APT-Scanner-thorpro

اسکنر APT (Advanced Persistent Threat)
APT Scanner

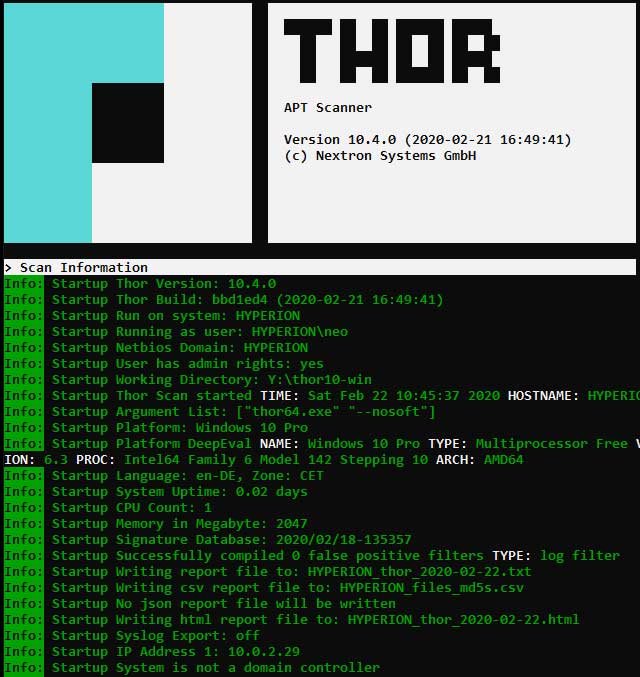
نرم‌افزار THOR APT Scanner ابزاری تخصصی در حوزه امنیت سایبری است که به‌طور ویژه برای شناسایی، کشف و تجزیه و تحلیل تهدیدات مداوم پیشرفته (APT) طراحی و توسعه یافته است. این سامانه به سازمان‌ها کمک می‌کند تا بدافزارهای ناپیدا و ردپای نفوذگران را پیش از بروز خسارت پیدا کنند.

مکانیزم و نحوه عملکرد THOR APT Scanner

سامانه THOR APT Scanner از ترکیبی از تکنیک‌ها و روش‌های پیشرفته برای شناسایی و جداسازی تهدیدات بالقوه در زیرساخت شبکه استفاده می‌کند. الگوریتم‌های هوشمند این اسکنر، رفتارهای مشکوک را در تمام لایه‌های سیستم‌عامل ارزیابی می‌کنند.

روش‌های رایج شناسایی تهدیدات

  • تشخیص مبتنی بر امضا: پایگاه داده جامع این سامانه حاوی امضاهای تهدیدات شناخته‌شده است و تطابق آن‌ها را در ترافیک شبکه یا سیستم‌های میزبان بررسی می‌کند تا در صورت مشاهده موارد مشکوک، هشدار فعال شود.

  • شناسایی ناهنجاری رفتاری: این اسکنر رفتارهای غیرعادی و انحراف از الگوی استاندارد سیستم را به عنوان نشانه تهدید بالقوه کشف و گزارش می‌کند.

  • تجزیه و تحلیل لاگ‌ها: بررسی مداوم رویدادها و لاگ‌های سیستم‌عامل جهت یافتن کوچک‌ترین ردپای تلاش برای نفوذ غیرمجاز انجام می‌شود.

  • اسکن عمیق فایل‌ها: تمام فایل‌های موجود در حافظه و دیسک جهت شناسایی کدهای کثیف و بدافزارهای احتمالی ارزیابی می‌گردند.

شما میتوانید لایسنس کرکی مربوط به ارسال و دریافت ایمیل APT Scanner را از مسترلایسنس تهیه کنید.


ارزیابی سریع نفوذ با THOR APT Scanner

نرم‌افزار THOR APT Scanner به‌عنوان قدرتمندترین و انعطاف‌پذیرترین ابزار ارزیابی نفوذ (Compromise Assessment) در بازار امنیت سایبری شناخته می‌شود. این ابزار به تیم‌های امنیتی اجازه می‌دهد تا زیرساخت‌های گسترده را در کمترین زمان ممکن اسکن کنند.

فرآیند پاسخگویی به حوادث امنیتی (Incident Response) معمولاً با شناسایی چندین سیستم آلوده و حجم زیادی از تجهیزات مشکوک آغاز می‌شود. در این شرایط، تحلیل دستی و زمان‌بر ایمیج‌های فورنزیک (Digital Forensic Images) چالش بزرگی برای تحلیل‌گران ایجاد می‌کند.

قوانین و شاخص‌های شناسایی در THOR APT Scanner

پلتفرم THOR APT Scanner سرعت و دقت فرآیند باستان‌شناسی دیجیتال (Forensics) را به‌طور چشمگیری افزایش می‌دهد. این سامانه از قوانین ارزیابی چندلایه برای شناسایی دقیق تهدیدات استفاده می‌کند.

قابلیت‌های شناسایی پیشرفته

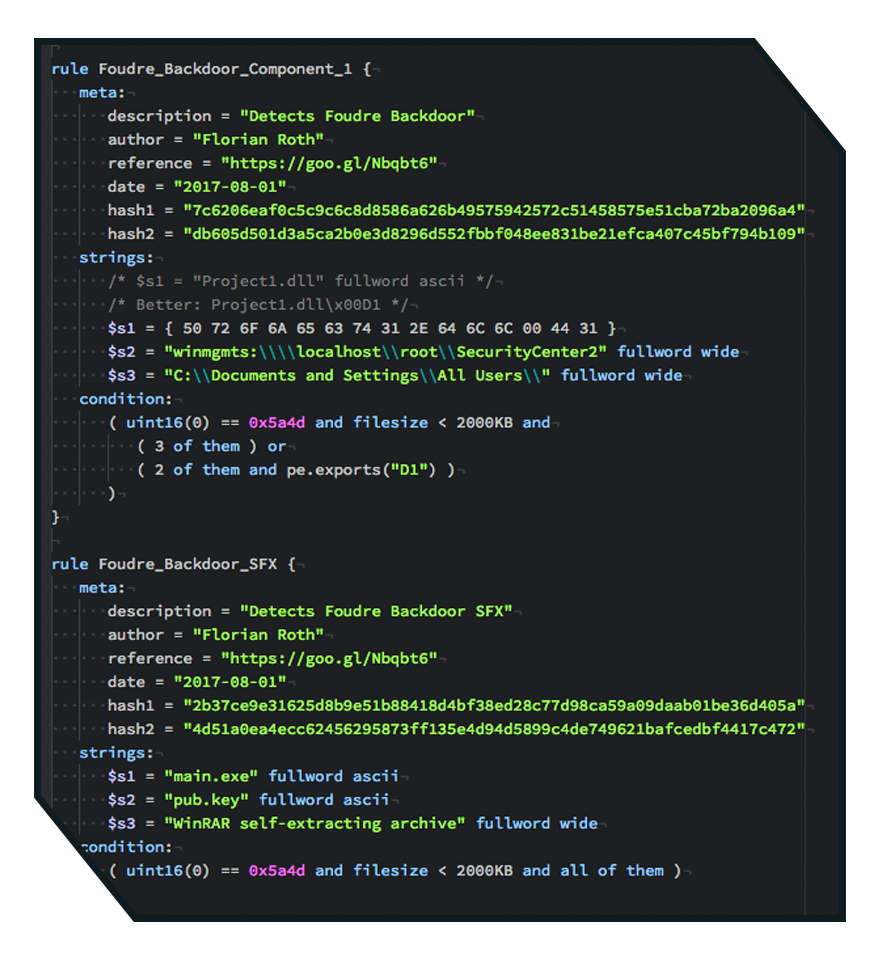
  • پشتیبانی از YARA: بهره‌گیری از بیش از ۳۰,۰۰۰ قاعده YARA دست‌ساز و اختصاصی برای شناسایی کدهای مخرب ناپیدا

  • قواعد Sigma: استفاده از ۳,۰۰۰ قاعده Sigma جهت تحلیل الگوی رویدادها و شناسایی رفتار نفوذگران

  • کشف ناهنجاری‌ها: فعال‌سازی الگوریتم‌های متعدد شناسایی ناهنجاری ساختاری در سیستم‌عامل

  • پایگاه داده IOCs: بررسی سیستم‌ها بر اساس هزاران شاخص آلودگی (Indicators of Compromise) به‌روز و معتبر


THOR APT Scanner

بیش از 30,000 امضای YARA دست‌ساز

امضای YARA الگوهایی هستند که برای شناسایی بدافزار و سایر تهدیدات سایبری استفاده می‌شوند. امضای YARA دست‌ساز به صورت دستی توسط متخصصان امنیتی ایجاد می‌شوند و می‌توانند برای شناسایی تهدیدات خاص یا منحصر به فرد بسیار مؤثر باشند.
امضای YARA دست‌ساز می‌توانند برای موارد زیر استفاده شوند: شناسایی بدافزار جدید و ناشناخته شناسایی گونه‌های خاص بدافزار شناسایی فایل‌هایی که ممکن است آلوده باشند تجزیه و تحلیل حملات سایبری

بیش از 3000 قانون سیگما دست‌ساز

قوانین سیگما الگوهایی هستند که برای شناسایی فعالیت‌های مشکوک و بالقوه مخرب در سیستم‌های کامپیوتری استفاده می‌شوند. قوانین سیگما دست‌ساز به صورت دستی توسط متخصصان امنیتی ایجاد می‌شوند و می‌توانند برای شناسایی تهدیدات خاص یا منحصر به فرد بسیار مؤثر باشند.

قوانین سیگما دست‌ساز می‌توانند برای موارد زیر استفاده شوند:

شناسایی فعالیت‌های مشکوکی که ممکن است
نشان‌دهنده یک حمله سایبری باشد
شناسایی ناهنجاری‌ها در رفتار سیستم
ردیابی تهدیدات خاص یا شناخته‌شده
جمع‌آوری شواهد برای تحقیقات امنیتی

31 ماژول تشخیص

ماژول‌های تشخیصی ابزارهایی هستند که برای شناسایی و دسته‌بندی موارد مشکوک یا رویدادهای امنیتی استفاده می‌شوند. آنها می‌توانند بخشی از یک سیستم بزرگ‌تر امنیت سایبری باشند یا به عنوان برنامه‌های مستقل اجرا شوند.

انواع ماژول‌های تشخیص

تشخیص نفوذ: این ماژول‌ها برای شناسایی فعالیت‌های غیرمجاز یا مشکوک در شبکه یا سیستم طراحی شده‌اند. تشخیص بدافزار: این ماژول‌ها برای شناسایی و حذف بدافزار از سیستم‌ها طراحی شده‌اند. پیشگیری از نفوذ: این ماژول‌ها برای جلوگیری از وقوع حملات سایبری در وهله اول طراحی شده‌اند. تجزیه و تحلیل رفتار: این ماژول‌ها برای شناسایی ناهنجاری‌ها در رفتار سیستم که ممکن است نشان‌دهنده یک تهدید باشد، طراحی شده‌اند. پاسخ به حادثه: این ماژول‌ها برای کمک به تیم‌های امنیتی در پاسخ به حملات سایبری و کاهش آسیب آنها طراحی شده‌اند.

افزایش ۴ برابری سرعت تحلیل Forensic با THOR APT Scanner

نرم‌افزار THOR APT Scanner به‌عنوان یک ابزار پیشرفته در ارزیابی و جرم‌یابی دیجیتال، فرآیند تجزیه و تحلیل شواهد را تا ۴ برابر سریع‌تر از روش‌های سنتی انجام می‌دهد. این جهش در سرعت عملیاتی به تیم‌های پاسخگویی به حوادث (IR) اجازه می‌دهد تا حجم زیادی از داده‌ها را در کمترین زمان ممکن بررسی کنند.

مزایای کلیدی افزایش سرعت در تحقیقات جرم‌یابی

بهره‌گیری از سرعت بالای سامانه THOR APT Scanner دستاوردهای مهمی برای متخصصان امنیت سایبری و تیم‌های SOC به همراه دارد.


کارایی عملیاتی و دستاوردهای اصلی

  • تسریع در مهار حوادث سایبری: جمع‌آوری و تحلیل سریع‌تر شواهد دیجیتال باعث شناسایی بلافاصله منشأ نفوذ و کاهش چشمگیر زمان بازیابی سیستم‌ها می‌شود.

  • ارتقای بهره‌وری و کاهش هزینه‌ها: صرفه‌جویی در زمان تحلیل فارنزیک، کارایی تیم‌های امنیتی را افزایش داده و هزینه‌های عملیاتی بررسی حوادث را به‌شدت کاهش می‌دهد.

  • پاسخگویی دقیق و بهنگام: شناسایی سریع‌تر متخلفان و کدهای مخرب، امکان اقدام فوری و ارائه‌ی گزارش‌های دقیق جرم‌یابی را برای سازمان فراهم می‌سازد.

APT Scanner

THOR APT Scanner

تمرکز بر فعالیت‌های هکری

THOR روی تمام چیزهایی که آنتی‌ویروس از دست می‌دهد، تمرکز می‌کند.
با مجموعه عظیم امضای خود شامل هزاران قانون YARA و Sigma، IOCها، بررسی‌های روت‌کیت و ناهنجاری، THOR تمام انواع تهدیدات را پوشش می‌دهد. THOR نه تنها Backdoorها و ابزارهایی را که مهاجمان استفاده می‌کنند شناسایی می‌کند، بلکه خروجی‌ها، فایل‌های موقت، تغییرات پیکربندی سیستم و سایر ردپای فعالیت‌های مخرب را نیز شناسایی می‌کند.

icon2-THOR-APT-Scanner

استقرار انعطاف پذیر

نصب THOR ضروری نیست.
شما به راحتی می‌توانید آن را روی سیستم دیگری کپی کنید، از طریق یک اشتراک شبکه اجرا کنید یا روی درایوهای USB که به همراه خود به سیستم‌های آلوده می‌برید، استفاده کنید.
با این حال، برای ارزیابی مداوم نفوذ، می‌توانید آن را با استفاده از Agentهای ASGARD مستقر کنید.
icon3-THOR-APT-Scanner

نرخ تشخیص چشمگیر

نرخ تشخیص چشمگیر THOR در صنعت به خوبی شناخته شده است و با نیازهای شکارچیان تهدید در سراسر جهان مطابقت دارد. هزاران امضای عمومی ناهنجاری‌ها، تکنیک‌های مخفی‌سازی و ویژگی‌های مشکوک را شناسایی می‌کنند تا ارزیابی‌های نفوذ را به سرعت تسریع بخشند.

icon4-THOR-APT-Scanner

خروجی‌های متنوع

روش‌ها و فرمت‌های گزارش‌دهی در اسکنر THOR

اسکنر THOR APT Scanner روش‌های متنوعی را برای ثبت و گزارش یافته‌های امنیتی ارائه می‌دهد. این ابزار قادر است نتایج تحلیل را در قالب گزارش‌های متنی ذخیره کرده یا پیام‌های SYSLOG را به سامانه‌های از راه دور ارسال کند.


ویژگی‌ها و ابزارهای تحلیل گزارش

  • پشتیبانی از پروتکل‌های متنوع: ارسال داده‌ها از طریق TCP، UDP، CEF، JSON و ارتباط امن TLS

  • ایجاد گزارش خلاصه HTML: تولید یک گزارش تصویری و جامع در انتهای فرآیند اسکن

  • تحلیل متمرکز و انبوه: قابلیت اتصال به برنامه‌های رایگان Splunk یا ASGARD Analysis Cockpit جهت ارزیابی هم‌زمان گزارش‌های هزاران سیستم

icon5-THOR-APT-Scanner

امکان افزودن IOC و قوانین YARA سفارشی
نحوه افزودن نشانگرها و امضاهای سفارشی

شما می‌توانید به‌راحتی نشانگرهای آلودگی و امضاهای اختصاصی خود را به اسکنر اضافه کنید. این داده‌ها می‌توانند از منابع هوش تهدیدات (Threat Intelligence)، تحقیقات شخصی یا گزارش‌های امنیتی استخراج شوند.


انواع داده‌های قابل افزودن:
  • نشانگرهای آلودگی (IoC): ردپاها و نشانه مشخصی از فعالیت‌های مشکوک برای تشخیص حملات سایبری

  • امضاهای اختصاصی (Signatures): الگوهای دیجیتال طراحی‌شده جهت شناسایی بدافزارها و تهدیدات جدید

icon6-THOR-APT-Scanner

اولویت بالای پایداری سیستم

مدیریت هوشمند منابع سیستم در حین اسکن

ابزار THOR APT Scanner به‌صورت مداوم منابع سخت‌افزاری سیستم را در طول فرآیند اسکن پایش می‌کند تا از پایداری و عملکرد طبیعی شبکه مطمئن شود.

مکانیزم‌های محافظت از منابع:
  • کاهش خودکار مصرف حافظه: در صورت مواجهه با محدودیت رم، ویژگی‌های پرمصرف به‌طور خودکار غیرفعال می‌شوند.

  • توقف ایمن اسکن: اگر میزان رم آزاد از حد مجاز پایین‌تر رود، اسکن متوقف شده و هشدار مربوطه ثبت می‌گردد.

  • تضمین پایداری سیستم: اعمال محدودیت‌های هوشمند برای جلوگیری از افت عملکرد و اختلال در فعالیت‌های سرور

قابلیت‌های عملیاتی و انعطاف‌پذیری THOR APT Scanner

انعطاف‌پذیری عملیاتی در اسکنر THOR

انعطاف‌پذیری عملیاتی THOR APT Scanner بسیار شگفت‌انگیز است. این ابزار قدرتمند می‌تواند به‌صورت کاملاً مستقل برای اولویت‌بندی هشدارهای امنیتی (Triage)، بررسی زنده صحنه جرم سایبری (Live Forensics) یا اسکن ایمیج‌های ذخیره‌شده در محیط آزمایشگاه به‌کار گرفته شود.

شتاب‌دهی به تحقیقات DFIR با THOR APT Scanner

استفاده از THOR APT Scanner انتخابی ایده‌آل برای برجسته‌سازی عناصر مشکوک و کاهش بار کاری تیم‌های امنیتی به شمار می‌رود. این ابزار سرعت تحقیقات پاسخگویی به حوادث سایبری (DFIR) را در لحظاتی که دسترسی به نتایج سریع و دقیق حیاتی است، به‌طور چشمگیری افزایش می‌دهد.

سناریوهای اصلی استفاده از ابزار

  • اولویت‌بندی سریع (Triage): دسته‌بندی اولیه سیستم‌های مشکوک
  • جرم‌یابی زنده (Live Forensics): اسکن مستقیم سیستم‌های روشن
  • تحلیل آزمایشگاهی: بررسی عمیق ایمیج‌ها در محیط ایزوله
بررسی جامع محیط (Environment Triage Sweep)
فرآیندی است که برای شناسایی و اولویت‌بندی تهدیدات احتمالی در یک محیط شبکه یا سیستم کامپیوتری انجام می‌شود. این فرآیند به طور معمول شامل مراحل زیر است:
1. جمع‌آوری داده‌ها 2. تجزیه و تحلیل داده‌ها
3. اولویت‌بندی تهدیدات 4. پاسخگویی به تهدیدات
بررسی عمیق سیستم به صورت زنده

کاربردهای کلیدی THOR APT Scanner در فورنزیک

  • جمع‌آوری شواهد دیجیتال: استخراج داده‌های حیاتی از سیستم‌های کامپیوتری در حال اجرا (Live System)

  • ردیابی فعالیت‌های مشکوک: کشف ناهنجاری‌ها و رفتارهای مخفی بدافزارها در حافظه و پردازش‌ها

  • پشتیبانی از تحقیقات DFIR: شتاب‌دهی به فرآیند جرم‌یابی سایبری و تسهیل پاسخگویی به حوادث

اسکن تصویر در آزمایشگاه

قابلیت‌ها و روش‌های اجرای آنالیز تصویری

  • کشف ردپای فعالیت‌های مشکوک: ارزیابی تصاویر دیجیتال جهت استخراج شواهد و فایل‌های مخفی

  • پشتیبانی از فرآیندهای قضایی و امنیتی: کاربرد گسترده در تحقیقات جنایی، تحلیل‌های امنیتی و جرم‌یابی سایبری

  • انعطاف‌پذیری در شیوه اجرا: قابلیت انجام فرآیند بررسی به‌صورت دستی یا با بهره‌گیری از ابزارهای خودکار

حالت DropZone در ادغام آزمایشگاه

نحوه عملکرد و مزایای ادغام آزمایشگاه

قابلیت ادغام آزمایشگاه امکان ارسال مستقیم فایل‌ها از رابط کاربری به یک ناحیه DropZone از پیش پیکربندی شده را فراهم می‌سازد. این ویژگی فرآیند تحلیل و ارزیابی فایل‌های مشکوک را بسیار ساده‌تر و کارآمدتر می‌کند.

مزایای کلیدی DropZone:
  • تسریع فرآیند ارسال: حذف مراحل اضافه جهت انتقال فایل به محیط تحلیل

  • ساده‌سازی رابط کاربری: ارسال آسان فایل‌ها تنها با یک درج‌سازی (Drop) ساده

  • بهینه‌سازی جریان کاری: افزایش سرعت پاسخگویی تیم‌های تحلیل در محیط آزمایشگاه

اسکن از راه دور (Remote Scan) برای پاسخ سریع به حادثه

برجسته‌ترین مزایای اسکن از راه دور (Remote Scan)

  • پاسخگویی سریع به حوادث: کاهش چشمگیر زمان واکنش تیم‌های امنیتی در هنگام بروز حملات سایبری

  • پایش سیستم‌های دوردست: امکان ارزیابی و اسکن جامع تمامی تجهیزات و کامپیوترهای خارج از شبکه محلی

  • پیشگیری و کشف پیش‌دستانه: شناسایی تهدیدات و بدافزارها پیش از بروز خسارت‌های جدی و نفوذ عمیق

مجموعه امضاهای اختصاصی در THOR APT Scanner

مجموعه امضاهای THOR APT Scanner شامل طیف گسترده‌ای از قوانین دیجیتال برای شناسایی بدافزارها، آسیب‌پذیری‌ها و تهدیدات پیشرفته است. این دیتابیس به‌طور مداوم با جدیدترین داده‌های تهدیدات سایبری به‌روزرسانی می‌شود تا امنیت سیستم‌ها در برابر آخرین حملات تضمین گردد.

دسته‌بندی قوانین و امضاهای شناسایی THOR

پلتفرم THOR APT Scanner برای شناسایی دقیق رفتارهای مخرب، از دسته‌های گوناگون امضاهای تخصصی استفاده می‌کند.

انواع قوانین عملیاتی در اسکنر

  • قوانین شل‌ها و اسکریپت‌های وب: کشف کدهای مخرب وب‌شل و اسکریپت‌هایی که امکان نفوذ غیرمجاز به وب‌سایت‌ها را فراهم می‌سازند.

  • قوانین تحلیل ناهنجاری: شناسایی فعالیت‌های غیرمعمول و رفتارهای مشکوکی که نشان‌دهنده شروع یک حمله پنهان هستند.

  • قوانین بدافزارهای شناسا: کشف انواع ویروس‌ها، کرم‌های اینترنتی و تروجان‌های پیچیده در تمام بخش‌های سیستم‌عامل.

  • شناسایی ابزارهای هک و خروجی آن‌ها: ردیابی ابزارهای مورد استفاده مهاجمان و تحلیل خروجی‌های به‌جامانده از آن‌ها.

  • قوانین ماکروها و اسکریپت‌های مخرب: ارزیابی اسکریپت‌ها و فایل‌های متنی حاوی کدهای فعال آسیب‌رسان.

  • قوانین کدهای بهره‌برداری (Exploit Code): کشف نقاط ضعف امنیتی و آسیب‌پذیری‌های شناخته‌شده‌ای که در معرض سوءاستفاده قرار دارند.

  • تحلیل رجیستری و فایل‌های لاگ: پایش تغییرات مشکوک در کلیدهای رجیستری و داده‌های ثبت‌شده در لاگ‌های سیستم.

ارزیابی نرخ تشخیص و اعتبارسنجی یافته‌ها

برای مشاهده نمونه‌هایی از یافته‌های واقعی THOR APT Scanner که نرخ تشخیص آن‌ها توسط آنتی‌ویروس‌های سنتی بسیار پایین بوده است، بررسی صفحه‌ی آمار سامانه VALHALLA پیشنهاد می‌شود. این منبع به تحلیل‌گران کمک می‌کند تا میزان دقت این ابزار را در کشف تهدیدات ناپیدا ارزیابی کنند.

محیط کاربری و اسکن زنده در THOR APT Scanner

پشتیبانی از شاخص‌های سفارشی و قوانین YARA در THOR APT Scanner

پلتفرم THOR APT Scanner از زبان YARA به‌عنوان فرمت و قالب اصلی جهت تعریف امضاهای شناسایی تهدیدات بهره می‌برد. نحوه ادغام قابلیت‌های YARA در این ابزار کاملاً با استانداردهای رایج سازگاری دارد؛ با این حال، سامانه با توسعه قابلیت‌های تطبیق استاندارد، امکان انجام بررسی‌های تکمیلی و دقیق‌تر را فراهم ساخته است.

شیوه افزودن قوانین و شاخص‌های اختصاصی به THOR APT Scanner

افزایش توانمندی پایگاه داده داخلی THOR APT Scanner از طریق افزودن قوانین و شاخص‌های سفارشی به‌سادگی امکان‌پذیر است. کاربر می‌تواند با قرار دادن این امضاها در پوشه استاندارد مربوطه، دامنه شناسایی اسکنر را مطابق با نیاز سازمان خود گسترش دهد.


مدیریت و آماده‌سازی امضاهای شخصی‌سازی‌شده

  • قرارگیری در مسیر استاندارد: کپی کردن قوانین جدید در دایرکتوری امضاها جهت شناسایی خودکار توسط موتور اسکن انجام می‌شود.

  • استفاده از افزونه‌های ویژه: راهنماهای فنی موجود، نحوه به‌کارگیری ماژول‌ها و قابلیت‌های پیشرفته‌تر YARA را تشریح می‌کنند.

  • رمزنگاری امضاها: امکان رمزنگاری (Encryption) قوانین اختصاصی پیش از استقرار نهایی جهت حفظ محرمانگی داده‌ها وجود دارد.

بررسی معماری و ماژول‌های اسکنر THOR APT Scanner

Multi-Platform پشتیبانی چند پلتفرم

پشتیبانی گسترده از سیستم‌عامل‌ها در THOR APT Scanner

نرم‌افزار THOR APT Scanner قابلیت اجرا روی طیف وسیعی از زیرساخت‌های پردازشی را دارا است. این ابزار به گونه‌ای طراحی شده که روی تمامی نسخه‌های فعلی و بسیاری از نسخه‌های قدیمی‌تر سیستم‌عامل‌های ویندوز، لینوکس، macOS و AIX بدون مشکل کار می‌کند.

قابلیت اسکن همه‌جانبه با THOR Thunderstorm

بهره‌گیری از قابلیت THOR Thunderstorm امکان اجرای اسکن‌های پیشرفته را روی هر نوع سیستم‌عاملی میسر می‌سازد. این ویژگی انعطاف‌پذیری فوق‌العاده‌ای به تیم‌های جرم‌یابی دیجیتال برای بررسی محیط‌های مختلف می‌دهد.


منابع و داده‌های قابل اسکن

  • سیستم‌های زنده (Live Systems): ارزیابی و اسکن مستقیم تجهیزات در حال کار در سطح شبکه

  • ایمیج‌های دیسک (Disk Images): تحلیل کامل تصاویر پشتیبان و ایمیج‌های ساختاری فورنزیک

  • مستندات و شواهد جرم‌یابی: بررسی دقیق داده‌های خاص نظیر فایل‌های لاگ EVTX، دامپ‌های حافظه رم (Memory Dumps) و کندوهای رجیستری (Registry Hives)

THOR

کاربرد قوانین Sigma در اسکن و تحلیل THOR APT Scanner

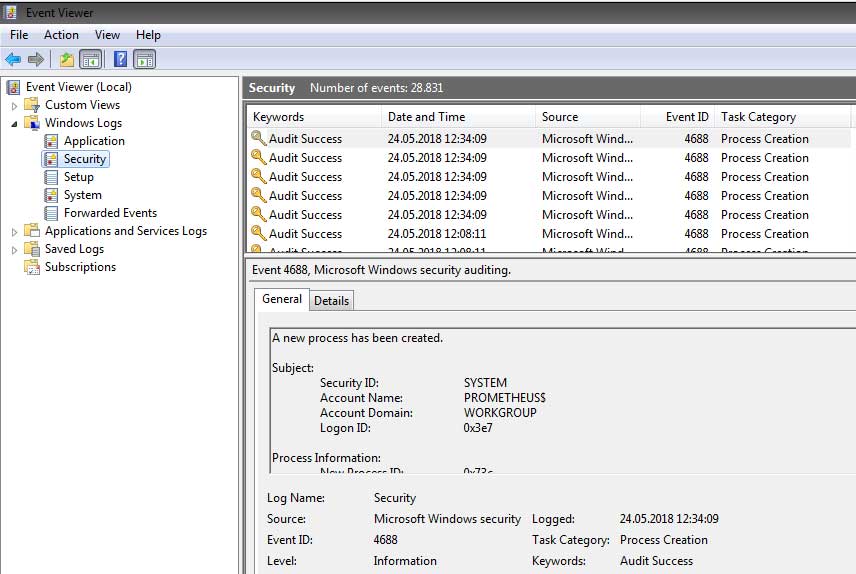
فرمت Sigma برای جستجو و شناسایی الگوهای خاص و نشانه‌های مشخص در داده‌های رویداد استفاده می‌شود. این الگوها فعالیت‌های مخرب، تهدیدات امنیتی یا رویدادهای غیرعادی را در زیرساخت سازمان آشکار می‌سازند.

بخش تحلیل لاگ، داده‌های محلی ویندوز را ارزیابی کرده و به‌دنبال شاخص‌های خطر نظیر نام فایل‌های مشکوک در ورودی‌ها می‌گردد. سامانه THOR APT Scanner با اعمال قوانین Sigma روی هر ورودی، رفتارهای مشکوک را شناسایی می‌کند.

موارد استفاده و مزایای محوری Sigma Scanning

تکنولوژی اسکن Sigma نقش مهمی در ارتقای سطح دفاعی سازمان‌ها و تسریع فرآیندهای امنیتی ایفا می‌کند.

محیط کاربری و اسکن زنده در THOR APT Scannerکاربردهای اصلی در عملیات امنیتی

  • کشف نفوذ و تحلیل لاگ: شناسایی تلاش‌های نفوذ به سیستم‌ها و بررسی دقیق رویدادها جهت یافتن فعالیت‌های مشکوک

  • شکار فعالانه تهدیدات (Threat Hunting): جستجوی پیش‌دستانه در میان داده‌ها برای یافتن کدهای مخرب ناشناخته

  • انطباق با استانداردهای امنیتی: تسهیل فرآیند ارزیابی انطباق زیرساخت با قوانین و مقررات صنعتی

مزایای کلیدی اسکن با Sigma

  • انعطاف‌پذیری و دقت بالا: تعریف قوانین سفارشی بر اساس الگوهای پیچیده جهت شناسایی دقیق تهدیدات

  • کارایی و پردازش سریع: آنالیز و تحلیل حجم انبوهی از لاگ‌ها در کمترین زمان ممکن

  • اتکا به جامعه کاربری فعال: بهره‌گیری از دانش مشترک تحلیل‌گران و توسعه‌دهندگان امنیتی در سراسر جهان

نقش نهایی Sigma در امنیت سازمان

به‌طور خلاصه، بهره‌گیری از قابلیت Sigma Scanning در THOR APT Scanner روشی قدرتمند جهت شناسایی و مقابله با تهدیدات سایبری است. این رویکرد به سازمان‌ها کمک می‌کند تا پایداری و امنیت داده‌های خود را بهبود ببخشند.


اسکن مرکزی تجهیزات با قابلیت THOR Remote

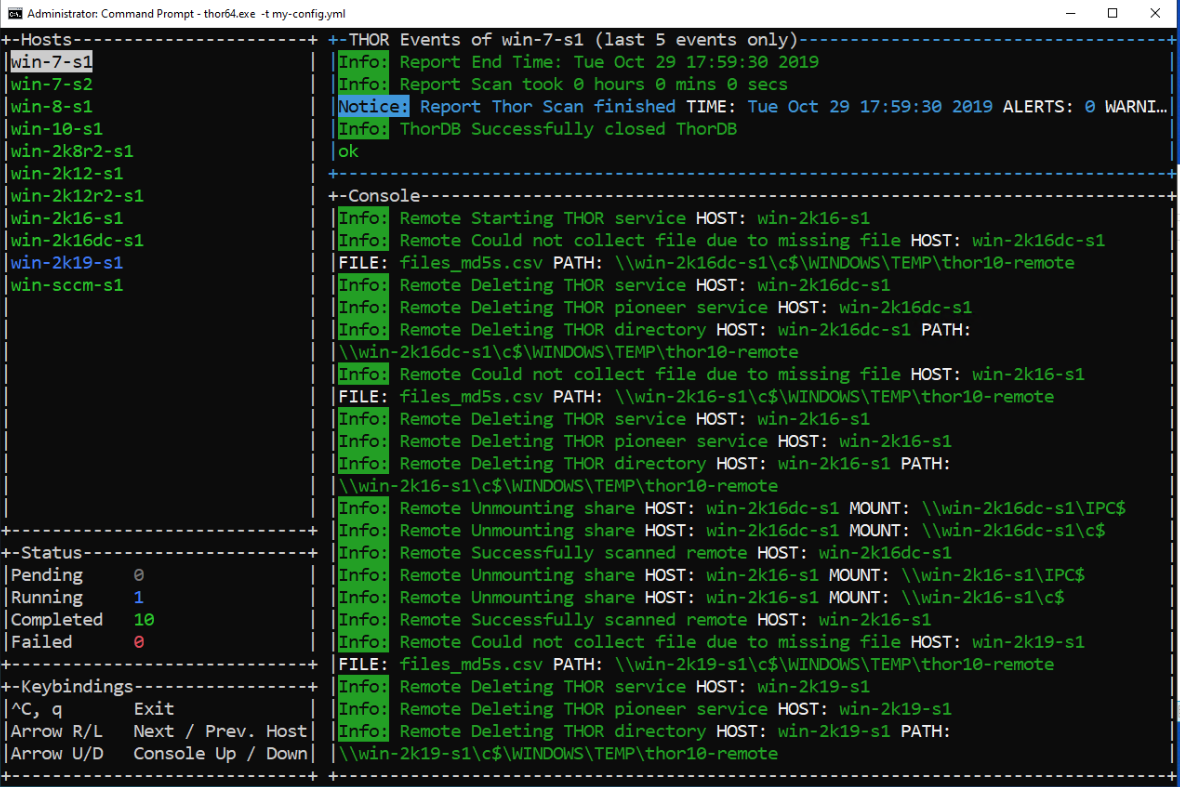
ویژگی کاربردی THOR Remote به تیم‌های امنیتی اجازه می‌دهد تا چندین سیستم پایانی ویندوزی را از طریق یک ایستگاه کاری دارای دسترسی سطح بالا (Privileged Workstation) اسکن کنند. این مکانیزم مدیریت مرکزی، نیاز به حضور فیزیکی یا ورود مجزا به هر سیستم را کاملاً برطرف می‌سازد.

نحوه عملکرد و الگوی عملیاتی THOR Remote

مکانیزم کاری این بخش را می‌توان ترکیبی هوشمندانه از توانایی‌های ابزار PsExec و قدرت اسکن عمیق THOR APT Scanner در نظر گرفت. این قابلیت سرعت اجرای ارزیابی‌های امنیتی را در شبکه‌های بزرگ به‌شدت افزایش می‌دهد.

مزایای کلیدی اسکن از راه دور

  • اجرای متمرکز: مدیریت و اجرای هم‌زمان اسکن‌ها روی چندین Endpoint بدون نیاز به نصب ایجنت دائمی

  • صرفه‌جویی در زمان: حذف فرآیندهای دستی و پیچیده جهت ارزیابی سیستم‌های زنده در سطح شبکه

  • بهره‌گیری از دسترسی ویژه: استفاده ایمن از اعتبارات دسترسی مدیریت برای اجرای اسکن‌های عمیق و دقیق

thor


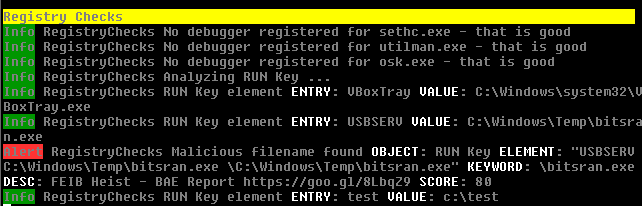
عملکرد ماژول رجیستری در THOR APT Scanner

ماژول تخصصی رجیستری در THOR APT Scanner وظیفه پایش عمیق کلیدها و مقادیر ذخیره‌شده در سیستم‌عامل را بر عهده دارد. این بخش با ارزیابی دقیق ساختارهای داده‌ای، تغییرات مشکوک و ردپای بدافزارها را در کندوهای رجیستری کشف می‌کند.

فرآیند اعمال قوانین و شاخص‌های شناسایی

سامانه THOR APT Scanner برای بررسی رجیستری بارگذاری‌شده و فایل‌های کندو (Registry Hives)، الگوریتم‌های چندلایه‌ای را به‌کار می‌گیرد.

مکانیسم‌های ارزیابی رجیستری

  • بررسی شاخص‌های آلودگی (IOCs): تطبیق نام فایل‌ها و مسیرهای مشکوک ثبت‌شده در کلیدهای رجیستری با دیتابیس تهدیدات

  • اجرای قوانین تخصصی YARA: اعمال قواعد YARA طراحی‌شده برای شناسایی کدهای مخرب و رفتارهای پنهان‌کارانه در کلیدها

  • تحلیل کندوهای خام: امکان اسکن مستقیم فایل‌های رجیستری آفلاین و آنالیز تغییرات بدون نیاز به اجرای سیستم‌عامل

thor


nextron


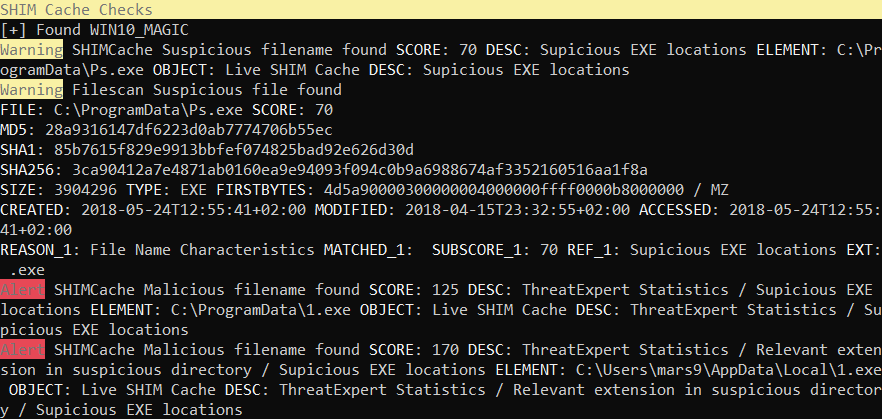
تحلیل کش SHIM در THOR APT Scanner

ماژول کش SHIM در THOR APT Scanner محتویات کش AppCompat را روی سیستم‌های ویندوزی تحلیل می‌کند. این بخش تمام شاخص‌های آلودگی (IOCs) مربوط به نام فایل‌ها و قوانین رگکس ناهنجاری را اعمال کرده یا ورودی‌ها را جهت بررسی دقیق چاپ می‌کند.

بهره‌گیری از این قابلیت به تیم‌های امنیتی اجازه می‌دهد تا ورودی‌های مخرب یا مشکوک برنامه‌هایی را که مدت‌ها پیش توسط مهاجمان حذف شده‌اند، به‌راحتی کشف کنند.

چیستی و ضرورت بررسی SHIM Cache

کش SHIM مکانی برای ذخیره‌سازی اطلاعات لایه‌های سازگاری (Compatibility Layers) در ویندوز است. این حافظه داده‌های ارزشمندی درباره برنامه‌های اجراشده در گذشته نگهداری می‌کند.


کاربردهای اصلی تحلیل کش SHIM

  • شناسایی بدافزارهای مخفی: کشف کدهای مخربی که از لایه‌های سازگاری برای پنهان‌سازی خود استفاده می‌کنند.

  • ردیابی تغییرات سیستم: بررسی تغییرات ناخواسته یا مشکوکی که توسط فایل‌های اجرایی در سیستم‌عامل ثبت شده‌اند.

  • جمع‌آوری شواهد جرم‌یابی (Forensic): استخراج مستندات قانونی درباره برنامه‌های نصب‌شده یا حذف‌شده توسط مهاجمان.

تحلیل کش SHIM با THOR APT Scanner

ماژول کش SHIM در THOR APT Scanner محتویات کش AppCompat را روی سیستم‌های ویندوزی ارزیابی می‌کند. این بخش تمام شاخص‌های آلودگی (IOCs) نام فایل‌ها و قوانین رگکس ناهنجاری را روی داده‌ها اعمال می‌نماید.

کشف کدهای مخرب حذف‌شده در ویندوز

ابزار THOR APT Scanner امکان چاپ و آنالیز تمامی ورودی‌های این بخش را فراهم می‌سازد. ارزیابی این حافظه به تحلیل‌گران اجازه می‌دهد برنامه‌های مشکوکی را که مدت‌ها پیش توسط مهاجمان پاک شده‌اند، شناسایی کنند.

مشخصات عملیاتی ماژول SHIM

  • اعمال قوانین رگکس (Regex): کشف الگوهای ناهنجاری در نام و مسیر اجرای برنامه‌ها

  • ردیابی فایل‌های پاک‌شده: بازیابی ردپای برنامه‌های مخرب حذف‌شده از روی سیستم‌عامل

  • استخراج داده‌های کامل: چاپ کامل ورودی‌ها جهت بررسی‌های دستی و فورنزیک عمیق‌تر

thor 

انعطاف‌پذیری و ادغام یکپارچه در THOR APT Scanner

سامانه THOR APT Scanner از انعطاف‌پذیری عملیاتی فوق‌العاده‌ای برخوردار است. شما می‌توانید این اسکنر را به روش‌های مختلف با زیرساخت‌های فعلی و جریان‌های کاری موجود در سازمان خود ترکیب کنید.

ایجاد راهکارهای امنیتی سفارشی با THOR

نحوه طراحی THOR APT Scanner به‌گونه‌ای است که ساخت بهترین راهکارهای دفاعی و پاسخگویی به حوادث را تسهیل می‌سازد.

قابلیت‌های محوری در یکپارچه‌سازی

  • سازگاری با جریان کاری: انطباق کامل با فرآیندها و دستورالعمل‌های عملیاتی تیم‌های امنیتی

  • ترکیب با زیرساخت موجود: قابلیت اتصال مستقیم به ابزارها و سامانه‌های پایش فعلی شبکه

  • ارتقای توانمندی دفاعی: ساخت یک زیست‌بوم امنیتی هوشمند و همگام با فناوری‌های روز

THOR
THOR
THOR
THOR
THOR
THOR
THOR

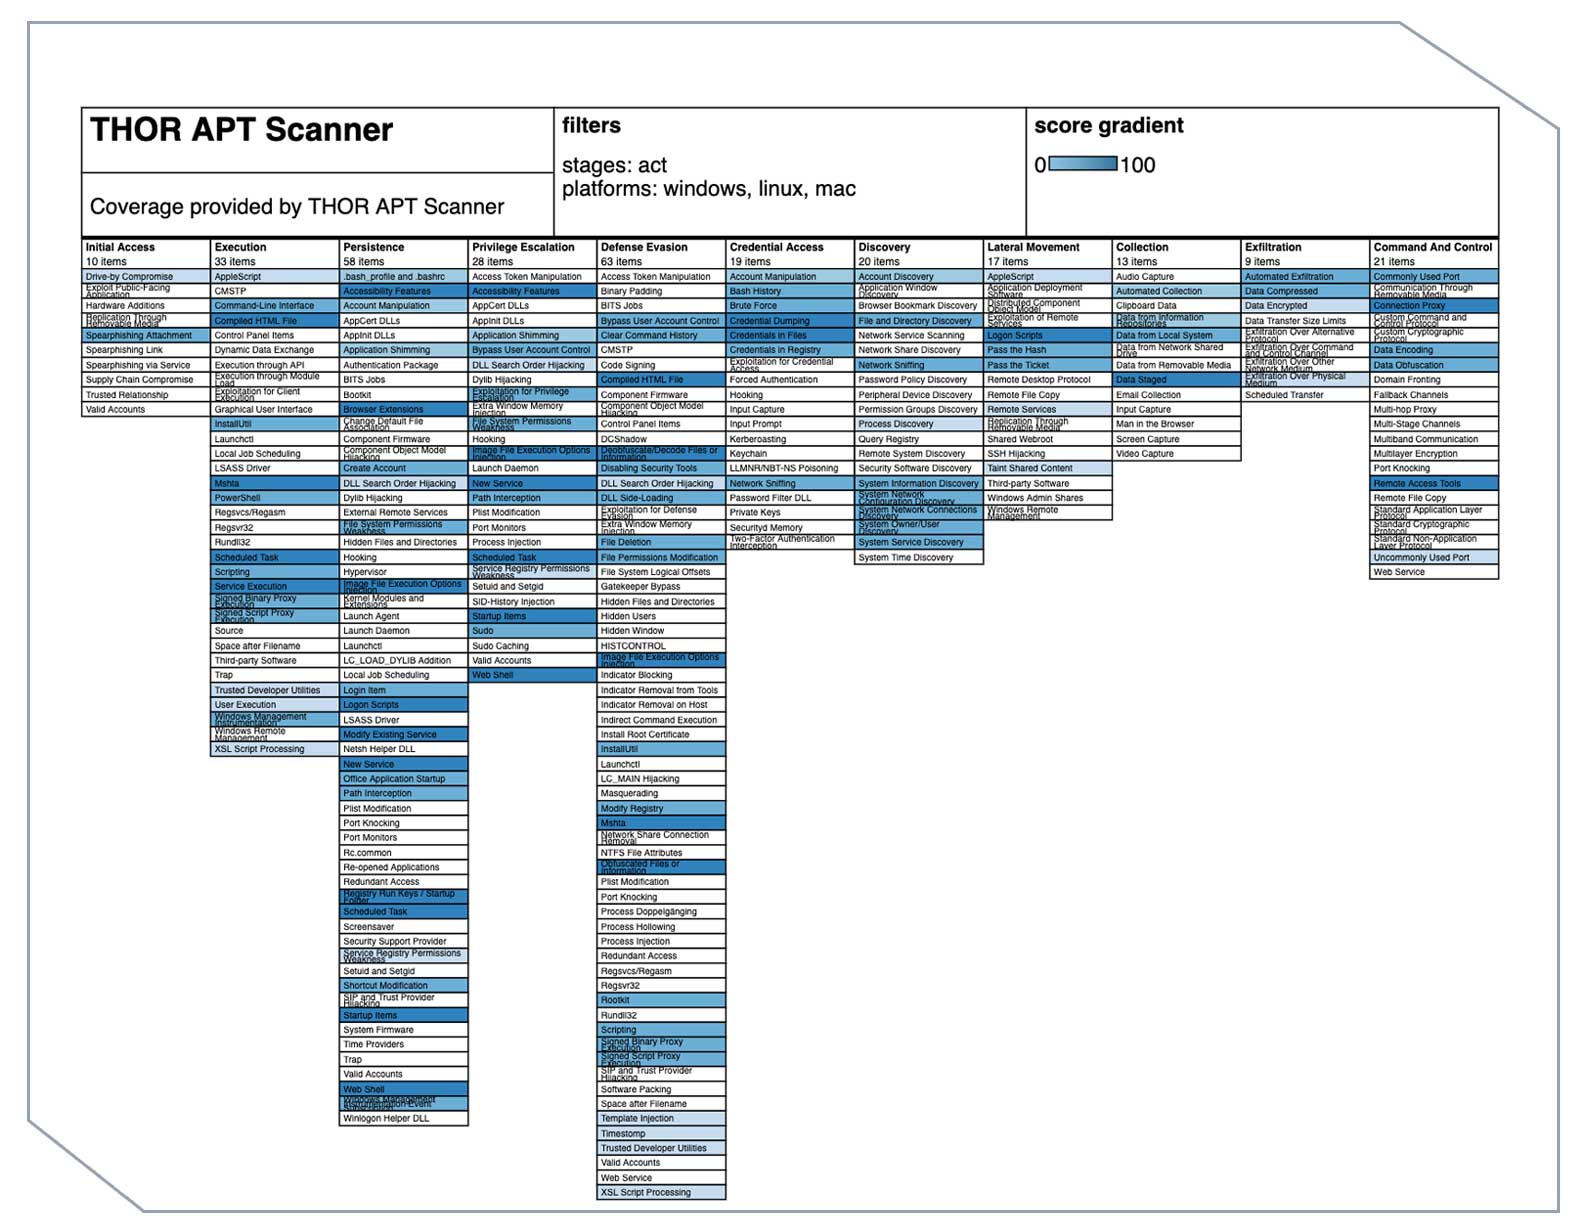
پوشش چارچوب MITRE ATT&CK در THOR APT Scanner

امکان بررسی دقیق توانمندی THOR APT Scanner در کشف تاکتیک‌ها و تکنیک‌های حمله وجود دارد. شما می‌توانید با استفاده از ابزار ATT&CK Navigator و فایل JSON اختصاصی ارائه شده، سطح پوشش این اسکنر را روی روش‌های مختلف نفوذ ارزیابی کنید.


ویژگی‌های کلیدی نگاشت MITRE

  • ارزیابی پوشش تکنیک‌ها: انطباق کامل قابلیت‌های شناسایی اسکنر با چارچوب جهانی MITRE ATT&CK

  • تحلیل فایل JSON: بارگذاری آسان فایل پیکربندی در ابزار Navigator جهت مشاهده بصری نقاط قوت شناسایی

THOR

بهترین گزینه را برای نیازهای عملیاتی خود انتخاب کنید.

thor-apt-scanner-asgard-logo

دانلود بروشور
برای آشنایی کامل با امکانات ASGARD Analysis Cockpit و ASGARD Management Center بررسی جزئیات فنی و کاربردی محصول، بروشور رسمی ما را دریافت کنید.

پشتیبانان ما 24 ساعت شبانه روز در حال خدمتگذاری هستند

راه درست برای مدیریت IT این است که دید کامل و 100٪ دقیق داشته باشید

برای تهیه این محصول با واحد فروش ارتباط بگیرید

مشتریان ما چه می گویند

مقالات مستر لایسنس

در لینکدین ما را دنبال کنید

small_c_popup.png

استعلام قیمت

لطفا درخواست لایسنس مورد نیاز خود را با تکمیل فرم انجام دهید.

small_c_popup.png

مشاوره تخصصی

برای شروع امروز با یک متخصص صحبت کنید!