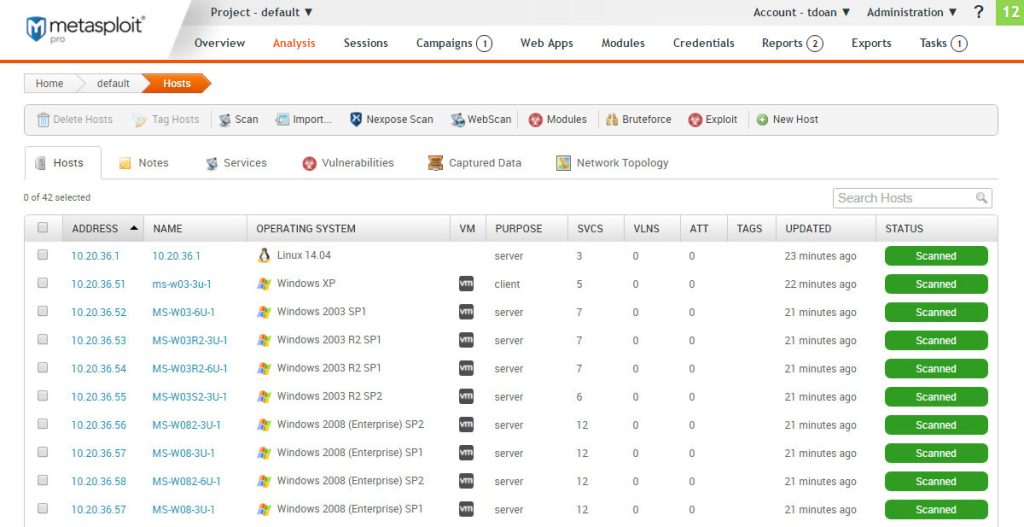
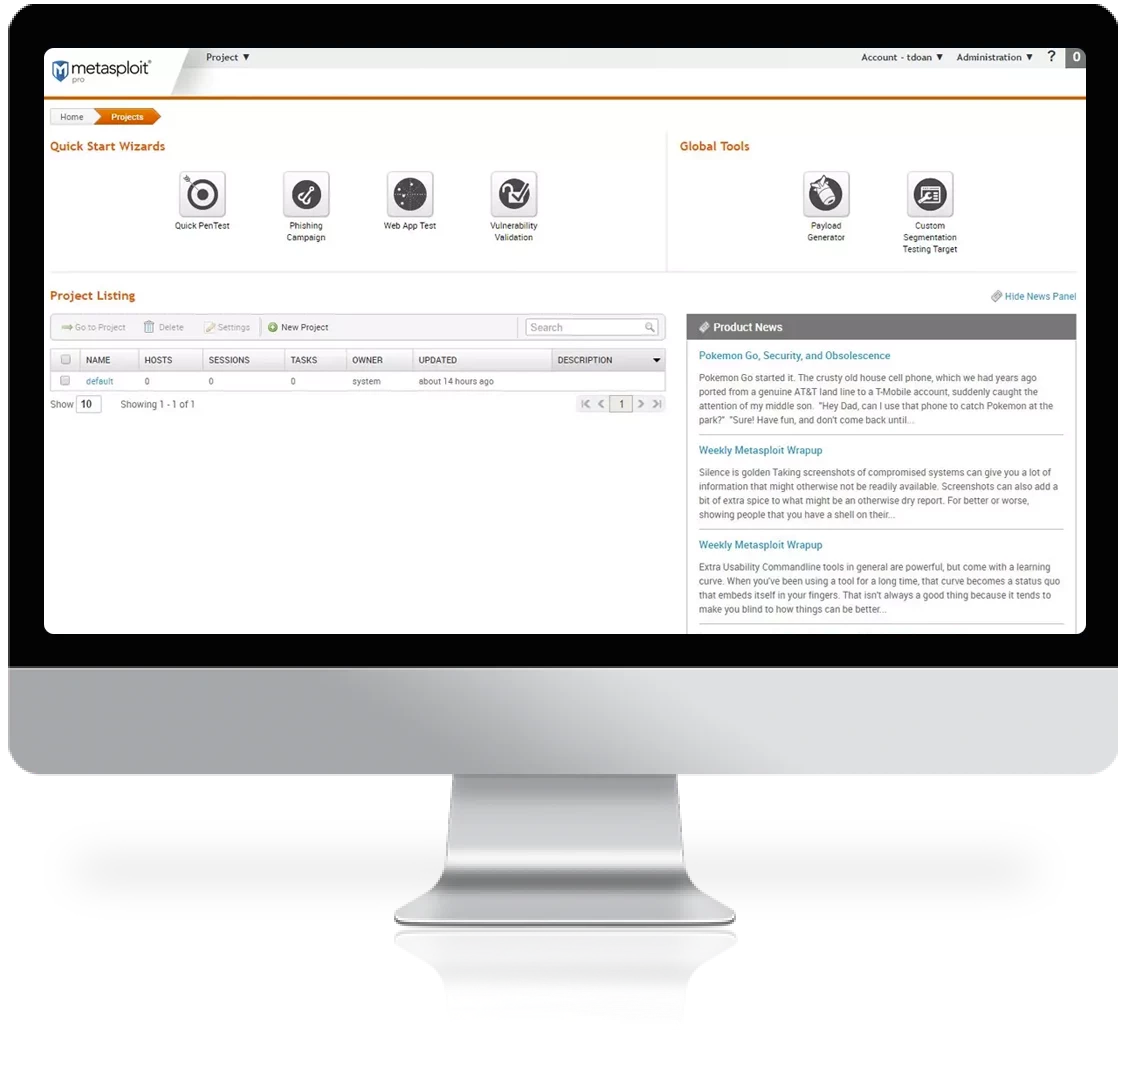
Metasploit یک ابزار قدرتمند و شناخته شده در حوزه امنیت سایبری است که به عنوان یک چارچوب برای انجام تست نفوذ و ارزیابی آسیبپذیری سیستمها استفاده میشود. این ابزار شامل مجموعهای گستردهای از ماژولها و اسکریپتها است که به متخصصان امنیت سایبری اجازه میدهد تا طیف وسیعی از حملات سایبری را شبیهسازی و از آنها برای شناسایی نقاط ضعف سیستمها استفاده کنند. با استفاده از Metasploit ، متخصصان امنیت میتوانند آسیبپذیریهای نرمافزاری، سیستمهای عامل، شبکهها و سایر اجزای زیرساخت فناوری اطلاعات را شناسایی کرده و راهکارهایی برای رفع آنها ارائه دهند.
شما میتوانید لایسنس کرکی مربوط به جستجو و بررسی داده ها Metasploit را از مسترلایسنس تهیه کنید.

شما با استفاده از دانش جمعی متخصصان امنیت در سطح جهانی، شبکه خود را بهصورت مؤثر آزمایش میکنید و نقاط ضعف آن را میشناسید.
این فریمورک بینشها و اطلاعات حاصل از تحقیقات بینالمللی حوزه امنیت سایبری را در اختیار شما قرار میدهد.
تیمهای امنیتی با بهرهگیری از تجربیات عملی جامعه جهانی، آسیبپذیریهای سیستم را قبل از وقوع حملات واقعی شناسایی و برطرف میکنند.
اولویتبندی صحیح آسیبپذیریها، امنیت سیستمهای شما را ارتقا میدهد و از داراییهای دیجیتال شما محافظت میکند.
شما به جای رفع همزمان تمام خطاهای سیستم، ابتدا آسیبپذیرترین بخشهای شبکه را شناسایی میکنید.
پس از شناسایی نقاط ضعف، تیم امنیتی شما روی رفع آسیبپذیریهایی که بیشترین خطر را دارند تمرکز میکند.
شما احتمال وقوع حملات سایبری و میزان تاثیر آنها بر سازمان را بر اساس سناریوهای واقعی ارزیابی میکنید.
تیم امنیتی با استفاده از تکنیکهای مهاجمان، اکسپلویتهای جدید و روشهای شناختهشده، سیستمها را مورد سنجش قرار میدهد.
شما پس از شناسایی مهمترین آسیبپذیریها، اقدامات اصلاحی لازم را جهت مسدودسازی مسیرهای نفوذ انجام میدهید.
در مرحله آخر، تستهای نفوذ را مجدداً تکرار میکنید تا از برطرف شدن کامل آسیبپذیریها مطمئن شوید.
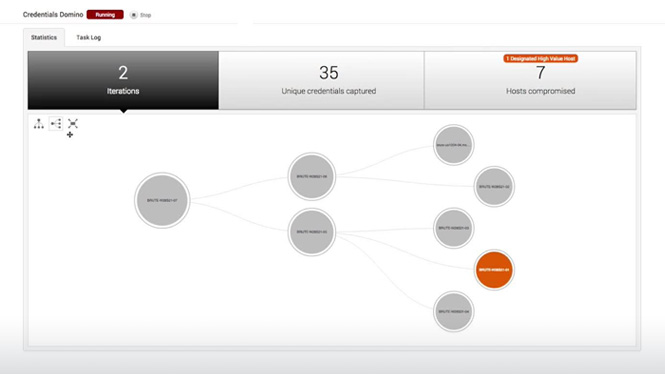
مهاجمان همواره اکسپلویتها و روشهای حمله جدیدی را توسعه میدهند. نرمافزار تست نفوذ Metasploit به شما کمک میکند تا از سلاحهای مهاجمان علیه خودشان استفاده کنید.
شما با بهکارگیری تکنیکهای بهروز مهاجمان، سناریوهای واقعی حمله را شبیهسازی کرده و قبل از نفوذگران کلاه سیاه، نقاط ضعف سیستم را کشف میکنید.
با استفاده از Nexpose و Metasploit، ما شاهد کاهش 70 درصدی آسیبپذیریها در طول یک سال بودیم. این واقعاً به ما کمک میکند تا کسبوکار خود را به جلو برسانیم.
شما با فریمورک Metasploit به منبع عظیم اکسپلویتهای دنیای واقعی که جامعهای با بیش از ۱۰۰,۰۰۰ عضو نگهداری میکند، دسترسی کامل مییابید.
متخصصان امنیت در سراسر جهان اطلاعات آسیبپذیریها را در این ابزار جمعآوری میکنند. شما با بررسی این اطلاعات، تهدیدات واقعی را بهتر درک میکنید.
تیم امنیتی شما با استفاده از کدهای موجود در Metasploit، روشهای حمله مهاجمان را تحلیل کرده و امنیت سیستمها را ارتقا میدهد.
طراحان این نرمافزار، اکسپلویتهای خطرناک را فیلتر میکنند تا همه افراد صرف نظر از میزان تجربه، تست نفوذ ایمن انجام دهند.
این سیستم کدهای کدهای پرخطر را شناسایی و حذف میکند. شما با این ویژگی، بدون نگرانی از آسیب به زیرساختها، ارزیابی امنیتی را پیش میبرید.
کاربران تازهکار با خیال راحت از فریمورک متاسپلویت استفاده میکنند. این ویژگی به متخصصان کمتجربه کمک میکند تا مهارتهای عملی خود را در محیطی امن ارتقا دهند.
نسخه Metasploit Pro اکسپلویتهای مناسب را بهطور خودکار با آسیبپذیریهای شناساییشده در سیستمهای شما مرتبط میسازد.
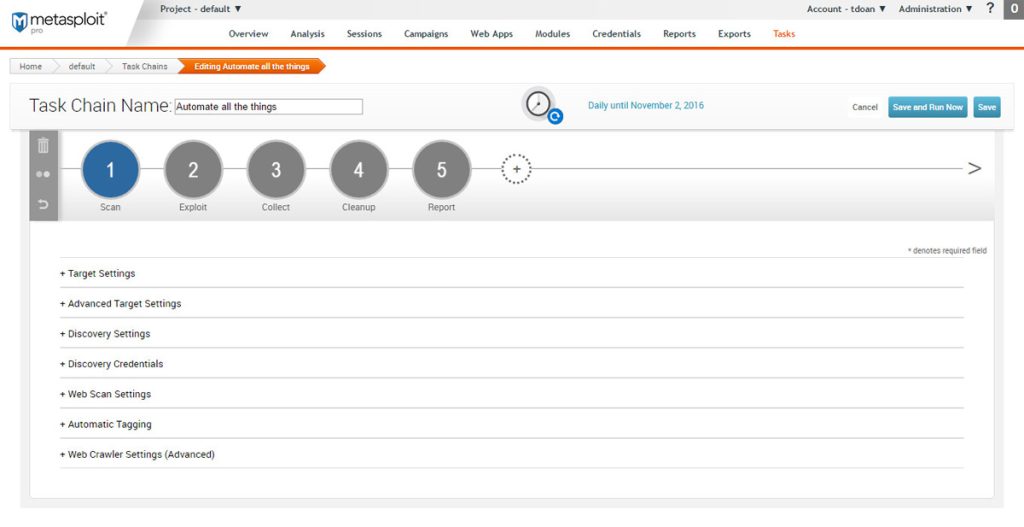
شما فقط اطلاعات و لیست داراییهای شبکه را به ابزار وارد میکنید و سیستم باقی مراحل تحلیل را بهصورت هوشمند انجام میدهد.
این قابلیت خودکار در متاسپلویت، زمان و تلاش تیم شما را برای شناسایی، تحلیل و رفع آسیبپذیریها بهشدت کاهش میدهد.
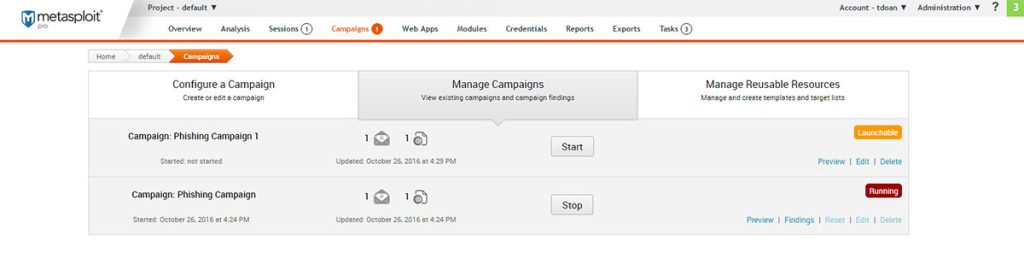
آزمایش آگاهی کاربران با استفاده از جادوگران کمپینهای فیشینگ و USB Drop شهودی
با استفاده از ابزارهای ساده و کاربرپسند، میتوان آگاهی کارمندان را در برابر حملات سایبری مانند فیشینگ و تهدیدات ناشی از دستگاههای فیزیکی مورد ارزیابی قرار داد. این ابزارها به سازمانها کمک میکنند تا نقاط ضعف در آموزش کارمندان را شناسایی کرده و اقدامات اصلاحی لازم را انجام دهند.
شما با ادغام Metasploit و InsightVM، یک گردش کار یکپارچه برای شناسایی آسیبپذیریها، ارزیابی ریسک و اولویتبندی اقدامات اصلاحی ایجاد میکنید.
این رویکرد یکپارچه به سازمان شما کمک میکند تا پس از سنجش دقیق خطرات، از سیستمهای خود در برابر حملات سایبری بهطور مؤثر محافظت کنید.
شما با پیادهسازی این یکپارچهسازی، از مزایای کلیدی زیر بهرهمند میشوید:
شما با استفاده از امکانات متاسپلویت، تکنیکهای فرار از سیستمهای امنیتی و آنتیویروسها را درست مانند هکرهای واقعی پیادهسازی میکنید.
کارشناسان امنیت پس از نفوذ اولیه، با ماژولهای Post-Exploitation به عمق شبکه دسترسی پیدا میکنند و سطح آسیبپذیری بخشهای داخلی را میسنجند.
پیادهسازی این تکنیکهای پیشرفته مزایای کلیدی زیر را برای سازمان شما به همراه دارد:
رفع آسیب پذیری
با تست با حملات واقعی، اطمینان حاصل کنید که کنترلهای جبرانی شما به درستی کار میکنند.
برای اطمینان از عملکرد صحیح کنترلهای امنیتی، باید آنها را با شبیهسازی حملات واقعی آزمایش کنید. این به شما کمک میکند تا نقاط ضعف در سیستمهای دفاعی خود را شناسایی کرده و اقدامات لازم را برای بهبود آنها انجام دهید.
شما برای سنجش تیم پاسخ به حادثه، تمام مراحل حمله یک مهاجم را از شناسایی اولیه تا تسلط کامل شبیهسازی میکنید.
تیم امنیتی شما با این تمرینها، مهارتهای خود را در کشف سریع فعالیتهای مخرب و مهار مهاجمان ارتقا میدهد.
اجرای این سناریوهای عملی، توانمندیهای امنیتی سازمان را در ابعاد زیر تقویت میکند:
در لینکدین ما را دنبال کنید
تیم مستر لایسنس با بهره گیری از متخصصان مجرب امنیتی قادر به ارائه خدمات و راهکار در زمینه مهندسی معکوس و ایجاد لایسنس نرم افزارهای خارجی با تمامی امکانات کامل می باشد .
تمامی حقوق قانونی این سایت مربوط به MRlicense میباشد