بایگانی‌ها: Licenses

  • Intella Pro

    Intella Pro

    product-intella-pro

    Intella Pro

    بررسی و کشف الکترونیکی حجم بالای داده‌ها با Intella Pro

    نرم‌افزار Intella Pro ابزاری ایده‌آل برای بررسی ایمیل و کشف الکترونیکی (eDiscovery) محسوب می‌شود. در واقع، این پلتفرم برای کاربران انفرادی که نیاز به پردازش، جستجو، فیلتر کردن و تولید حجم داده‌های بیش از ۲۵۰ گیگابایت دارند، گزینه‌ای فوق‌العاده است.

    به همین دلیل، کارشناسان حجم‌های عظیم داده‌های دیجیتال را بدون افت سرعت تحلیل می‌نمایند. در نتیجه، روند مدیریت پرونده‌های پیچیده بسیار تسهیل می‌گردد.

    بدون محدودیت پردازش برای بازرسان و مشاوران حرفه‌ای

    علاوه بر این، ابزار Intella Pro هیچ‌گونه محدودیتی برای حجم پردازش داده‌ها ندارد. بنابراین، این پلتفرم به‌طور ویژه برای بازرسان شرکت‌ها، سازمان‌های خدمات حرفه‌ای و مشاوران حقوقی طراحی شده است.

    تیم‌های امنیتی با به‌کارگیری Intella Pro تحلیلی جامع و بی‌نقص روی ادله الکترونیکی پیاده می‌سازند. از این رو، فرآیند آماده‌سازی شواهد برای ارائه به مراجع قانونی با سرعت و دقت بالا پیش می‌رود.

    شما میتوانید لایسنس کرکی مربوط به جستجو و بررسی داده ها Intella PRO را از مسترلایسنس تهیه کنید.

     
    connect-intella-Discovery-report

    موتور جستجوی قدرتمند و تجسم بصری منحصر‌به‌فرد در Intella Pro

    نرم‌افزار Intella Pro به یک موتور جستجوی بسیار قدرتمند و قابلیت‌های ارائه بصری منحصربه‌فرد مجهز شده است. در واقع، این همان ویژگی شاخصی محسوب می‌شود که سری نرم‌افزارهای Intella را در میان متخصصان محبوب کرده است.

    به همین دلیل، بازرسان داده‌های الکترونیکی و حجم عظیمی از ایمیل‌ها را به‌سرعت پردازش، جستجو و بررسی می‌نمایند. در نتیجه، تحلیل اولیه اطلاعات بدون اتلاف وقت انجام می‌پذیرد.

    کشف سریع داده‌های حیاتی با فناوری Cluster Map در Intella Pro

    علاوه بر این، رابط کاربری آسان و قابلیت گرافیکی Cluster Map امکان ردیابی سریع داده‌های حیاتی را فراهم می‌آورد. بنابراین، تحلیلگران روابط مرتبط بین فایل‌ها و پیام‌ها را به‌سادگی تجسم می‌سازند.

    کارشناسان با به‌کارگیری Intella Pro عمیق‌تر در جزئیات داده‌های مرتبط حفاری می‌کنند. از این رو، فرآیند کشف شواهد دیجیتال با نهایت دقت و سرعت به پایان می‌رسد.

    ویژگی‌های کلیدی Intella PRO

    product_cluster_map-intella

    تکنولوژی Cluster map

    product_social-intella

    گراف‌های ارتباطات اجتماعی

    product_load_fileintella

    وارد کردن و صادر کردن فایل بارگذاری

    product_emailintella

    رشته‌بندی ایمیل‌ها

    product_md5_hash-intella

    فیلترینگ MD5 Hash

    product_cellphone-intella

    تحلیل داده‌های دستگاه‌های موبایل

    کاربرد Intella Pro

    شناسایی روابط پیچیده با تکنولوژی Cluster Map در Intella Pro

    نمایش نقشه خوشه‌ای (Cluster Map) منحصربه‌فرد Intella Pro به بازبینان امکان می‌دهد تا روابط بین کلمات کلیدی و نتایج جستجو را مشاهده کنند. در واقع، این فناوری پیشرفته بصری‌سازی تحلیل شواهد را برای کارشناسان بسیار ساده‌تر می‌سازد.

    به همین دلیل، کاربران پیوندهای غیرمنتظره بین داده‌ها و افراد را به‌سرعت شناسایی می‌نمایند. در نتیجه، الگوهای پنهان در پرونده با بالاترین دقت ممکن کشف می‌شوند.

    کشف هوشمندانه ارتباطات کلیدی در Intella Pro

    علاوه بر این، تکنولوژی Cluster Map در Intella Pro شواهد غیرمرتبط را از چرخه بررسی حذف می‌کند. بنابراین، تحلیلگران تنها روی داده‌های ارزشمند و مرتبط با تحقیق تمرکز خواهند داشت.

    تیم‌های جرم‌یابی با به‌کارگیری Intella Pro مسیرهای جدیدی را در تحقیقات جنایی دیجیتال کشف می‌سازند. از این رو، روند تحلیل پرونده‌های الکترونیکی کاملاً هوشمندانه و هدفمند پیش می‌رود.

    Cluster Map Technology-pro
    desktop-identities-pro

    مدیریت افراد و گروه‌بندی داده‌ها با نمای Identities در Intella Pro

    نمای هویت‌ها (Identities) به کاربران امکان می‌دهد تا یک دفترچه آدرس هوشمند از افراد مورد علاقه در یک پرونده ایجاد نمایند. در واقع، یک Identity تمامی نام‌های کاربری ارتباطی یک شخص نظیر آدرس‌های ایمیل، شماره‌های تلفن و حساب‌های چت را در یک واحد مجزا جمع‌آوری می‌سازد.

    به همین دلیل، تحلیلگران شناسه جامع و یکپارچه‌ای از فعالیت‌های هر فرد به دست می‌آورند. در نتیجه، پراکندگی داده‌های مربوط به یک شخص به‌کلی از بین می‌رود.

    بهبود پرس‌وجو و اختصاص ویژگی‌ها در Intella Pro

    علاوه بر این، کاربر به هر Identity یک نام کامل اختصاص داده و ویژگی‌ها یا یادداشت‌های لازم را ثبت می‌کند. بنابراین، این اطلاعات ارزشمند جهت بهبود پرس‌وجوها و نمایش دقیق‌تر آیتم‌ها در سراسر رابط کاربری Intella Pro استفاده می‌شوند.

    بازرسان با استفاده از این قابلیت ارتباطات کلیدی متهمان را به‌سرعت ردیابی می‌نمایند. از این رو، سرعت و دقت در شفاف‌سازی پیچیده‌ترین پرونده‌ها ارتقا می‌یابد.

    مجازی‌سازی تعاملات اجتماعی و تحلیل جغرافیایی در Intella Pro

    نرم‌افزار Intella Pro به شکلی قدرتمند داده‌های کلیدی اجتماعی، تاریخی و جغرافیایی را با یکدیگر ترکیب می‌سازد. در واقع، این پلتفرم به بازرسان امکان می‌دهد تا ترکیب مرتبط‌ترین اطلاعات مورد نیاز را به‌سرعت و با کارایی بالا تجسم نمایند.

    به همین دلیل، کارشناسان خطوط زمانی کلیدی ارتباطات، نحوه توزیع و مکان مبدأ پیام‌ها را در کنار حجم داده‌ها مشاهده می‌کنند. در نتیجه، تحلیل الگوی رفتاری متهمان بسیار دقیق‌تر خواهد بود.

    کشف هوشمندانه روابط و حفاری در داده‌ها با Intella Pro

    علاوه بر این، بازرسان روابط پنهان میان افراد را به‌سرعت تشخیص می‌دهند. بنابراین، فرآیند کاوش و حفاری در داده‌های پیچیده از طریق رابط کاربری جذاب Intella Pro با سهولت باورنکردنی انجام می‌پذیرد.

    تیم‌های تحقیقاتی با استفاده از این قابلیت، شواهد کلیدی پرونده را در کوتاه‌ترین زمان ممکن استخراج می‌سازند. از این رو، سرعت به نتیجه رسیدن پرونده‌های سنگین به‌شدت افزایش می‌یابد.

    Social Visualisation
    Custodians-intellapro

    مدیریت و تخصیص آیتم‌ها با ویژگی Custodians در Intella Pro

    پلتفرم Intella Pro به ویژگی متصدیان (Custodians) مجهز شده است که به کاربران اجازه می‌دهد آیتم‌های موجود در پرونده را به افراد یا متصدیان خاصی اختصاص دهند. در واقع، این فرآیند تخصیص می‌تواند در طول فرآیند وارد کردن داده‌ها یا پس از تکمیل نمایه سازی صورت پذیرد.

    به همین دلیل، ساختاردهی به شواهد دیجیتال بر اساس صاحبان اصلی داده‌ها بسیار راحت‌تر می‌شود. در نتیجه، شفافیت پرونده و ردیابی منبع اطلاعات به‌شدت افزایش می‌یابد.

    فیلترسازی و جستجوی هدفمند بر اساس متصدیان در Intella Pro

    علاوه بر این، ویژگی Custodians در Intella Pro قابلیت‌های کلیدی دیگری نظیر فیلترسازی پیشرفته را در اختیار بازرس قرار می‌دهد. بنابراین، کاربران می‌توانند جستجو و نمایش آیتم‌ها را صرفاً به متصدیان خاصی محدود سازند.

    تیم‌های بررسی با استفاده از Intella Pro تمرکز خود را تنها بر داده‌های اشخاص مورد نظر معطوف می‌نمایند. از این رو، از اتلاف وقت در میان داده‌های نامرتبط به‌طور کامل جلوگیری می‌شود.

    فیلتر داده‌ها و مدیریت پیشرفته محدوده تاریخ در Intella Pro

    نرم‌افزار Intella Pro به قابلیت‌های بسیار قدرتمندی برای فیلتر کردن محدوده تاریخ مجهز است. در واقع، این ابزار فراتر از معیارهای ابتدایی تعیین تاریخ شروع و پایان، دقت فوق‌العاده بالاتری را در جستجوهای زمانی ارائه می‌دهد.

    به همین دلیل، بازرسان با انتخاب فیلدها و ویژگی‌های اختصاصی تاریخ، پالایش بسیار دقیق‌تری انجام می‌دهند. در نتیجه، حجم داده‌های نامرتبط در همان مراحل اولیه به‌شدت کاهش می‌یابد.

    جستجوهای مشروط و کنترل کامل نتایج در Intella Pro

    علاوه بر این، تمام جستجوها در Intella Pro از جمله فیلترهای زمانی می‌توانند به‌صورت «ضروری» یا «مستثنی» اعمال شوند. بنابراین، این ویژگی سطح جدیدی از فیلترینگ را برای محدود کردن مجموعه نتایج فراهم می‌سازد.

    کارشناسان با به‌کارگیری Intella Pro شواهد کلیدی را از میان انبوهی منهای اطلاعات بی‌ارزش استخراج می‌نمایند. از این رو، روند تحلیل ادله دیجیتال کاملاً هدفمند و بدون اتلاف وقت پیش می‌رود.

    Date image-intella-pro

    Intella Pro برای موارد زیر ایده‌آل هستند

    Intella Connect یا Connect Plus نرم‌افزارهایی هستند که به بازبین‌ها اجازه می‌دهند تا به‌طور جمعی ESI پردازش شده با Intella را با استفاده از رایج‌ترین مرورگرهای وب جستجو کنند.

    departments

    مشاورانی که به مشتریان اجازه دسترسی از راه دور برای بررسی پرونده را می‌دهند.

    organisations

    سازمان‌هایی با چندین مکان یا مکان‌های دور افتاده که یک پرونده را بررسی و بازبینی می‌کنند.

    consultants

    چندین بخش و تیم بررسی که نیاز دارند به‌طور مشترک یک پرونده را بررسی کنند.

    راه درست برای مدیریت IT این است که دید کامل و 100٪ دقیق داشته باشید

    برای تهیه این محصول با واحد فروش ارتباط بگیرید

    مشتریان ما چه می گویند

    مقالات مستر لایسنس

    در لینکدین ما را دنبال کنید

  • Intella Investigator

    Intella Investigator

    Intella-Investigator

    Intella-Investigator

    معرفی نرم‌افزار Intella Investigator و ترکیب ویژگی‌های پیشرفته

    نرم‌افزار Intella Investigator محصول پیشرفته‌ای محسوب می‌شود که بهترین قابلیت‌های نسخه‌های پیشین را در خود جمع‌آوری کرده است. در واقع، ابزار قدرتمند Intella Investigator از ترکیب امکانات شاخص دو محصول موفق Intella TEAM و W4 متولد شده است.

    به همین دلیل، کارشناسان به مجموعه کاملی از ابزارهای قدرتمند برای مدیریت سرور و تحلیل شواهد دسترسی دارند. در نتیجه، روند بررسی پرونده‌ها با سرعت بسیار بیشتری انجام می‌پذیرد.

    اعتبار قانونی و گردش کار جمع‌آوری شواهد در Intella Investigator

    علاوه بر این، نرم‌افزار Intella Investigator یک راهکار جامع برای مدیریت گردش کار جمع‌آوری و تحلیل شواهد دیجیتال است. بنابراین، تمام مراحل پردازش داده‌ها کاملاً مطابق با اصول و استانداردهای حقوقی پیش می‌رود.

    تیم‌های جرم‌یابی با به‌کارگیری Intella Investigator مدارک استخراج‌شده را با اعتبار کامل به دادگاه ارائه می‌دهند. از این رو، گزارش‌های خروجی این پلتفرم به‌طور کامل در مراجع قانونی قابل پذیرش و استناد هستند.


    شما میتوانید لایسنس کرکی مربوط به جستجو و بررسی داده ها Intella Investigator را از مسترلایسنس تهیه کنید.

    intella-investigat-demo

    ویژگی‌های کلیدی Intella Investigator

    رابط کاربری تحت وب و دسترسی آسان در Intella Investigator

    نرم‌افزار Intella Investigator از یک رابط کاربری تحت وب بسیار مدرن و کاربرپسند بهره می‌برد. در واقع، کاربران می‌توانند از طریق هر رایانه و مرورگر وب به‌سادگی به این پلتفرم دسترسی داشته باشند.

    به همین دلیل، نیازی به نصب نرم‌افزارهای جانبی یا اتصال سخت‌افزارهایی مانند دانگل وجود ندارد. در نتیجه، تحلیلگران از هر نقطه‌ای و با استفاده از شبکه خصوصی مجازی (VPN) به سرور متصل می‌شوند.

    ارتقای امنیت داده‌ها با پشتیبانی از SSL در Intella Investigator

    علاوه بر این، نرم‌افزار Intella Investigator به‌طور کامل از پروتکل امنیتی SSL پشتیبانی می‌نماید. بنابراین، تمامی داده‌های منتقل‌شده میان کاربران و سیستم به‌صورت پیشرفته رمزگذاری می‌گردند.

    تیم‌های امنیتی با اتکا به این قابلیت از دستکاری یا رهگیری اطلاعات جلوگیری می‌سازند. از این رو، تبادل ادله دیجیتال در بستری فوق‌العاده امن و مطمئن صورت می‌پذیرد.

    ادغام متمرکز و احراز هویت با LDAP و SSO در Intella Investigator

    پلتفرم Intella Investigator از پروتکل استاندارد LDAP جهت دسترسی و مدیریت اطلاعات دایرکتوری پشتیبانی می‌کند. در واقع، این ویژگی امکان ادغام سریع سیستم با سرویس‌های دایرکتوری موجود در سازمان را فراهم می‌سازد.

    به همین دلیل، مدیران شبکه حساب‌های کاربری را به روشی متمرکز و کارآمد مدیریت می‌نمایند. در نتیجه، فرآیند احراز هویت و تخصیص دسترسی‌ها بسیار ساده‌تر خواهد شد.

    مدیریت دقیق کاربران و کنترل دسترسی در Intella Investigator

    علاوه بر این، ترکیب قابلیت‌های SSL، SSO، LDAP و مدیریت سطح دسترسی، Intella Investigator را به ابزاری همه‌کاره تبدیل کرده است. بنابراین، این نرم‌افزار تمامی نیازهای سازمان‌ها را در مدیریت منابع آنلاین برطرف می‌سازد.

    کارشناسان با به‌کارگیری این پلتفرم جامع، کنترل کاملی بر روند بررسی پرونده‌ها خواهند داشت. از این رو، این محصول قدرتمند گزینه‌ای بی‌نظیر برای تیم‌های تحقیقاتی محسوب می‌شود.

    ویژگی‌های کلیدی Intella Connect

    intella-invest

    تحت وب

    intella-invest1

    بازبینی گروهی

    intella-invest2

    اشتراک‌گذاری پرونده مبتنی بر شبکه

    icon_connect-collaborative_review

    رشته‌بندی ایمیل

    ایمیل‌های مرتبط با یک موضوع خاص به صورت یک رشته یا زنجیره به هم متصل می‌شوند. این کار باعث می‌شود که مکالمات ایمیل به صورت منظم و قابل دنبال کردن سازماندهی شوند.

    icon_connect-redaction_features

    تکنولوژی Cluster map

    به مجموعه‌ای از روش‌ها و ابزارهایی اشاره دارد که برای تجزیه و تحلیل و نمایش داده‌های مکانی به صورت خوشه‌ها استفاده می‌شود. در این روش، داده‌های مکانی با ویژگی‌های مشابه در کنار هم گروه‌بندی شده و به صورت خوشه‌هایی روی یک نقشه نمایش داده می‌شوند. این کار به محققان و تحلیلگران کمک می‌کند تا الگوها و روندهای پنهان در داده‌های مکانی را شناسایی کرده و تصمیمات بهتری بگیرند

    یکپارچه‌سازی امکانات در نسخه جدید Intella Investigator

    شرکت Vound با انتشار نسخه 2.6، قابلیت‌های اشتراک‌گذاری پرونده در Intella Connect را با عملکردهای فشرده W4 در نرم‌افزار Intella Investigator ترکیب کرده است. در واقع، این پلتفرم امکان انتقال از نمونه‌های محلی TEAM Manager به یک رابط متمرکز مبتنی بر سرور را فراهم می‌سازد.

    به همین دلیل، مدیریت کاربران و پرونده‌ها به‌صورت یکپارچه انجام می‌گیرد. در نتیجه، زیرساخت تحقیقاتی سازمان‌ها به‌شدت ارتقا می‌یابد.

    کاهش پیچیدگی‌های فنی و مدیریت متمرکز در Intella Investigator

    علاوه بر این، نیازی به راه‌اندازی محلی ابزارها برای هر بار اشتراک‌گذاری پرونده وجود ندارد. بنابراین، مدیران سیستم کنترل کامل و متمرکزی روی دسترسی‌ها خواهند داشت.

    تیم‌های بررسی با به‌کارگیری Intella Investigator فرآیندهای پیچیده قبلی را حذف می‌نمایند. از این رو، راندمان کاری کارشناسان در تحلیل ادله به‌طور چشمگیری افزایش می‌یابد.

    هماهنگی تحقیقات و تحلیل بصری داده‌ها در Intella Investigator

    نرم‌افزار Intella Investigator یک ابزار تحقیقاتی مبتنی بر وب ایده‌آل برای آژانس‌ها، شرکت‌های حقوقی و تیم‌های جرم‌یابی است. در واقع، این پلتفرم فرآیند جستجو و تحلیل شواهد دیجیتال مربوط به یک حادثه یا جرم خاص را به‌خوبی هماهنگ می‌سازد.

    به همین دلیل، کارشناسان با استفاده از موتور جستجوی قدرتمند و رابط کاربری آسان، داده‌های حیاتی را پیدا می‌کنند. در نتیجه، تجسم روابط میان فایل‌ها با سرعت بالایی انجام می‌شود.

    کاوش در داده‌ها با فناوری Cluster Map در Intella Investigator

    علاوه بر این، فناوری Cluster Map در Intella Investigator تحلیل بصری شواهد را فوق‌العاده ساده می‌کند. بنابراین، بازرسان به‌راحتی عمیق‌ترین ارتباطات موجود در داده‌ها را استخراج می‌نمایند.

    کاربران با اتکا به این قابلیت‌های بصری، الگوهای پنهان پرونده را کشف می‌سازند. از این رو، فرآیند کشف ادله دیجیتال کاملاً دقیق و هوشمندانه پیش می‌رود.

    پردازش انواع فایل‌ها و بررسی گروهی امن در Intella Investigator

    پلتفرم Intella Investigator امکان پردازش و جستجوی انواع فایل‌ها، منابع متعدد ایمیل و متادیتا را فراهم می‌آورد. در واقع، کاربران نتایج به‌دست‌آمده را در طرح‌های بصری دلخواه مشاهده کرده و در فرمت‌های متنوع خروجی می‌گیرند.

    به همین دلیل، گزارش‌گیری از شواهد استخراج‌شده بسیار انعطاف‌پذیر خواهد بود. در نتیجه، فرآیند ارائه مستندات به مراجع ذی‌ربط تسهیل می‌گردد.

    همکاری هم‌زمان چند کاربر روی پرونده‌ها در Intella Investigator

    علاوه بر این، نرم‌افزار Intella Investigator شرایط بررسی مشترک و گروهی را در بستری کاملاً امن فراهم می‌سازد. بنابراین، امکان اختصاص هم‌زمان چند کاربر به یک پرونده مشخص وجود دارد.

    تیم‌های تحقیقاتی با اشتراک‌گذاری امن داده‌ها به اطلاعات جامع‌تری دست می‌یابند. از این رو، تصمیم‌گیری‌های نهایی در پرونده‌ها با بالاترین دقت ممکن صورت می‌گیرد.

    با بهره‌گیری از Intella Investigator

    بررسی مشترک داده‌ها و همکاری تیمی در Intella Investigator

    نرم‌افزار Intella Investigator یک محصول چندکاربره، مشارکتی و مبتنی بر وب محسوب می‌شود. در واقع، شما با استفاده از Intella Investigator تمامی شواهد دیجیتالی موجود در یک پرونده را به‌صورت متمرکز پردازش خواهید کرد.

    به همین دلیل، امکان اعطای دسترسی به چندین کاربر جهت بررسی نمونه داده‌ها وجود دارد. در نتیجه، سرعت تحلیل شواهد در پرونده‌های تیمی به‌شدت ارتقا می‌یابد.

    اتصال آسان از طریق مرورگر وب در Intella Investigator

    علاوه بر این، تمام تعاملات با سیستم تنها از طریق یک مرورگر به‌روز انجام می‌شود. بنابراین، محققان با اعتبارنامه‌های اختصاصی خود متصل شده و تحقیقات را بلافاصله آغاز می‌نمایند.

    تیم‌های جرم‌یابی با به‌کارگیری Intella Investigator به تمام ویژگی‌های استاندارد Intella دسترسی کامل خواهند داشت. از این رو، فرآیند کاوش شواهد بدون نیاز به ابزارهای پیچیده جانبی پیش می‌رود.

    Investigator_Review
    powerful-indexing-Investigator

    قابلیت‌های نمایه سازی و Indexing قدرتمند در Intella Investigator

    نرم‌افزار Intella Investigator به متخصصان امکان می‌دهد تا طیف بسیار وسیعی از انواع فایل‌ها و داده‌های دیجیتال را نمایه سازی نمایند. در واقع، این پلتفرم قابلیت پردازش سریع Disk Imageها، ایمیل‌ها و دسترسی به نمونه داده‌ها را در اختیار کاربران قرار می‌دهد.

    به همین دلیل، استخراج شواهد از منابع پیچیده دیجیتال بدون کاستی انجام می‌پذیرد. در نتیجه، تحلیل اولیه فایل‌ها با بالاترین دقت ممکن صورت می‌گیرد.

    پشتیبانی از گزارش‌های موبایل و داده‌های رجیستری در Intella Investigator

    علاوه بر این، نرم‌افزار Intella Investigator از گزارش‌های استخراج تلفن همراه، محصولات جانبی رجیستری ویندوز و برخی پایگاه‌های داده اختصاصی پشتیبانی کامل می‌کند. بنابراین، بازرسان تمامی ابعاد ادله دیجیتال موجود در پرونده را یکپارچه‌سازی می‌نمایند.

    تیم‌های جرم‌یابی با استفاده از این ابزار تمام داده‌های کلیدی را به شواهدی معتبر تبدیل می‌سازند. از این رو، روند کشف حقیقت در پرونده‌های حقوقی و کیفری بسیار سریع‌تر و روان‌تر پیش می‌رود.

    ردیابی روابط پیچیده با تکنولوژی Cluster Map در Intella Investigator

    نمایش منحصربه‌فرد Cluster Map در Intella Investigator به محققان امکان می‌دهد تا روابط بین کلمات کلیدی و نتایج جستجو را مشاهده نمایند. در واقع، این فناوری پیشرفته بصری‌سازی، تحلیل شواهد پیچیده را برای بازرسان بسیار ساده می‌سازد.

    به همین دلیل، کاربران پیوندهای غیرمنتظره میان داده‌ها و افراد را به‌سرعت شناسایی می‌کنند. در نتیجه، الگوهای پنهان در پرونده با بالاترین دقت کشف می‌شوند.

    تحلیل بصری و کشف ارتباطات غیرمنتظره در Intella Investigator

    علاوه بر این، تکنولوژی Cluster Map در Intella Investigator داده‌های غیرمرتبط را از روند بررسی حذف می‌کند. بنابراین، تمرکز تیم‌های تحقیقاتی تنها بر روی شواهد کلیدی معطوف خواهد بود.

    بازرسان با اتکا به قابلیت‌های Intella Investigator زوایای جدیدی از پرونده‌های جرم‌یابی دیجیتال را آشکار می‌سازند. از این رو، فرآیند کشف حقیقت بسیار هدفمند پیش می‌رود.

    cluster-map-technology-Investigator
    explore-tab-Investigator

    کاوش هوشمند داده‌ها با تب Explore در Intella Investigator

    تب اکسپلور (Explore tab) در Intella Investigator به کاربران اجازه می‌دهد بدون نیاز به جستجوی اصطلاحات یا کلمات کلیدی خاص، به کشف و مرور داده‌ها بپردازند. در واقع، این قابلیت مسیرهای جدیدی را برای تحلیل شواهد در اختیار بازرسان قرار می‌دهد.

    به همین دلیل، محتوا و ویژگی‌های مرتبطی که کاربر ممکن است به فکر جستجوی آن‌ها نبوده باشد به نمایش درمی‌آیند. در نتیجه، تحلیلگران به اطلاعات کلیدی و غیرمنتظره‌ای دست می‌یابند.

    کشف شهودی و تعاملی اطلاعات پرونده در Intella Investigator

    علاوه بر این، تب Explore روشی بسیار شهودی‌تر و تعاملی‌تر را برای کاوش داده‌های متعلق به پرونده ارائه می‌دهد. بنابراین، فرآیند ناوبری و بررسی پرونده‌های پیچیده فوق‌العاده ساده‌تر می‌شود.

    تیم‌های جرم‌یابی با به‌کارگیری Intella Investigator محدودیت‌های جستجوی سنتی را کاملاً کنار می‌گذارند. از این رو، دسترسی به شواهد پنهان با سرعت و دقت بیشتری صورت می‌پذیرد.

    دسته‌بندی تصاویر و تشخیص شیء در Intella Investigator

    نرم‌افزار Intella Investigator به ویژگی قدرتمند طبقه‌بندی تصویر و تشخیص هوشمند اشیاء مجهز شده است. در واقع، این ابزار پیشرفته به کاربران اجازه می‌دهد تا محتویات تصاویر را به‌سرعت شناسایی کرده و آن‌ها را برچسب‌گذاری نمایند.

    به همین دلیل، دسته‌بندی داده‌های تصویری به‌صورت گسترده‌تر، دقیق‌تر و تخصصی‌تر صورت می‌گیرد. در نتیجه، سازمان‌دهی مجموعه‌های بزرگ تصویری بسیار ساده و سریع‌تر خواهد شد.

    دسته‌بندی کلی و دقیق انواع تصاویر در Intella Investigator

    علاوه بر این، کاربران می‌توانند فایل‌ها را به‌طور دقیق در گروه‌های اسناد، عکس‌ها یا اسکرین‌شات‌ها طبقه‌بندی نمایند. بنابراین، مدیریت حجم عظیم داده‌های بصری از حالت دستی خارج می‌شود.

    تیم‌های جرم‌یابی با به‌کارگیری Intella Investigator روند پالایش فایل‌های تصویری را هوشمند می‌سازند. از این رو، دسترسی به مدارک متنی و تصویری مهم در کوتاه‌ترین زمان ممکن محقق می‌گردد.

    تشخیص هوشمند اشیاء و ناوبری از طریق زبانه Image در Intella Investigator

    ویژگی تشخیص شیء در Intella Investigator امکان شناسایی دقیق و مکان‌یابی مواردی نظیر خودروها و افراد را فراهم می‌سازد. در واقع، این الگوریتم‌های هوشمند قابلیت‌های تحلیل متنی و بصری پرونده را تکمیل می‌کنند.

    به همین دلیل، بازرسان با استفاده از یک رابط کاربری ساده و شهودی در زبانه Image به طیف وسیعی از ابزارها دسترسی دارند. در نتیجه، تحلیل مجموعه‌های بزرگ یا حتی عکس‌های فردی به‌راحتی انجام می‌شود.

    ارتقای سرعت برچسب‌گذاری و سازمان‌دهی پرونده در Intella Investigator

    علاوه بر این، ابزارهای موجود در Intella Investigator فرآیند برچسب‌گذاری را برای کارشناسان فوق‌العاده تسهیل می‌نمایند. بنابراین، هیچ داده کلیدی در میان حجم بالای تصاویر ناپدید نخواهد شد.

    کاربران با اتکا به این قابلیت‌های تخصصی، سطح جدیدی از کاوش و تحلیل ادله دیجیتال را تجربه می‌کنند. از این رو، روند جمع‌آوری مستندات تصویری با بالاترین دقت حقوقی پیش می‌رود.

    image-categorization-Investigator
    scripting-connect

    اسکریپت‌نویسی و خودکارسازی کارها در Intella Investigator

    نرم‌افزار Intella Investigator از اسکریپت‌های خزنده (Crawler Scripts) تعریف‌شده توسط کاربر پشتیبانی کامل می‌کند. در واقع، این اسکریپت‌ها کدهایی به زبان‌های Python، Groovy یا Java هستند که در طول فرآیند نمایه سازی و پردازش شواهد اجرا می‌شوند.

    به همین دلیل، امکان جمع‌آوری، استخراج و پردازش خودکار داده‌ها فراهم می‌گردد. در نتیجه، سرعت پیشبرد پرونده‌های پیچیده به‌شدت افزایش می‌یابد.

    غنی‌سازی و پالایش هوشمند داده‌ها در Intella Investigator

    علاوه بر این، از این اسکریپت‌ها جهت غنی‌سازی یا کاهش مجموعه داده‌ها بر اساس معیارهای مشخص استفاده می‌شود. بنابراین، کاربران داده‌های غیرمرتبط را به‌راحتی حذف کرده یا اطلاعات تکمیلی مورد نیاز را به پرونده می‌افزایند.

    تیم‌های جرم‌یابی با سفارشی‌سازی اسکریپت‌های Intella Investigator نیازمندی‌های خاص سازمان خود را برطرف می‌سازند. از این رو، فرآیند تحلیل شواهد کاملاً متناسب با الگوی کاری هر پرونده هوشمندسازی می‌شود.

    رشته‌بندی ایمیل‌ها و مدیریت مکالمات با Email Threading در Intella Investigator

    قابلیت‌های رشته‌بندی ایمیل (Email Threading) در نرم‌افزار Intella Investigator، بررسی کل رشته مکالمه را برای بازبینان فوق‌العاده آسان‌تر می‌کند. در واقع، این تکنولوژی پیشرفته ایمیل‌های گم‌شده در زیرموضوعات مختلف را هم به‌دقت شناسایی و ردیابی می‌نماید.

    به همین دلیل، تحلیل حجم بالای پیام‌ها از حالت پراکنده خارج می‌شود. در نتیجه، شفافیت مکاتبات دیجیتال در پرونده‌ها به‌شدت ارتقا می‌یابد.

    مزایای کلیدی Email Threading در Intella Investigator

    علاوه بر این، قابلیت Email Threading در Intella Investigator با گروه‌بندی پیام‌های مرتبط، مزایای عملیاتی متعددی را ارائه می‌دهد. بنابراین، فرآیند پالایش اطلاعات با کمترین خطا و بالاترین سرعت ممکن پیش می‌رود.

    • سازمان‌دهی بهتر ایمیل‌ها: دسته‌بندی پیام‌های مرتبط و تسهیل یافتن اطلاعات کلیدی.
    • افزایش بهره‌وری: کاهش زمان صرف‌شده برای جستجو و مرور مکاتبات تکراری.
    • کاهش خطای انسانی: جلوگیری از نادیده گرفته شدن شواهد و اطلاعات مهم پرونده.

    تیم‌های جرم‌یابی با به‌کارگیری Intella Investigator مدیریت کاملی بر جریان ایمیل‌ها خواهند داشت. از این رو، روند تحلیل مکاتبات تجاری و اداری به شکلی کاملاً بهینه و هوشمندانه پیش می‌رود.

    connect-Email threading

    مدیریت و تعریف هویت‌ها در تب Identities نرم‌افزار Intella Investigator

    هویت به مجموعه‌ای از ویژگی‌های خاص گفته می‌شود که یک فرد با آن‌ها شناخته می‌گردد. در نرم‌افزار Intella Investigator، یک هویت می‌تواند ترکیبی از آدرس ایمیل، نام کاربری چت و شماره تلفن باشد که برای شناسایی دقیق یک شخص استفاده می‌شود.

    به همین دلیل، شناسه افراد در طول پرونده به‌عنوان یک بُعد تحلیلی کلیدی به کار می‌رود. در نتیجه، ارتباط میان حساب‌های مختلف یک فرد به‌سرعت کشف می‌شود.

    تعریف هویت‌ها و ردیابی یکپارچه در Intella Investigator

    علاوه بر این، شما در تب Identities می‌توانید این هویت‌ها را به‌دقت تعریف و دسته‌بندی نمایید. بنابراین، تمام فعالیت‌های متصل به یک شخص در بخش‌های مختلف پرونده یکپارچه می‌گردند.

    تیم‌های جرم‌یابی با به‌کارگیری Intella Investigator هویت واقعی افراد پشت حساب‌های متعدد را آشکار می‌سازند. از این رو، فرآیند ردیابی متهمان به شکلی فوق‌العاده منسجم و بی‌نقص پیش می‌رود.

    identities
    advanced-search-Investigator

    قابلیت‌های جستجوی پیشرفته و تحلیل جامع در Intella Investigator

    علاوه بر جستجوهای کلیدی پایه، نرم‌افزار Intella Investigator به چندین ویژگی جستجوی پیشرفته و تحلیلی مجهز شده است. در واقع، ابزار تحلیل بینش (Insight Analysis) بررسی داده‌ها را در سطحی کلی و جامع امکان‌پذیر می‌سازد.

    به همین دلیل، بازرسان درک بسیار بهتری از گستردگی و پیچیدگی‌های پرونده پیدا می‌کنند. در نتیجه، برنامه‌ریزی برای کشف شواهد با دیدی روشن‌تر انجام می‌شود.

    کشف سریع ادله کلیدی با ابزارهای هوشمند Intella Investigator

    علاوه بر این، قابلیت‌هایی مانند جستجوهای تحلیلی محتوا و شناسایی داده‌های نزدیک به تکراری (Near-Duplicates) در سیستم تعبیه شده‌اند. بنابراین، حجم داده‌های زائد به‌سرعت کاهش یافته و تنها موارد باارزش باقی می‌مانند.

    تیم‌های جرم‌یابی با ترکیب این ابزارها و نمای هویت‌ها، مهم‌ترین شواهد پرونده را پیدا می‌کنند. از این رو، روند تحقیقات حقوقی و کیفری فوق‌العاده سریع و دقیق پیش می‌رود.

    بررسی پرونده‌ها با ابزار جانبی Intella Viewer در Intella Investigator

    نرم‌افزار Intella Viewer یک محصول همراه و اختیاری برای نسخه‌های Intella 100، 250، PRO و Intella Investigator محسوب می‌شود. در واقع، این ابزار به‌طور اختصاصی جهت بررسی پرونده‌ها روی سیستم‌های مجزا پیاده‌سازی شده است.

    به همین دلیل، کارشناسان امکان جستجو، فیلتر کردن، برچسب‌گذاری و صادرات داده‌ها را در رایانه‌ای دیگر خواهند داشت. در نتیجه، تحلیل شواهد ایندکس‌شده بدون نیاز به لایسنس اصلی سیستم پردازش انجام می‌پذیرد.

    تعداد مجاز و نسبت لایسنس Intella Viewer در کنار Intella Investigator

    علاوه بر این، ابزار Intella Viewer تنها به همراه محصولات اصلی ذکرشده قابل خریداری و فعال‌سازی است. بنابراین، سقف تهیه لایسنس بیننده بر اساس نوع محصول پایه تعیین می‌گردد.

    • نسخه Intella Investigator: امکان تخصیص تا ۸ کاربر بیننده (Viewer).
    • نسخه Intella PRO: امکان تخصیص تا ۴ کاربر بیننده به ازای هر لایسنس.
    • نسخه Intella 250: امکان تخصیص تا ۳ کاربر بیننده به ازای هر لایسنس.
    • نسخه Intella 100: امکان تخصیص تا ۲ کاربر بیننده به ازای هر لایسنس.

    تیم‌های جرم‌یابی با به‌کارگیری این ابزار جانبی، دسترسی هم‌زمان تحلیلگران مختلف به پرونده‌ها را تسهیل می‌سازند. از این رو، فرآیند ارزیابی نهایی شواهد با سرعت و انعطاف‌پذیری بالاتری پیش می‌رود.

    intella-viewer (1)

    Intella Investigator برای موارد زیر ایده‌آل هستند

    Intella Investigator نرم‌افزارهایی هستند که به بازبین‌ها اجازه می‌دهند تا به‌طور جمعی ESI پردازش شده با Intella را با استفاده از رایج‌ترین مرورگرهای وب جستجو کنند.

    departments

    مشاورانی که به مشتریان اجازه دسترسی از راه دور برای بررسی پرونده را می‌دهند.

    organisations

    سازمان‌هایی با چندین مکان یا مکان‌های دور افتاده که یک پرونده را بررسی و بازبینی می‌کنند.

    consultants

    چندین بخش و تیم بررسی که نیاز دارند به‌طور مشترک یک پرونده را بررسی کنند.

    راه درست برای مدیریت IT این است که دید کامل و 100٪ دقیق داشته باشید

    برای تهیه این محصول با واحد فروش ارتباط بگیرید

    مشتریان ما چه می گویند

    مقالات مستر لایسنس

    در لینکدین ما را دنبال کنید

  • Intella Connect

    Intella Connect

    intella-connect

    Intella Connect

    آشنایی با نرم‌افزار Intella Connect و کاربردهای آن

    نرم‌افزار Intella Vound Connect یک ابزار قدرتمند جهت جستجو و بررسی داده‌ها محسوب می‌شود. در واقع، این سیستم به کاربران امکان می‌دهد تا اطلاعات موجود در مجموعه‌های عظیم داده را به‌سرعت تجزیه و تحلیل کنند.

    به همین دلیل، این نرم‌افزار به‌طور گسترده در زمینه‌های حقوقی، امنیت سایبری و مدیریت داده‌ها استفاده می‌شود. در نتیجه، سرعت کشف شواهد دیجیتال به‌شدت ارتقا می‌یابد.

    پلتفرم مرور مبتنی بر وب در Intella Connect

    علاوه بر این، Intella Connect یک پلتفرم مرور مبتنی بر مرورگر وب است. بنابراین، چندین کاربر می‌توانند به‌طور همزمان و کاملاً هم‌زمان روی یک پرونده یا موضوع مشخص فعالیت کنند.

    تیم‌های تحقیقاتی با بهره‌گیری از جریانات کاری بصری در Intella Connect به بازدهی بالایی دست می‌یابند. از این رو، کاربران در تمامی سطوح دانش فنی کارها را با موفقیت به پایان می‌رسانند.

    شما میتوانید لایسنس کرکی مربوط به جستجو و بررسی داده ها Intella Connect را از مسترلایسنس تهیه کنید.

     
    connect-intella-Discovery-report

    قابلیت‌های جامع پردازش و بررسی داده‌ها در Intella Connect

    پلتفرم Intella Connect یک سامانه مبتنی بر وب برای پردازش و بررسی دقیق داده‌ها است. در واقع، این پلتفرم تمامی عملکردهای لازم برای مدیریت کامل فرآیند eDiscovery را از ابتدا تا انتها در اختیار کاربران قرار می‌دهد.

    به همین دلیل، امکان وارد کردن و صادر کردن فرمت‌های مختلف فایل به‌راحتی فراهم شده است. در نتیجه، تبادل اطلاعات در طول پرونده با سرعت بالا انجام می‌گیرد.

    ویژگی‌های پیشرفته و رقابتی Intella Connect در مقایسه با نسخه‌های دسکتاپ

    علاوه بر این، Intella Connect تمام قابلیت‌های جستجو و فیلتر کردن ابزار دسکتاپ Intella را ارائه می‌دهد. بنابراین، کاربران در یک محیط ابری به همان قدرت ابزارهای دسکتاپ دسترسی دارند.

    قابلیت‌های کلیدی مانند دسته‌بندی، کدگذاری پیش‌بینی و گزارش‌دهی سفارشی، این نرم‌افزار را کاملاً رقابت‌پذیر می‌سازند. از این رو، سازمان‌ها با اتکا به Intella Connect بهره‌وری تیم‌های خود را ارتقا می‌دهند.

    ویژگی‌های کلیدی Intella Connect

    intella-data

    فرمت‌های مختلف فایل بارگذاری

    intella-Coding

    کدگذاری پیش‌بینی

    ابزارهای تحلیلی برای شناسایی الگوها، روندها و روابط بین داده‌ها

    intella-connect

    دسته‌بندی و کدگذاری

    قابلیت جستجوی سریع و دقیق در داده‌های متنی، ایمیل‌ها، فایل‌ها و دیگر فرمت‌های اطلاعاتی

    icon_connect-collaborative_review

    بررسی مشارکتی

    icon_connect-redaction_features

    محرمانه‌سازی یا ویژگی‌های حذف اطلاعات حساس

    امکان سازمان‌دهی و مدیریت پرونده‌ها به صورت مؤثر

    intella-customised_reporting

    گزارش‌دهی سفارشی شده

    قابلیت تولید گزارش‌های جامع برای ارائه به ذینفعان

    ورژن های intella connect

    Intella Connect Plus
    Intella Connect

    راهکار سازمانی Intella Connect Plus برای بررسی مشارکتی

    پلتفرم Intella Connect Plus یک راهکار قدرتمند مبتنی بر مرورگر در سطح سازمانی ارائه می‌دهد. در واقع، این پلتفرم قدرت پردازشی معادل غول‌های صنعت را با هزینه‌ای بسیار کمتر در اختیار سازمان‌ها قرار می‌دهد.

    به همین دلیل، گروه‌های تحقیقاتی بدون صرف هزینه‌های سنگین به امکانات پیشرفته دسترسی خواهند داشت. در نتیجه، بازدهی پروژه‌های بررسی مشارکتی به شکل چشمگیری افزایش می‌یابد.

    راه‌اندازی سریع و آسان Intella Connect Plus بدون نیاز به نصب

    علاوه بر این، Intella Connect Plus با تأثیر بسیار کم یا بدون هیچ تاثیری بر زیرساخت فناوری اطلاعات سازمان راه‌اندازی می‌شود. بنابراین، زمان تنظیم این سامانه کمتر از یا برابر با ۳۰ دقیقه خواهد بود.

    بازبین‌ها برای استفاده از این سیستم به هیچ‌گونه نصب یا دانلود نرم‌افزار نیاز ندارند. از این رو، فرآیند ورود کاربران به سیستم فوق‌العاده ساده و بدون چالش‌های فنی پیش می‌رود.

    کاربرد Intella Connect و Connect Plus

    فناوری هوش مصنوعی و Predictive Coding در Intella Connect

    تیم‌های حقوقی همواره با چالش شناسایی دقیق و مقرون‌به‌صرفه اسناد مرتبط در حجم عظیمی از داده‌ها روبرو هستند. در واقع، پلتفرم Intella Connect برای حل این چالش به فناوری پیشرفته کدگذاری پیش‌بینی (Predictive Coding) مجهز شده است.

    به همین دلیل، زمان و هزینه‌های مربوط به مرحله حساس بررسی اسناد کاهش می‌یابد. در نتیجه، بازرسان تنها بر روی درصد کوچکی از داده‌ها که واجد معیارهای قانونی هستند تمرکز می‌کنند.

    علاوه بر این، قابلیت Predictive Coding به‌طور یکپارچه در رابط بررسی اختصاصی Intella Connect ادغام شده است. بنابراین، این الگوریتم اسناد مرتبط را بر اساس ورودی‌های اولیه انسان به‌سرعت آموزش می‌بیند.

    سیستم از طریق یک صف بررسی هوشمند، اسناد بااهمیت را prioritize کرده و معیارهای آماری دقیقی جهت سنجش دقت مدل ارائه می‌دهد. از این رو، وضعیت مرتبط بودن سایر اسناد بررسی‌نشده با دقت بالایی پیش‌بینی می‌شود.

    شناسایی خطاهای انسانی و افزایش دقت با Intella Connect

    قابلیت Predictive Coding در Intella Connect نقش مهمی در رفع ناسازگاری تصمیمات انسانی ایفا می‌کند. در واقع، اگر رتبه‌بندی پیش‌بینی‌شده یک سند بسیار بالا باشد اما توسط کاربر غیرمرتبط علامت خورده باشد، سیستم آن را به‌عنوان خطای ورودی شناسایی می‌کند.

    به همین دلیل، احتمال رخ دادن اشتباهات اپراتوری در طول پرونده به حداقل می‌رسد. در نتیجه، کیفیت ارزیابی نهایی مدارک به میزان چشمگیری ارتقا می‌یابد.

    برتری کدگذاری پیش‌بینی نسبت به بررسی خطی در Intella Connect

    علاوه بر این، موتور هوشمند Intella Connect دقت و سازگاری داده‌ها را در مقایسه با روش‌های سنتی بررسی خطی بهبود می‌بخشد. بنابراین، سرعت پالایش اطلاعات حقوقی چند برابر می‌شود.

    کارشناسان با اتکا به این ابزار هوشمند، روند پرونده‌های پیچیده را با اطمینان کامل پیش می‌برند. از این رو، خروجی نهایی تحقیقات حقوقی کاملاً مستند و عاری از تناقض خواهد بود.

    predictive-coding-connect
    Remote-Access-connect

    دسترس‌پذیری از راه دور و Remote Access در Intella Connect

    نرم‌افزار Intella Connect یا Connect Plus قابلیت نصب روی سرورهای محلی و همچنین محیط‌های ابری را دارا است. در واقع، شما کنترل کاملی بر روی نحوه دسترسی به داده‌ها در شبکه داخلی یا فضای ابری خواهید داشت.

    به همین دلیل، میزبانی پرونده‌ها برای کاربران از راه دور به شکلی کاملاً امن انجام می‌شود. در نتیجه، انعطاف‌پذیری سازمان در مدیریت پروژه به‌شدت افزایش می‌یابد.

    تنظیمات سریع و دسترسی بدون نیاز به نصب در Intella Connect

    علاوه بر این، پیکربندی اولیه این سامانه بسیار ساده بوده و راه‌اندازی آن تنها حدود ۳۰ دقیقه زمان می‌برد. بنابراین، تیم‌های فنی بدون درگیری با پیچیدگی‌های رایج سرور را عملیاتی می‌سازند.

    بازبین‌ها برای دسترسی به پرونده‌ها نیازی به نصب نرم‌افزار، لایسنس یا دانگل روی سیستم خود ندارند. از این رو، فرآیند ورود کاربران به Intella Connect فوق‌العاده سریع و یکپارچه خواهد بود.

    ارزیابی اولیه پرونده (ECA) با ابزارهای هوشمند Intella Connect

    ارزیابی اولیه پرونده (Early Case Assessment) در مرحله EDRM نقش کلیدی در کاهش زمان و هزینه‌ها دارد. در واقع، استفاده از رویکرد چندبعدی Intella Connect در این مرحله، درک شما را از داده‌های پرونده به‌سرعت تسریع می‌بخشد.

    به همین دلیل، ترکیب فناوری پیشرفته Intella Connect با تخصص حقوقی نتایجی بسیار دقیق تولید می‌کند. در نتیجه، تحلیل‌هایی ممکن می‌شود که در سایر ابزارهای محدود غیرممکن تلقی می‌شدند.

    شناسایی هوشمند شواهد باارزش و توسعه استراتژی در Intella Connect

    علاوه بر این، Intella Connect برخلاف رویکردهای خطی و سنتی، شناسایی شواهد باارزش بالا را از همان ابتدای پروژه میسر می‌سازد. بنابراین، دانش استراتژیک لازم برای حل‌وفصل پرونده و شناسایی شهود در همان مراحل اولیه شکل می‌گیرد.

    تیم‌های حقوقی با قدرت این پلتفرم دیگر منتظر کشف تصادفی مدارک در مراحل پایانی نمی‌مانند. از این رو، فرآیند تصمیم‌گیری استراتژیک در Intella Connect با بالاترین دقت و اطمینان انجام می‌شود.

    ECA section inrella
    Connect Review tab

    مدیریت کارآمد داده‌ها با دسته‌بندی و کدگذاری در Intella Connect

    ویژگی‌های دسته‌بندی در Intella Connect به مدیر پرونده اجازه می‌دهد تا حجم زیادی از موارد پاسخ‌گو را مدیریت کند. در واقع، انتقال و سازمان‌دهی داده‌ها از فعالیت‌های فیلترینگ به دسته‌های مشخص به‌راحتی انجام می‌پذیرد.

    به همین دلیل، ساختاردهی به داده‌های متنی و اسناد با سرعت بالایی صورت می‌گیرد. در نتیجه، آشفتگی‌های متداول در حجم زیاد داده‌ها به‌کلی برطرف می‌شود.

    نظارت بر پیشرفت و سفارشی‌سازی طرح‌بندی‌ها در Intella Connect

    علاوه بر این، ویژگی دسته‌بندی یک نمای کلی و دقیق از پیشرفت تمامی دسته‌ها در پرونده ارائه می‌دهد. بنابراین، مدیران پروژه در هر لحظه اشراف کاملی بر روند بررسی خواهند داشت.

    این سامانه به یک ویزارد کدگذاری انعطاف‌پذیر مجهز است که امکان ساخت طرح‌بندی‌های اختصاصی را فراهم می‌کند. از این رو، مدیر پرونده متناسب با نیاز هر پروژه، قالب‌های کدگذاری سفارشی ایجاد می‌نماید.

    پشتیبانی از بارگذاری و تبادل فایل در Intella Connect

    نرم‌افزار Intella Connect امکان وارد کردن و صادر کردن فایل‌های بارگذاری (Load Files) را به‌طور کاملاً یکپارچه فراهم می‌سازد. در واقع، تبادل اطلاعات بین پرونده‌های Intella و سامانه‌های دیگر به‌سرعت انجام می‌شود.

    به همین دلیل، انتقال حجم بالای داده‌ها بدون اختلال یا افت سرعت صورت می‌پذیرد. در نتیجه، یکپارچگی داده‌ها در طول فرآیند کشف الکترونیکی حفظ خواهد شد.

    ساده‌سازی جریان کاری با ساخت الگوهای بصری در Intella Connect

    علاوه بر این، ابزارهای بصری و شهودی در نرم‌افزارهای Intella و Intella Connect به تیم شما کمک می‌کنند تا الگوهای فایل بارگذاری اختصاصی بسازند. بنابراین، فرآیندهای تکراری پردازش داده‌ها به‌مرور زمان ساده‌تر می‌شوند.

    تیم‌های جرم‌یابی با اتکا به این الگوها، سرعت عملیاتی خود را در تمامی پروژه‌ها افزایش می‌دهند. از این رو، جریان کاری تیم در طول زمان کاملاً استاندارد و بهینه می‌گردد.

    intella-connect3
    connect-Email threading

    مدیریت کارآمد مکاتبات با قابلیت Email Threading در Intella Connect

    قابلیت رشته‌بندی ایمیل (Email Threading) در Intella Connect، بررسی کامل زنجیره مکاتبات را برای بازبینان بسیار آسان‌تر می‌سازد. در واقع، این فناوری هوشمند ایمیل‌های گم‌شده در زیرموضوعات را نیز به‌دقت شناسایی و ردیابی می‌کند.

    به همین دلیل، تحلیل ارتباطات پیچیده الکترونیکی با سرعت بسیار بیشتری انجام می‌پذیرد. در نتیجه، تصویر جامعی از تمامی تبادلات متنی در اختیار تیم تحقیقاتی قرار می‌گیرد.

    مزایا و نقش Email Threading در ارتقای بهره‌وری Intella Connect

    علاوه بر این، به‌کارگیری ساختار رشته‌بندی ایمیل در سامانه‌های کشف ادله دیجیتال، مزایای عملیاتی متعددی را برای سازمان‌ها به همراه دارد. بنابراین، فرآیند ارزیابی اسناد به شکلی کاملاً بهینه پیش خواهد رفت.

    • سازماندهی بهتر ایمیل‌ها: گروه‌بندی ایمیل‌های مرتبط به یکدیگر دسترسی به اطلاعات کلیدی را ساده می‌سازد.
    • افزایش چشمگیر بهره‌وری: کاهش زمان صرف‌شده برای جستجوی مکاتبات پراکنده، سرعت کار را بالا می‌برد.
    • کاهش خطای انسانی: ساختاریافته شدن ایمیل‌ها احتمال نادیده گرفته شدن شواهد مهم را به حداقل می‌رساند.

    فناوری Email Threading در Intella Connect مدیریت داده‌های متنی را کاملاً هوشمند می‌سازد. از این رو، بازرسان با اطمینان خاطری بالا پرونده‌های متنی سنگین را تحلیل و آنالیز می‌نمایند.

    Intella Connect و Connect Plus برای موارد زیر ایده‌آل هستند

    Intella Connect یا Connect Plus نرم‌افزارهایی هستند که به بازبین‌ها اجازه می‌دهند تا به‌طور جمعی ESI پردازش شده با Intella را با استفاده از رایج‌ترین مرورگرهای وب جستجو کنند.

    departments

    مشاورانی که به مشتریان اجازه دسترسی از راه دور برای بررسی پرونده را می‌دهند.

    organisations

    سازمان‌هایی با چندین مکان یا مکان‌های دور افتاده که یک پرونده را بررسی و بازبینی می‌کنند.

    consultants

    چندین بخش و تیم بررسی که نیاز دارند به‌طور مشترک یک پرونده را بررسی کنند.

    راه درست برای مدیریت IT این است که دید کامل و 100٪ دقیق داشته باشید

    برای تهیه این محصول با واحد فروش ارتباط بگیرید

    مشتریان ما چه می گویند

    مقالات مستر لایسنس

    در لینکدین ما را دنبال کنید

  • THOR ASGARD

    THOR ASGARD

    asgard-logo

    ASGARD پلتفرمی برای پاسخ به حادثه

    نقش THOR ASGARD در مدیریت و پاسخگویی به حوادث امنیتی

    پلتفرم THOR ASGARD ابزاری نرم‌افزاری و قدرتمند برای مدیریت متمرکز و پاسخگویی سریع به حوادث امنیتی در سازمان‌ها است. ساختار پیشرفته این سامانه به تیم‌های SOC کمک می‌کند تا فرآیندهای کشف و مهار تهدیدات سایبری را با دقت بالایی به انجام برسانند.

    قابلیت‌های عملیاتی پلتفرم THOR ASGARD

    • شناسایی سریع حوادث: بهره‌گیری از ابزارهای تشخیص اتوماتیک در THOR ASGARD امکان کشف خودکار یا دستی تهدیدات جدید را فراهم می‌سازد.

    • پاسخگویی سریع به تهدیدات: ابزارهای اتوماسیون موجود در این سیستم، گردش کارهای امنیتی را آسان کرده و میزان خسارات ناشی از حملات را کاهش می‌دهند.

    • بررسی عمیق حوادث: جمع‌آوری و تحلیل دقیق داده‌ها توسط سامانه THOR ASGARD به تحلیل‌گران کمک می‌کند تا منشأ اصلی بروز حادثه را کشف کنند.

    • ارتقای مستمر امنیت: اطلاعات به دست آمده از گزارش‌ها جهت بهبود فرآیندهای دفاعی و جلوگیری از تکرار حملات سایبری استفاده می‌شود.

    مدیریت گسترده Endpointها و کنترل IOCها

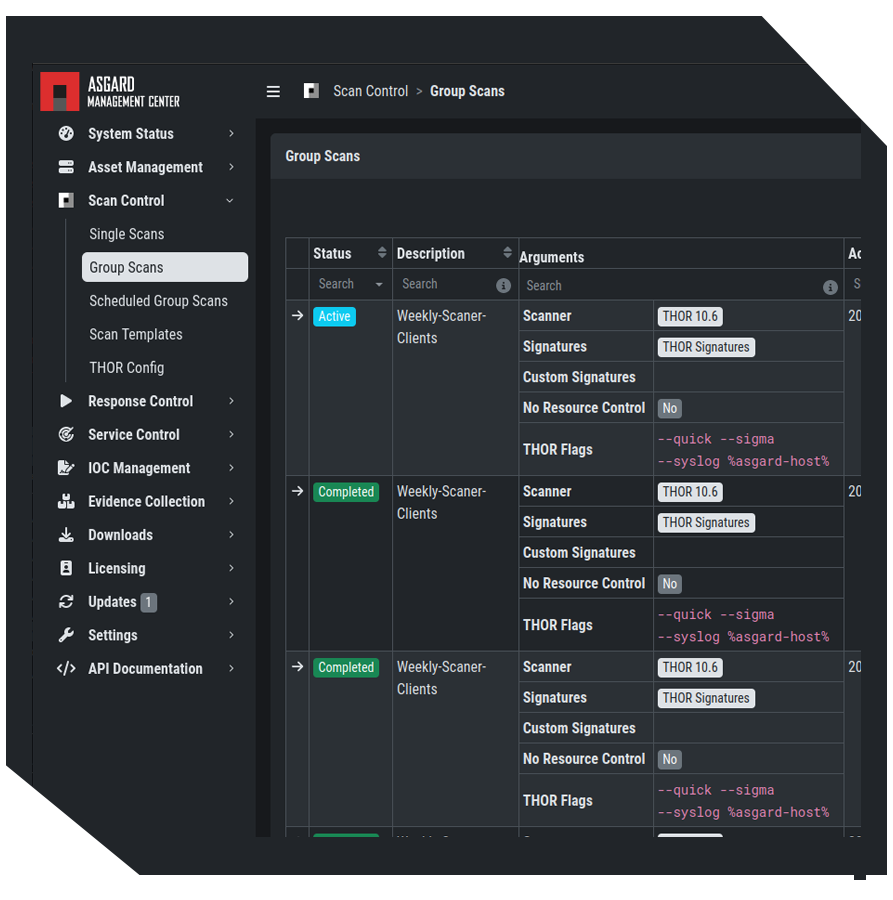
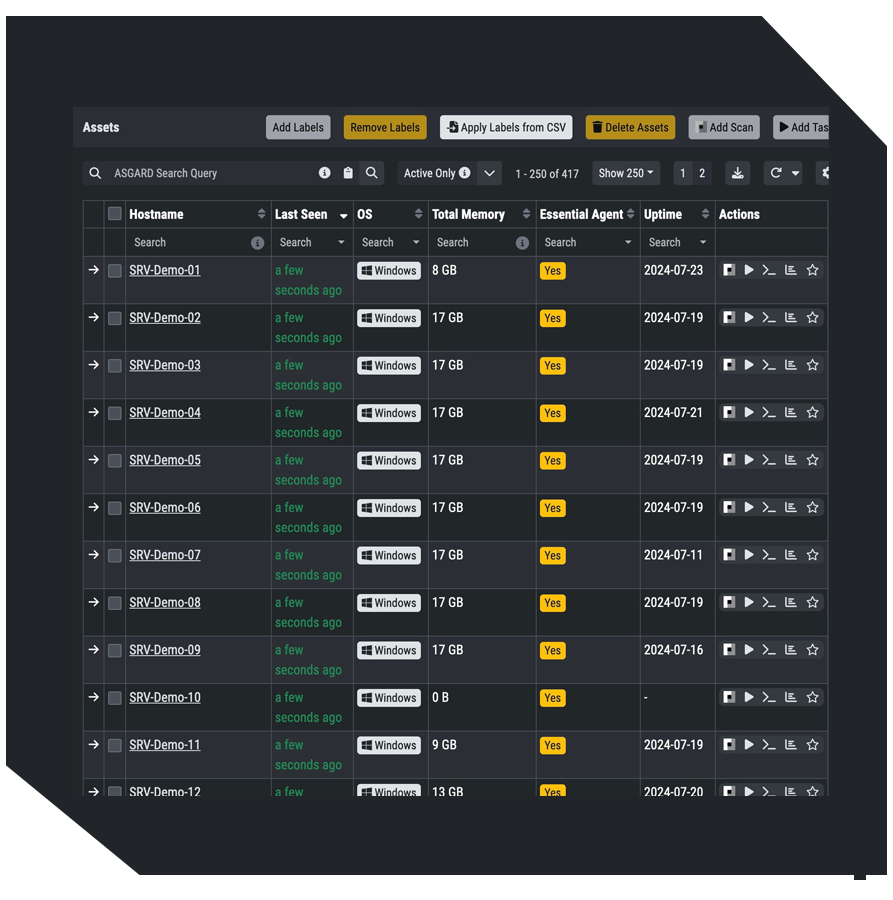
    سامانه THOR ASGARD توانایی تنظیم، برنامه‌ریزی و کنترل همزمان اسکن‌های امنیتی را بر روی حداکثر ۲۵,۰۰۰ Endpoint در هر نمونه فراهم می‌کند. علاوه بر این، مرکز مدیریت THOR ASGARD به قابلیت‌های پیشرفته مدیریت شاخص‌های آلودگی (IOC) و توابع متعدد پاسخ‌دهی به حوادث مجهز شده است.


    شما میتوانید لایسنس کرکی مربوط به ارسال و دریافت ایمیل ASGARD MANEGEMENT CENTER را از مسترلایسنس تهیه کنید.


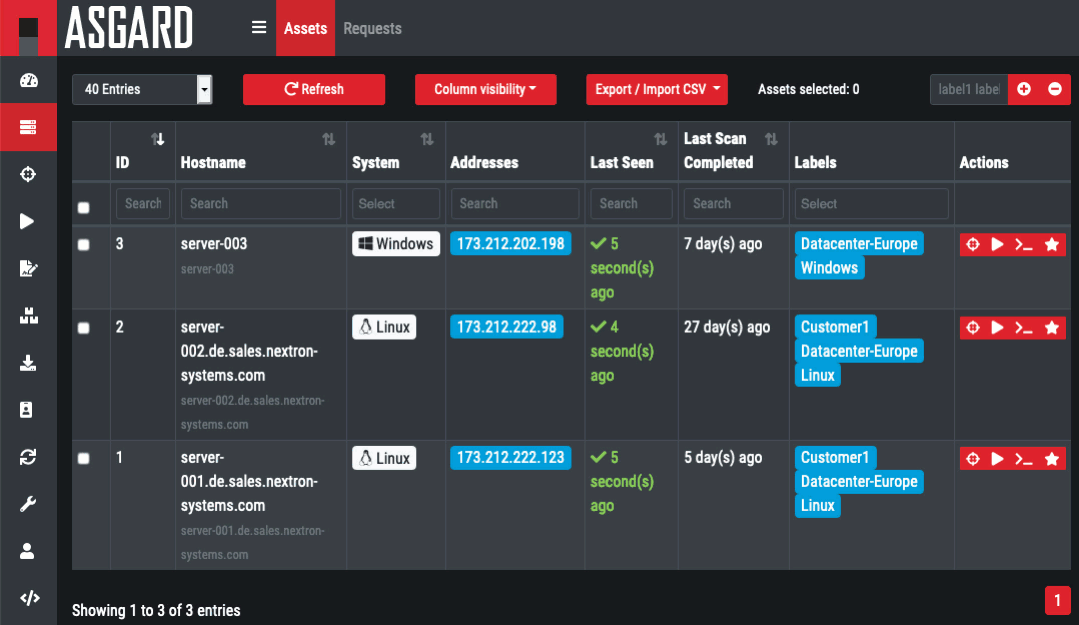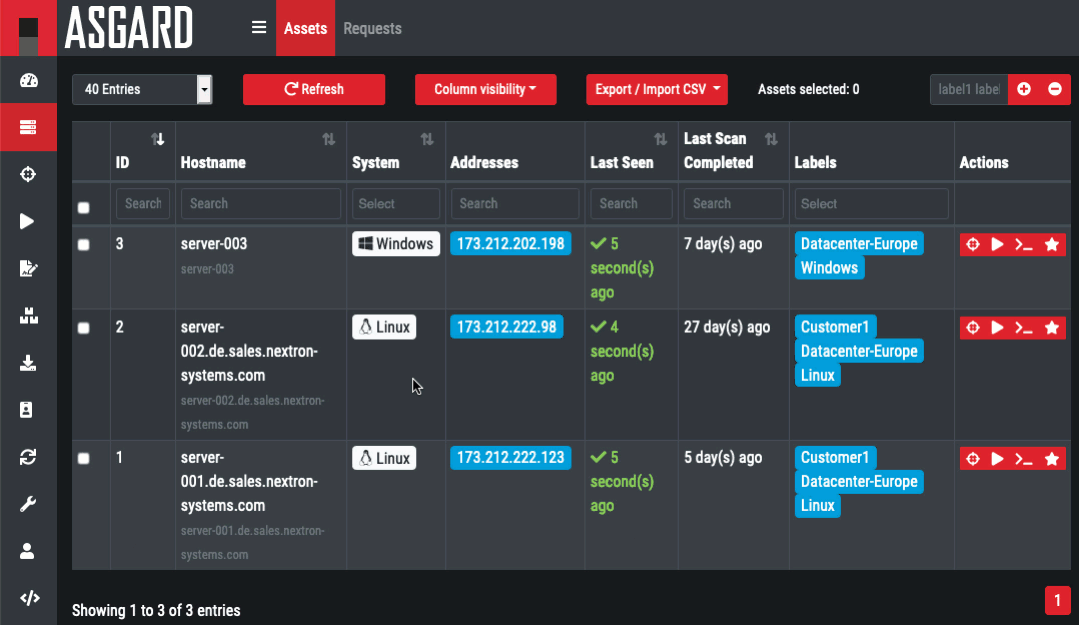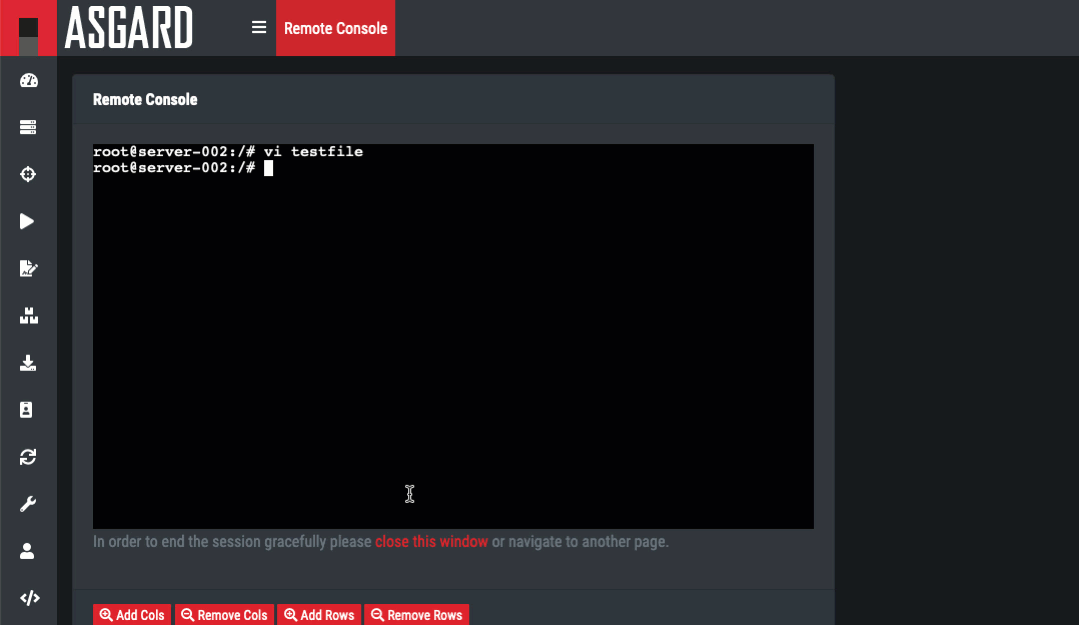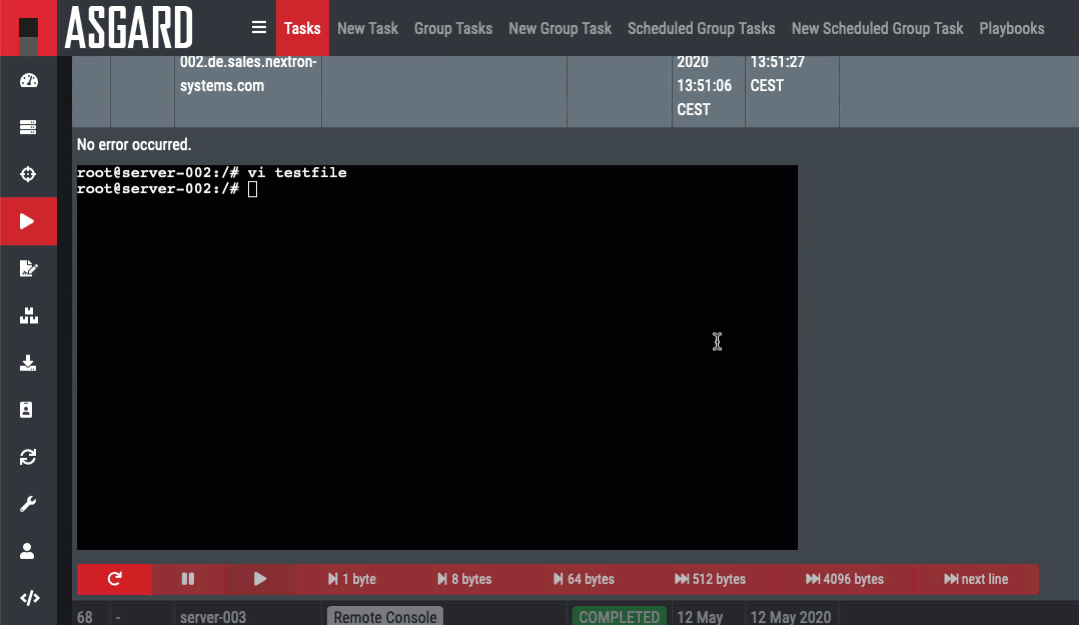
    ASGARD MANAGEMENT CENTER

    مرکز مدیریت ASGARD پلتفرم کاملی برای پاسخ به حادثه است. این پلتفرم نه تنها به شما امکان اجرای اسکن‌های THOR در سطح سازمانی را می‌دهد، بلکه یک رابط کاربری آسان برای اجرای کتاب‌های بازی پیچیده پاسخ در تا یک میلیون نقطه پایانی – همه از یک کنسول واحد – را فراهم می‌کند.

    ASGARD به عنوان یک دستگاه مجازی بر روی سرور مجازی عرضه می‌شود که برای کارکرد ایمن و پایدار طراحی شده است و دارای سیستم عامل‌هایی برای Microsoft Windows، Linux، AIX و macOS است.

    API غنی آن، امکان تعامل با چارچوب‌های SOAR , Frameworks , sandboxes , سیستم‌های آنتی‌ویروس، سیستم‌های SIEM، CMDBها، دستگاه‌های IPS – یا به عبارت دیگر: با هر دستگاه امنیتی که ممکن است داشته باشید ، را تسهیل می‌کند.

    asgard

    ترجمه زنده تک سیستمی

    ارزیابی رویدادهای SIEM یا EDR می‌تواند کار خسته‌کننده‌ای باشد. تحلیلگران اغلب باید تصمیم بگیرند که یک هشدار را نادیده بگیرند یا یک full forensic analysis را سفارش دهند

    طبقه‌بندی

    در چشم‌انداز تهدید سریع امروز، ما نشانگرهای زیادی از خطر (IOC) را از گزارش‌های عمومی، نهادهای رسمی، شرکا یا گروه‌های اشتراک‌گذاری دریافت می‌کنیم
    ASGARD به شما امکان می‌دهد به سرعت سیستم‌های نهایی را برای یک مجموعه IOC سفارشی بررسی کنید.
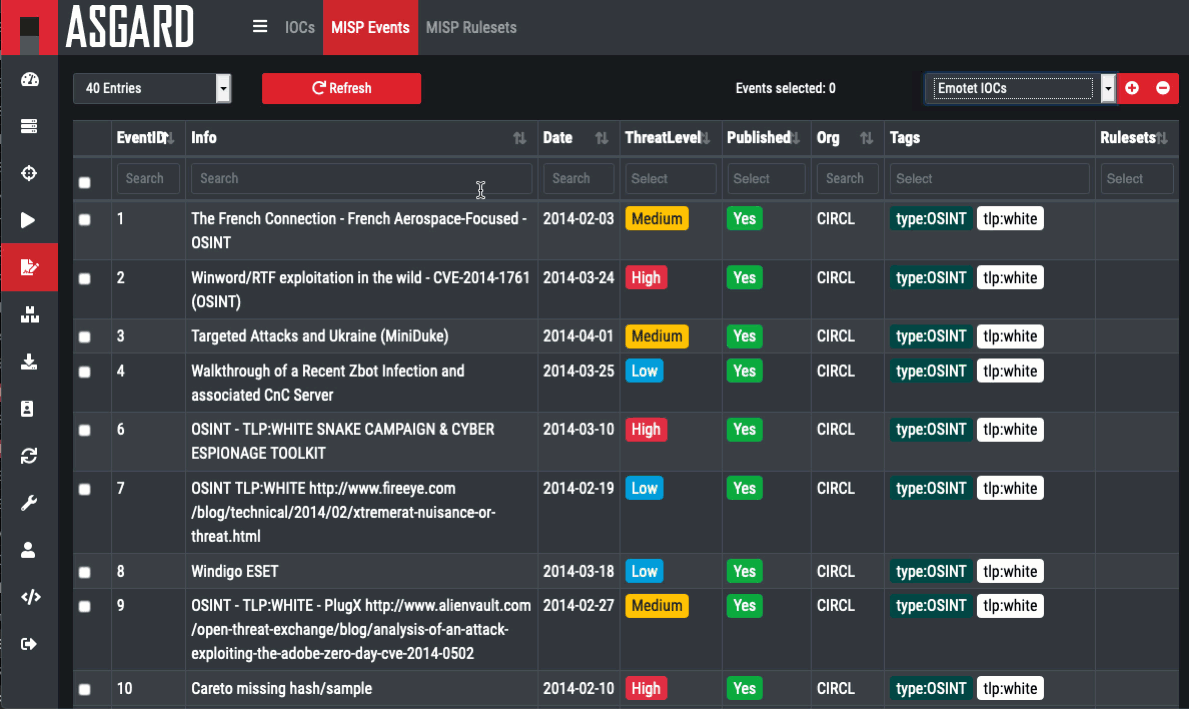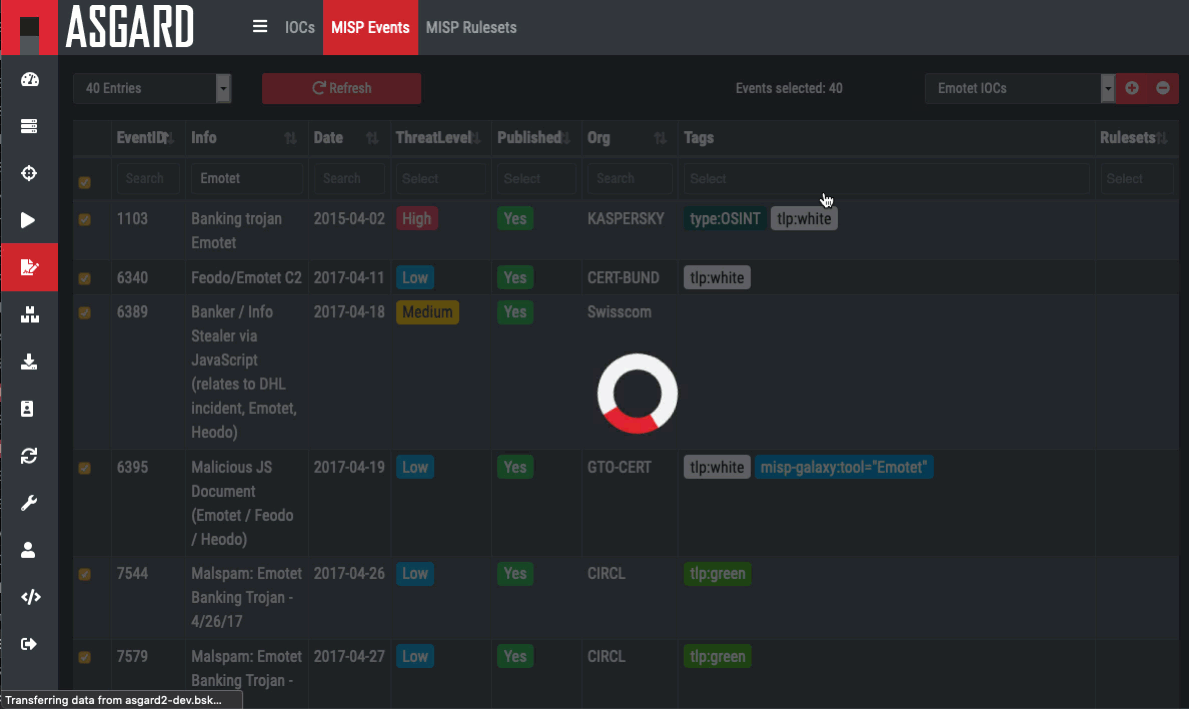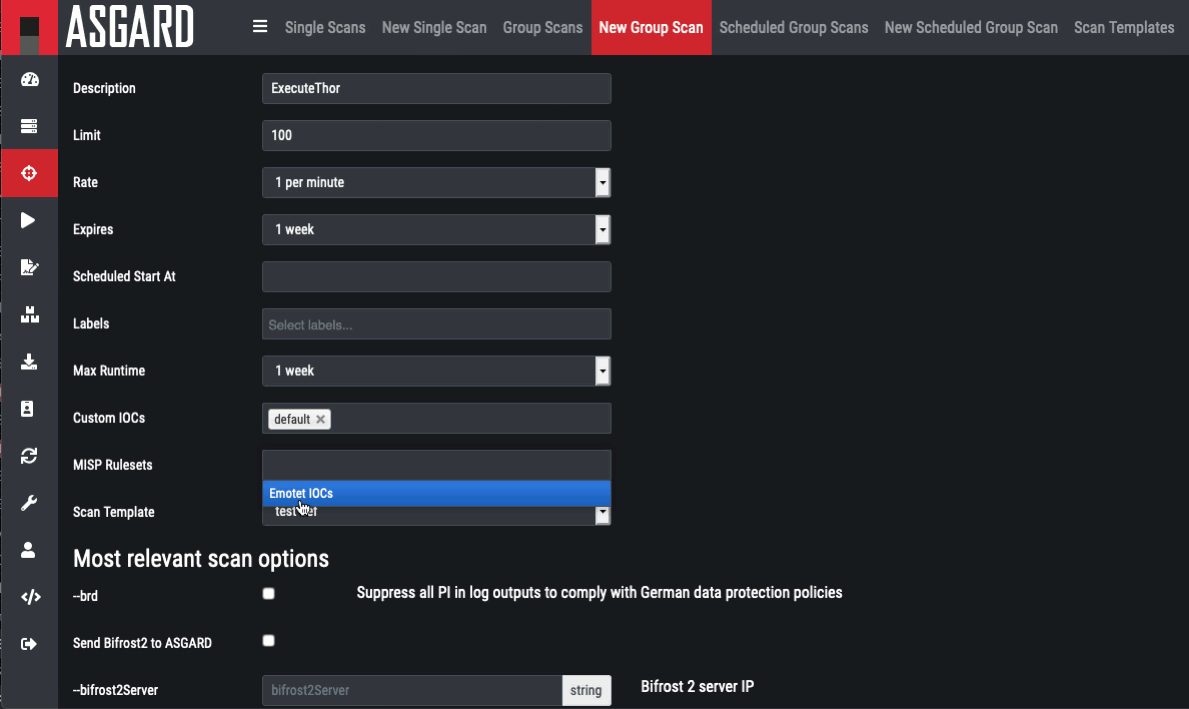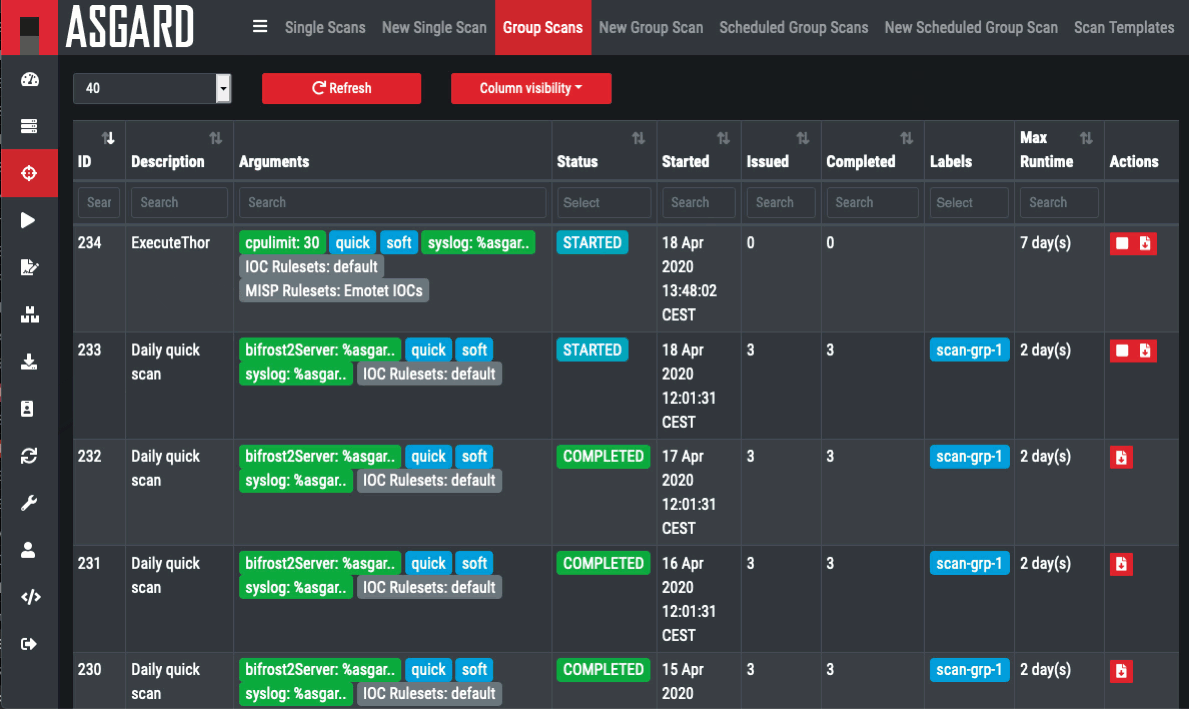
    این پلتفرم دارای یکپارچه‌سازی MISP با یک رابط کاربری مناسب و پشتیبانی از واردات دستی STIX v2 است.

    ارزیابی مداوم خطر

    ارزیابی‌های خطر یک تحلیل عمیق از جمله ناهنجاری‌ها، عناصر مشکوک و گاهی فعالیت‌های مخرب را ارائه می‌دهند
    اما این تحلیل دقیق با قیمتی همراه است: زمان و تلاش
    در ترکیب با ویژگی‌های پایه سازی کاکپیت تحلیل ما، تلاش برای هر ارزیابی خطر بعدی را به حداقل می‌رسانیم.

    قابلیت مقیاس‌پذیری و مدیریت گسترده در THOR ASGARD

    پلتفرم THOR ASGARD جهت پاسخگویی به نیازهای امنیتی شبکه‌های بزرگ سازمانی و زیرساخت‌های گسترده طراحی شده است. یک مرکز مدیریت استاندارد در این سامانه می‌تواند کنترل کامل تا ۲۵,۰۰۰ Endpoint را به‌صورت متمرکز به دست بگیرد. این ویژگی امکان اجرای اسکن‌های امنیتی و فرآیندهای پاسخ‌دهی به حوادث را تنها با یک کلیک روی تمامی سیستم‌های متصل فراهم می‌سازد.

    مدیریت نامحدود با Master ASGARD

    برای سازمان‌های بسار بزرگ یا ارائه‌دهندگان خدمات امنیتی، بهره‌گیری از کنسول Master ASGARD امکان کنترل و هدایت چندین مرکز مدیریت مجزا را فراهم می‌کند. این معماری پیشرفته، امکان نظارت و مدیریت یکپارچه بر بیش از یک میلیون Endpoint را از طریق یک کنسول واحد میسر می‌سازد.

    معماری چندکلاینتی (Multi-Tenant) در THOR ASGARD

    ساختار THOR ASGARD امکان پیاده‌سازی سرویس در قالب معماری چندکلاینتی را به کامل‌ترین شکل ممکن پشتیبانی می‌کند. در این حالت، یک سامانه جامع می‌تواند به‌طور هم‌زمان توسط چندین سازمان، دپارتمان یا مشتری مجزا مورد استفاده قرار گیرد.

    مزایای ساختار Multi-Tenant

    • تخصیص اختصاصی: هر مرکز مدیریت THOR ASGARD به‌صورت کاملاً مجزا و ایزوله به یک مشتری یا بخش خاص اختصاص می‌یابد.

    • اشتراک‌گذاری متمرکز: تمامی مراکز عملیاتی، کنترل اسکن و مدیریت سیاست‌های امنیتی را از طریق سیستم Master ASGARD به‌صورت متمرکز به اشتراک می‌گذارند.

    • کاهش هزینه‌های عملیاتی: مدیریت زیرساخت‌های متعدد بدون نیاز به تعریف کنسول‌های جداگانه انجام شده و کارایی تیم SOC را ارتقا می‌دهد.

    asgard1
    asgard2

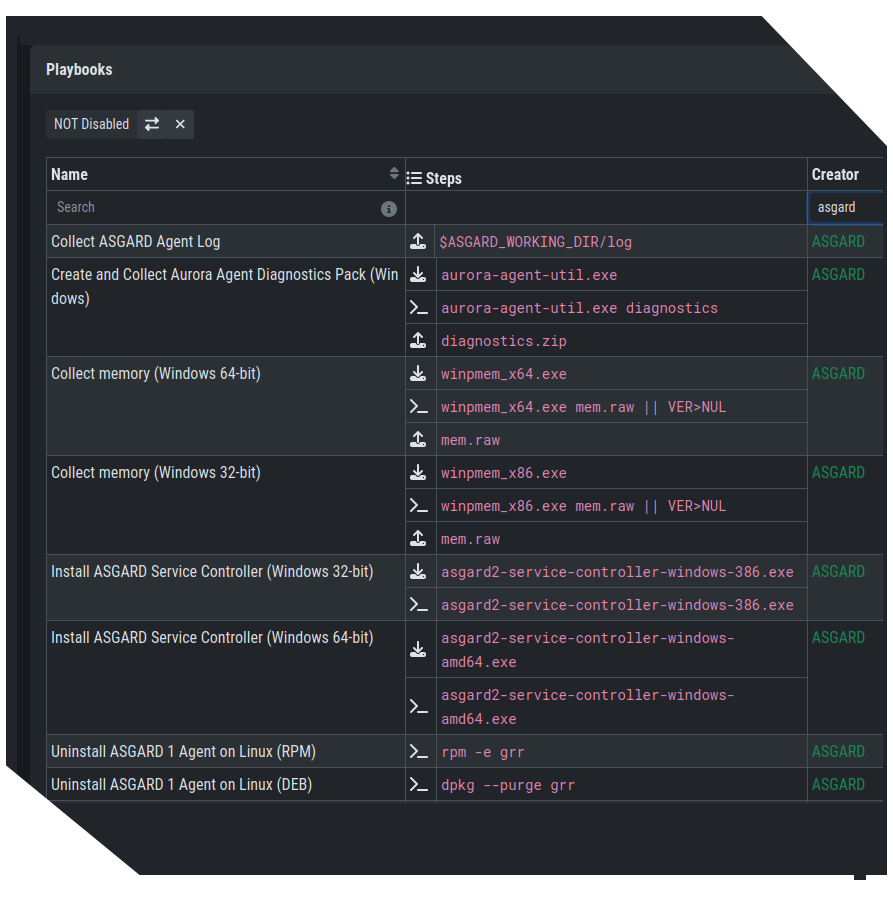
    سناریوهای پاسخگویی و PlayBookهای از پیش تعریف‌شده در THOR ASGARD

    سامانه THOR ASGARD مجموعه‌ای از دستورالعمل‌ها و رویه‌های عملیاتی آماده (PlayBook) را برای جمع‌آوری اطلاعات و پاسخ سریع به حوادث ارائه می‌دهد. این سناریوها به‌گونه‌ای طراحی شده‌اند که اجرای آن‌ها بسیار آسان است و می‌توان آن‌ها را روی یک سیستم، چندین دسکتاپ مشخص یا در مقیاس بزرگ روی تمامی Endpointهای متصل به شبکه پیاده‌سازی کرد.

    پلتفرم THOR ASGARD به سازمان‌ها امکان می‌دهد این دستورالعمل‌ها را متناسب با ساختار امنیتی خود تنظیم کنند تا واکنش به تهدیدات به‌صورت کاملاً خودکار یا با تایید تحلیل‌گر انجام شود. انعطاف‌پذیری بالای این سیستم باعث شده تا پوشش‌دهی انواع مخاطرات در محیط‌های مختلف زیرساختی به راحتی امکان‌پذیر باشد.

    انواع PlayBookهای کاربردی در THOR ASGARD

    برای مدیریت کارآمد حوادث سایبری، سناریوهای متعددی در پلتفرم THOR ASGARD تعبیه شده است:

    جمع‌آوری و تحلیل داده‌های حیاتی

    • استخراج اطلاعات حافظه: گردآوری دقیق رم (RAM) سیستم‌ها جهت بررسی نشانه آلودگی‌های فرار

    • جمع‌آوری فایل‌ها: دریافت خودکار فایل‌های مشکوک از منابع و مسیرهای مختلف سیستم‌عامل

    • استخراج داده‌های رجیستری: گردآوری کلیدها و تغییرات رجیستری برای شناسایی تکنیک‌های ماندگاری (Persistence)

    مهار تهدیدات و واکنش مستقیم

    • قرنطینه سیستم: جداسازی فوری Endpoint آلوده از سطح شبکه برای جلوگیری از انتشار آلودگی

    • مدیریت کنسول از راه دور: دسترسی مستقیم و ایمن به سیستم هدف جهت اجرای دستورات اصلاحی و جرم‌یابی

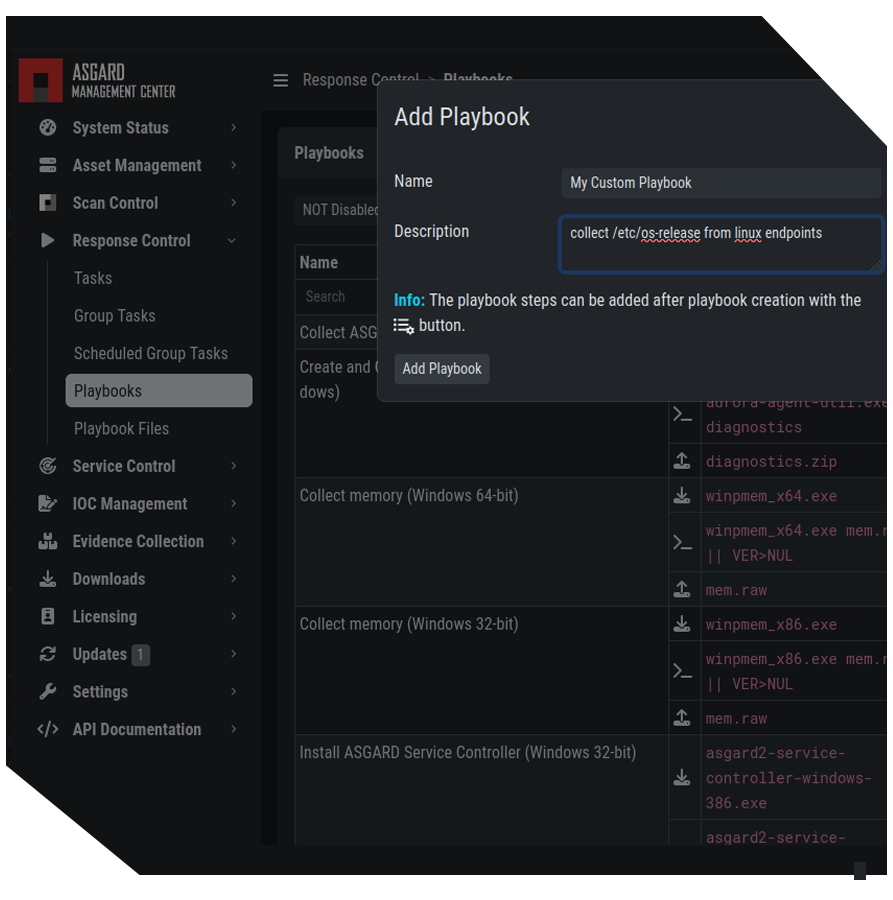
    تعریف و کاربرد PlayBookهای سفارشی در THOR ASGARD

    سناریوهای پاسخگویی یا همان PlayBookهای سفارشی، مجموعه‌ای از دستورالعمل‌ها و اقدامات عملیاتی هستند که متناسب با نیازهای خاص یک سازمان طراحی می‌شوند. این فرآیندها امکان پاسخگویی خودکار یا نیمه‌خودکار به تهدیدات امنیتی را فراهم می‌کنند. انعطاف‌پذیری بالای این ابزارها در سامانه THOR ASGARD به تیم‌های امنیتی اجازه می‌دهد تا واکنش‌ها را بر اساس نوع مخاطره و ساختار محیط شبکه تنظیم کنند.

    ساخت و پیکربندی سناریوهای عملیاتی

    طراحی پاسخ‌های اختصاصی و متناسب با تهدیدات توسط PlayBookهای سفارشی به سادگی انجام می‌شود. شما می‌توانید سناریوی اختصاصی خود را در پلتفرم THOR ASGARD با حداکثر ۱۶ مرحله متوالی و پیوسته آماده و اجرا کنید.

    نمونه سناریوی پاسخگویی (PlayBook) در THOR ASGARD

    یک نمونه روند عملیاتی استاندارد در THOR ASGARD می‌تواند از مراحل زیر تشکیل شود:

    • مرحله اول: قرنطینه Endpoint در سطح شبکه جهت جلوگیری از گسترش آلودگی

    • مرحله دوم: بارگذاری ابزارهای جرم‌یابی دیجیتال (Forensic) روی Endpoint

    • مرحله سوم: اجرای ابزارهای Forensic و تولید بسته خروجی تحلیل‌ها

    • مرحله چهارم: دانلود و انتقال بسته خروجی به مرکز مدیریت THOR ASGARD

    • مرحله پنجم: پاک‌سازی، حذف ابزارها و برداشتن بسته خروجی از روی Endpoint

    asgard3

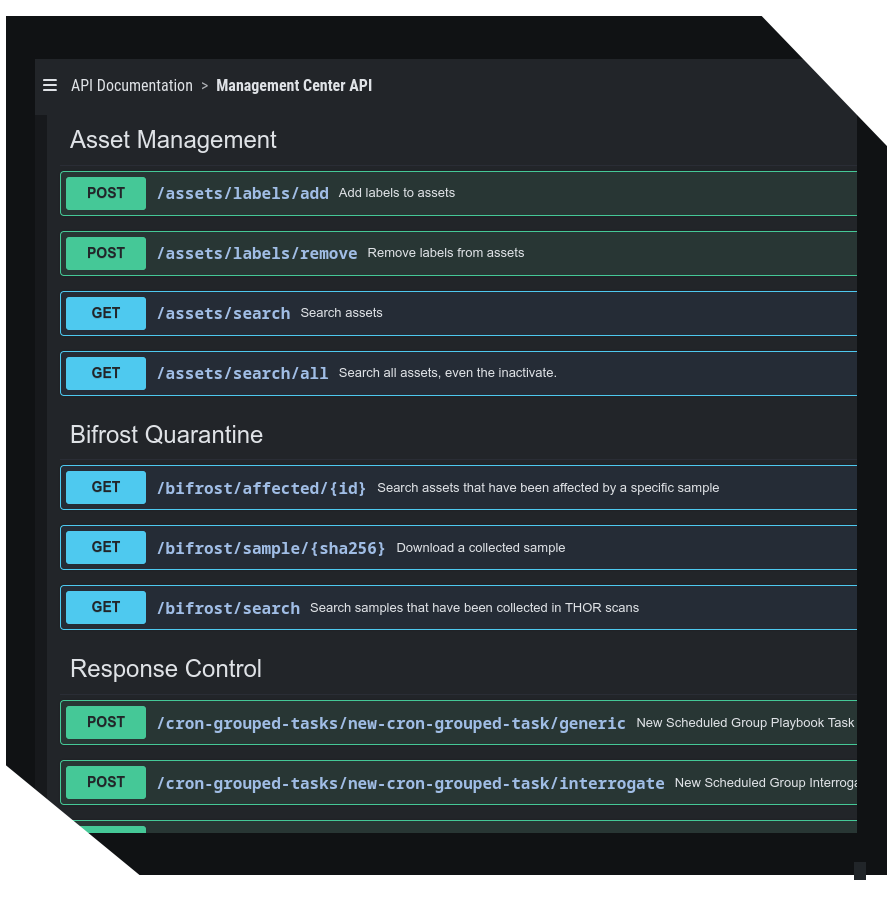
    API قدرتمند

    API ASGARD  یکپارچگی با  SOAR Framework، سیستم‌های SIEM، فیدها/ارائه‌دهندگان IOC (مانند MISP و …) و به طور کلی هر زیرساخت امنیتی که شما در اختیار دارید را تسهیل می‌کند.

    موارد استفاده معمول ممکن است شامل موارد زیر باشد:

    راه‌اندازی THOR Scan بر روی سیستمی که باعث هشدار در IPS، SIEM، کنسول آنتی‌ویروس و غیره شده است.
    جمع‌آوری شواهد forensic evidenceبر روی نقاط پایانی
    همگام‌سازی دارایی‌های ASGARD با CMDB
    ارسال نمونه‌های مشکوک به sandbox

    asgard4

    Multi-Platform پشتیبانی چند پلتفرم

    ASGARD یک نرم‌افزار امنیتی است که بر روی یک سرور مجازی ارائه می‌شود و برای سیستم‌عامل‌های ویندوز، لینوکس و مک کاربرد دارد. این سیستم عامل‌ها به ASGARD اجازه می‌دهند تا اطلاعات را از این سیستم‌عامل‌ها جمع‌آوری کند و عملیات امنیتی را بر روی آن‌ها انجام دهد.

    asgard-agent-os

    راه‌اندازی اسکن گروهی با IOCهای سفارشی در THOR ASGARD

    دموی کوتاه زیر نشان می‌دهد که چطور می‌توان به سادگی یک اسکن جدید با استفاده از شاخص‌های آلودگی (IOC) سفارشی از یک سامانه MISP متصل ایجاد کرد. در این فرآیند، پلتفرم THOR ASGARD به شما اجازه می‌دهد تا تهدیدات خاص را هدف‌گیری کرده و قوانین شناسایی را روی سیستم‌های شبکه اعمال نمایید.

     
    ASGARD2_MISP_Scan
    ASGARD2_MISP_Scan
     

    قابلیت‌های کنسول از راه دور در THOR ASGARD

    امکانات تعبیه‌شده در کنسول از راه دور، دسترسی مستقیم و کامل به سیستم‌های هدف را برای تیم‌های امنیتی فراهم می‌سازد. پلتفرم THOR ASGARD با ارائه‌ی یک واسط ارتباطی پیشرفته، فرایند بررسی و جرم‌یابی سیستم‌های آلوده را تسریع می‌بخشد.

    دسترسی‌های عملیاتی بر اساس سیستم‌عامل

    • محیط ویندوز: دسترسی کامل به PowerShell جهت اجرای اسکریپت‌های پیچیده و فرمان‌های سفارشی فراهم است.

    • محیط لینوکس: یک پوسته (Shell) محلی در اختیار تحلیل‌گر قرار می‌گیرد تا دستورات مدیریت و عیب‌یابی را اجرا کند.

    قابلیت ضبط و بازپخش جلسات

    تمامی نشست‌های از راه دور به‌صورت کامل در THOR ASGARD ثبت و ذخیره‌سازی می‌شوند. ویدیوها و داده‌های این جلسات از طریق یک پخش‌کننده یکپارچه در داخل کنسول قابل بازپخش و بازبینی مجدد خواهند بود.

    RemoteConsole_teaser_asgard


    معماری سخت‌افزاری و نرم‌افزاری دستگاه ایمن‌شده THOR ASGARD

    دستگاه ایمن‌شده THOR ASGARD مبتنی بر لینوکس توسعه یافته و یک پلتفرم پاسخ‌دهی کاملاً قدرتمند، پایدار و قابل مقیاس‌پذیری ارائه می‌دهد. این سامانه با انواع سیستم‌عامل‌های ویندوز، لینوکس و macOS سازگاری کامل دارد و امکان مدیریت متمرکز محیط‌های چندسکویی را فراهم می‌سازد.

    قالب‌های عرضه و ظرفیت عملیاتی

    • روش‌های استقرار: این سامانه به‌صورت دستگاه مجازی نرم‌افزاری (Virtual Appliance) یا دستگاه سخت‌افزاری 1U عرضه می‌شود.

    • پشتیبانی از Endpointها: تمامی نسخه‌های این ابزار توانایی مدیریت و پشتیبانی از حداکثر ۲۵,۰۰۰ Endpoint را به‌طور هم‌زمان دارا هستند.

    • توسعه در مقیاس کلان: ترکیب این ابزار با دستگاه Master ASGARD، کنترل یکپارچه بیش از یک میلیون Endpoint را از طریق یک کنسول واحد میسر می‌سازد.

    asgard harhened
    asgard harhened

    جمع‌آوری خودکار فایل‌ها و ارسال به Sandbox در THOR ASGARD

    مرکز مدیریت THOR ASGARD گزینه‌های متنوعی را برای جمع‌آوری فایل‌های مشکوک و انتقال سریع آن‌ها به محیط Sandbox دلخواه شما ارائه می‌دهد. این قابلیت به تحلیل‌گران امنیتی اجازه می‌دهد تا فرآیند تحلیل عمیق بدافزارها را بدون درگیری با مراحل دستی انجام دهند.

    روش‌های انتقال فایل به Sandbox

    • استفاده از قابلیت Bifrost: با فعال‌سازی گزینه Bifrost در زمان شروع اسکن‌ها، تمام فایل‌هایی که امتیاز ریسک مشخصی را کسب کنند، به‌طور یکپارچه و خودکار به Sandbox منتقل می‌شوند.

    • اجرای Playbook جمع‌آوری شواهد: تحلیل‌گر می‌تواند مستقیماً به بخش دارایی (Asset) مربوطه مراجعه کرده و با اجرای Playbook اختصاصی «جمع‌آوری شواهد»، فایل مورد نظر را جهت بررسی عمیق‌تر ارسال کند.

    در اینفینیون، ما Asgard را با بسیاری از سیستم‌های فنی خود ادغام کردیم. Asgard با مجموعه کاملی از قوانین تشخیص و اطلاعات تهدید عرضه می‌شود. علاوه بر این، قبل از شروع یک اسکن، Asgard مجموعه شاخص‌های خود را از پلتفرم اطلاعات تهدید مبتنی بر MISP ما وارد می‌کند تا بتوانیم به طور امن برای شاخص‌های مبتنی بر میزبان از منابع مختلف خصوصی و عمومی اسکن کنیم. اگر تشخیص داده شود که فایل‌ها فراتر از یک آستانه مشخص مشکوک هستند، از پروتکل Bifrost Asgard برای جمع‌آوری خودکار فایل‌های مشکوک برای تحلیل دینامیک و استاتیک استفاده می‌کنیم.

    netron-asgard

    Optimized Analysis and Baselining

    ASGARD Analysis cockpit دید کاملی به شما در مورد تمام تطابق‌های IOC، لاگ‌ها و گزارش‌های sandbox شما می‌دهد. این به شما امکان می‌دهد Baselining را تنظیم کنید و شما را به تغییرات مرتبط با امنیت در محیط خود هدایت می‌کند.

    بهترین گزینه را برای نیازهای عملیاتی خود انتخاب کنید.

    asgard-logo

    دانلود بروشور
    برای آشنایی کامل با امکانات ASGARD Analysis Cockpit و ASGARD Management Center بررسی جزئیات فنی و کاربردی محصول، بروشور رسمی ما را دریافت کنید.

    پشتیبانان ما 24 ساعت شبانه روز در حال خدمتگذاری هستند

    راه درست برای مدیریت IT این است که دید کامل و 100٪ دقیق داشته باشید

    برای تهیه این محصول با واحد فروش ارتباط بگیرید

    مشتریان ما چه می گویند

    مقالات مستر لایسنس

    در لینکدین ما را دنبال کنید

  • THOR APT Scanner

    THOR APT Scanner

    APT-Scanner-thorpro

    اسکنر APT (Advanced Persistent Threat)
    APT Scanner

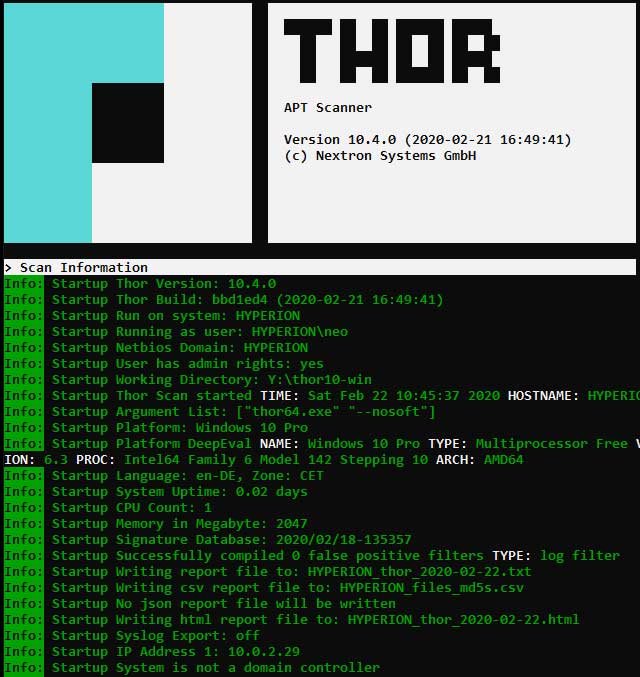
    نرم‌افزار THOR APT Scanner ابزاری تخصصی در حوزه امنیت سایبری است که به‌طور ویژه برای شناسایی، کشف و تجزیه و تحلیل تهدیدات مداوم پیشرفته (APT) طراحی و توسعه یافته است. این سامانه به سازمان‌ها کمک می‌کند تا بدافزارهای ناپیدا و ردپای نفوذگران را پیش از بروز خسارت پیدا کنند.

    مکانیزم و نحوه عملکرد THOR APT Scanner

    سامانه THOR APT Scanner از ترکیبی از تکنیک‌ها و روش‌های پیشرفته برای شناسایی و جداسازی تهدیدات بالقوه در زیرساخت شبکه استفاده می‌کند. الگوریتم‌های هوشمند این اسکنر، رفتارهای مشکوک را در تمام لایه‌های سیستم‌عامل ارزیابی می‌کنند.

    روش‌های رایج شناسایی تهدیدات

    • تشخیص مبتنی بر امضا: پایگاه داده جامع این سامانه حاوی امضاهای تهدیدات شناخته‌شده است و تطابق آن‌ها را در ترافیک شبکه یا سیستم‌های میزبان بررسی می‌کند تا در صورت مشاهده موارد مشکوک، هشدار فعال شود.

    • شناسایی ناهنجاری رفتاری: این اسکنر رفتارهای غیرعادی و انحراف از الگوی استاندارد سیستم را به عنوان نشانه تهدید بالقوه کشف و گزارش می‌کند.

    • تجزیه و تحلیل لاگ‌ها: بررسی مداوم رویدادها و لاگ‌های سیستم‌عامل جهت یافتن کوچک‌ترین ردپای تلاش برای نفوذ غیرمجاز انجام می‌شود.

    • اسکن عمیق فایل‌ها: تمام فایل‌های موجود در حافظه و دیسک جهت شناسایی کدهای کثیف و بدافزارهای احتمالی ارزیابی می‌گردند.

    شما میتوانید لایسنس کرکی مربوط به ارسال و دریافت ایمیل APT Scanner را از مسترلایسنس تهیه کنید.


    ارزیابی سریع نفوذ با THOR APT Scanner

    نرم‌افزار THOR APT Scanner به‌عنوان قدرتمندترین و انعطاف‌پذیرترین ابزار ارزیابی نفوذ (Compromise Assessment) در بازار امنیت سایبری شناخته می‌شود. این ابزار به تیم‌های امنیتی اجازه می‌دهد تا زیرساخت‌های گسترده را در کمترین زمان ممکن اسکن کنند.

    فرآیند پاسخگویی به حوادث امنیتی (Incident Response) معمولاً با شناسایی چندین سیستم آلوده و حجم زیادی از تجهیزات مشکوک آغاز می‌شود. در این شرایط، تحلیل دستی و زمان‌بر ایمیج‌های فورنزیک (Digital Forensic Images) چالش بزرگی برای تحلیل‌گران ایجاد می‌کند.

    قوانین و شاخص‌های شناسایی در THOR APT Scanner

    پلتفرم THOR APT Scanner سرعت و دقت فرآیند باستان‌شناسی دیجیتال (Forensics) را به‌طور چشمگیری افزایش می‌دهد. این سامانه از قوانین ارزیابی چندلایه برای شناسایی دقیق تهدیدات استفاده می‌کند.

    قابلیت‌های شناسایی پیشرفته

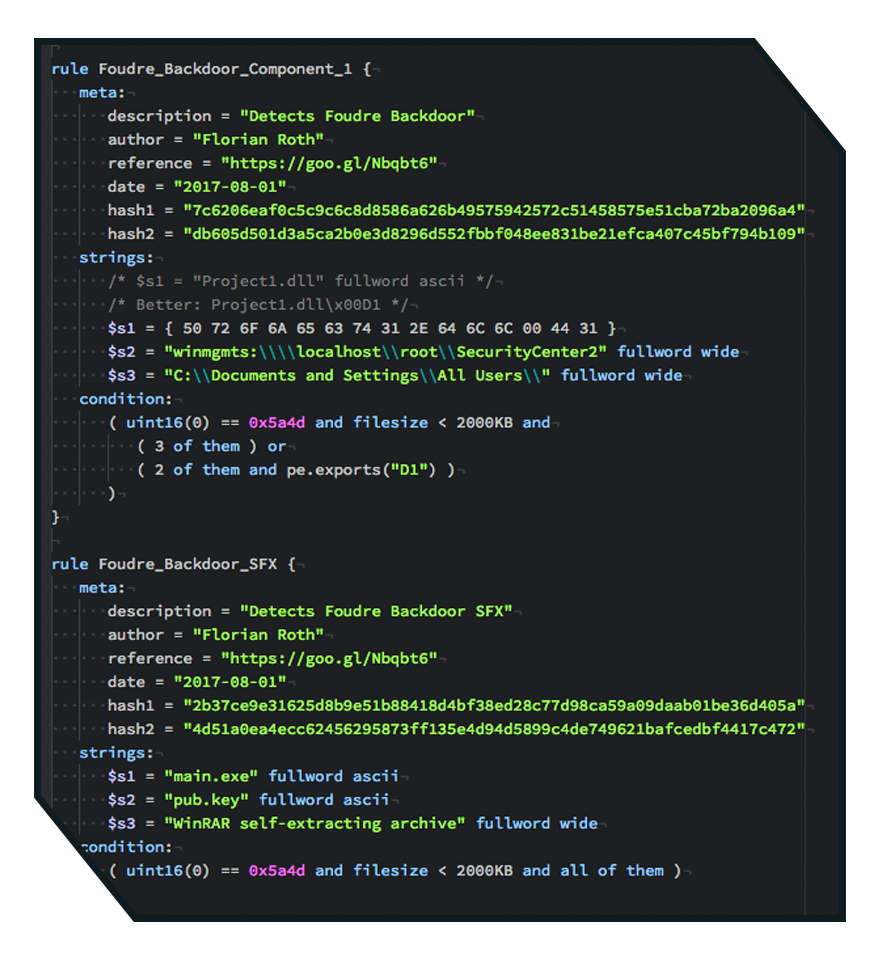
    • پشتیبانی از YARA: بهره‌گیری از بیش از ۳۰,۰۰۰ قاعده YARA دست‌ساز و اختصاصی برای شناسایی کدهای مخرب ناپیدا

    • قواعد Sigma: استفاده از ۳,۰۰۰ قاعده Sigma جهت تحلیل الگوی رویدادها و شناسایی رفتار نفوذگران

    • کشف ناهنجاری‌ها: فعال‌سازی الگوریتم‌های متعدد شناسایی ناهنجاری ساختاری در سیستم‌عامل

    • پایگاه داده IOCs: بررسی سیستم‌ها بر اساس هزاران شاخص آلودگی (Indicators of Compromise) به‌روز و معتبر


    THOR APT Scanner

    بیش از 30,000 امضای YARA دست‌ساز

    امضای YARA الگوهایی هستند که برای شناسایی بدافزار و سایر تهدیدات سایبری استفاده می‌شوند. امضای YARA دست‌ساز به صورت دستی توسط متخصصان امنیتی ایجاد می‌شوند و می‌توانند برای شناسایی تهدیدات خاص یا منحصر به فرد بسیار مؤثر باشند.
    امضای YARA دست‌ساز می‌توانند برای موارد زیر استفاده شوند: شناسایی بدافزار جدید و ناشناخته شناسایی گونه‌های خاص بدافزار شناسایی فایل‌هایی که ممکن است آلوده باشند تجزیه و تحلیل حملات سایبری

    بیش از 3000 قانون سیگما دست‌ساز

    قوانین سیگما الگوهایی هستند که برای شناسایی فعالیت‌های مشکوک و بالقوه مخرب در سیستم‌های کامپیوتری استفاده می‌شوند. قوانین سیگما دست‌ساز به صورت دستی توسط متخصصان امنیتی ایجاد می‌شوند و می‌توانند برای شناسایی تهدیدات خاص یا منحصر به فرد بسیار مؤثر باشند.

    قوانین سیگما دست‌ساز می‌توانند برای موارد زیر استفاده شوند:

    شناسایی فعالیت‌های مشکوکی که ممکن است
    نشان‌دهنده یک حمله سایبری باشد
    شناسایی ناهنجاری‌ها در رفتار سیستم
    ردیابی تهدیدات خاص یا شناخته‌شده
    جمع‌آوری شواهد برای تحقیقات امنیتی

    31 ماژول تشخیص

    ماژول‌های تشخیصی ابزارهایی هستند که برای شناسایی و دسته‌بندی موارد مشکوک یا رویدادهای امنیتی استفاده می‌شوند. آنها می‌توانند بخشی از یک سیستم بزرگ‌تر امنیت سایبری باشند یا به عنوان برنامه‌های مستقل اجرا شوند.

    انواع ماژول‌های تشخیص

    تشخیص نفوذ: این ماژول‌ها برای شناسایی فعالیت‌های غیرمجاز یا مشکوک در شبکه یا سیستم طراحی شده‌اند. تشخیص بدافزار: این ماژول‌ها برای شناسایی و حذف بدافزار از سیستم‌ها طراحی شده‌اند. پیشگیری از نفوذ: این ماژول‌ها برای جلوگیری از وقوع حملات سایبری در وهله اول طراحی شده‌اند. تجزیه و تحلیل رفتار: این ماژول‌ها برای شناسایی ناهنجاری‌ها در رفتار سیستم که ممکن است نشان‌دهنده یک تهدید باشد، طراحی شده‌اند. پاسخ به حادثه: این ماژول‌ها برای کمک به تیم‌های امنیتی در پاسخ به حملات سایبری و کاهش آسیب آنها طراحی شده‌اند.

    افزایش ۴ برابری سرعت تحلیل Forensic با THOR APT Scanner

    نرم‌افزار THOR APT Scanner به‌عنوان یک ابزار پیشرفته در ارزیابی و جرم‌یابی دیجیتال، فرآیند تجزیه و تحلیل شواهد را تا ۴ برابر سریع‌تر از روش‌های سنتی انجام می‌دهد. این جهش در سرعت عملیاتی به تیم‌های پاسخگویی به حوادث (IR) اجازه می‌دهد تا حجم زیادی از داده‌ها را در کمترین زمان ممکن بررسی کنند.

    مزایای کلیدی افزایش سرعت در تحقیقات جرم‌یابی

    بهره‌گیری از سرعت بالای سامانه THOR APT Scanner دستاوردهای مهمی برای متخصصان امنیت سایبری و تیم‌های SOC به همراه دارد.


    کارایی عملیاتی و دستاوردهای اصلی

    • تسریع در مهار حوادث سایبری: جمع‌آوری و تحلیل سریع‌تر شواهد دیجیتال باعث شناسایی بلافاصله منشأ نفوذ و کاهش چشمگیر زمان بازیابی سیستم‌ها می‌شود.

    • ارتقای بهره‌وری و کاهش هزینه‌ها: صرفه‌جویی در زمان تحلیل فارنزیک، کارایی تیم‌های امنیتی را افزایش داده و هزینه‌های عملیاتی بررسی حوادث را به‌شدت کاهش می‌دهد.

    • پاسخگویی دقیق و بهنگام: شناسایی سریع‌تر متخلفان و کدهای مخرب، امکان اقدام فوری و ارائه‌ی گزارش‌های دقیق جرم‌یابی را برای سازمان فراهم می‌سازد.

    APT Scanner

    THOR APT Scanner

    تمرکز بر فعالیت‌های هکری

    THOR روی تمام چیزهایی که آنتی‌ویروس از دست می‌دهد، تمرکز می‌کند.
    با مجموعه عظیم امضای خود شامل هزاران قانون YARA و Sigma، IOCها، بررسی‌های روت‌کیت و ناهنجاری، THOR تمام انواع تهدیدات را پوشش می‌دهد. THOR نه تنها Backdoorها و ابزارهایی را که مهاجمان استفاده می‌کنند شناسایی می‌کند، بلکه خروجی‌ها، فایل‌های موقت، تغییرات پیکربندی سیستم و سایر ردپای فعالیت‌های مخرب را نیز شناسایی می‌کند.

    icon2-THOR-APT-Scanner

    استقرار انعطاف پذیر

    نصب THOR ضروری نیست.
    شما به راحتی می‌توانید آن را روی سیستم دیگری کپی کنید، از طریق یک اشتراک شبکه اجرا کنید یا روی درایوهای USB که به همراه خود به سیستم‌های آلوده می‌برید، استفاده کنید.
    با این حال، برای ارزیابی مداوم نفوذ، می‌توانید آن را با استفاده از Agentهای ASGARD مستقر کنید.

    icon3-THOR-APT-Scanner

    نرخ تشخیص چشمگیر

    نرخ تشخیص چشمگیر THOR در صنعت به خوبی شناخته شده است و با نیازهای شکارچیان تهدید در سراسر جهان مطابقت دارد. هزاران امضای عمومی ناهنجاری‌ها، تکنیک‌های مخفی‌سازی و ویژگی‌های مشکوک را شناسایی می‌کنند تا ارزیابی‌های نفوذ را به سرعت تسریع بخشند.

    icon4-THOR-APT-Scanner

    خروجی‌های متنوع

    روش‌ها و فرمت‌های گزارش‌دهی در اسکنر THOR

    اسکنر THOR APT Scanner روش‌های متنوعی را برای ثبت و گزارش یافته‌های امنیتی ارائه می‌دهد. این ابزار قادر است نتایج تحلیل را در قالب گزارش‌های متنی ذخیره کرده یا پیام‌های SYSLOG را به سامانه‌های از راه دور ارسال کند.


    ویژگی‌ها و ابزارهای تحلیل گزارش

    • پشتیبانی از پروتکل‌های متنوع: ارسال داده‌ها از طریق TCP، UDP، CEF، JSON و ارتباط امن TLS

    • ایجاد گزارش خلاصه HTML: تولید یک گزارش تصویری و جامع در انتهای فرآیند اسکن

    • تحلیل متمرکز و انبوه: قابلیت اتصال به برنامه‌های رایگان Splunk یا ASGARD Analysis Cockpit جهت ارزیابی هم‌زمان گزارش‌های هزاران سیستم

    icon5-THOR-APT-Scanner

    امکان افزودن IOC و قوانین YARA سفارشی

    نحوه افزودن نشانگرها و امضاهای سفارشی

    شما می‌توانید به‌راحتی نشانگرهای آلودگی و امضاهای اختصاصی خود را به اسکنر اضافه کنید. این داده‌ها می‌توانند از منابع هوش تهدیدات (Threat Intelligence)، تحقیقات شخصی یا گزارش‌های امنیتی استخراج شوند.


    انواع داده‌های قابل افزودن:
    • نشانگرهای آلودگی (IoC): ردپاها و نشانه مشخصی از فعالیت‌های مشکوک برای تشخیص حملات سایبری

    • امضاهای اختصاصی (Signatures): الگوهای دیجیتال طراحی‌شده جهت شناسایی بدافزارها و تهدیدات جدید

    icon6-THOR-APT-Scanner

    اولویت بالای پایداری سیستم

    مدیریت هوشمند منابع سیستم در حین اسکن

    ابزار THOR APT Scanner به‌صورت مداوم منابع سخت‌افزاری سیستم را در طول فرآیند اسکن پایش می‌کند تا از پایداری و عملکرد طبیعی شبکه مطمئن شود.

    مکانیزم‌های محافظت از منابع:
    • کاهش خودکار مصرف حافظه: در صورت مواجهه با محدودیت رم، ویژگی‌های پرمصرف به‌طور خودکار غیرفعال می‌شوند.

    • توقف ایمن اسکن: اگر میزان رم آزاد از حد مجاز پایین‌تر رود، اسکن متوقف شده و هشدار مربوطه ثبت می‌گردد.

    • تضمین پایداری سیستم: اعمال محدودیت‌های هوشمند برای جلوگیری از افت عملکرد و اختلال در فعالیت‌های سرور

    قابلیت‌های عملیاتی و انعطاف‌پذیری THOR APT Scanner

    انعطاف‌پذیری عملیاتی در اسکنر THOR

    انعطاف‌پذیری عملیاتی THOR APT Scanner بسیار شگفت‌انگیز است. این ابزار قدرتمند می‌تواند به‌صورت کاملاً مستقل برای اولویت‌بندی هشدارهای امنیتی (Triage)، بررسی زنده صحنه جرم سایبری (Live Forensics) یا اسکن ایمیج‌های ذخیره‌شده در محیط آزمایشگاه به‌کار گرفته شود.

    شتاب‌دهی به تحقیقات DFIR با THOR APT Scanner

    استفاده از THOR APT Scanner انتخابی ایده‌آل برای برجسته‌سازی عناصر مشکوک و کاهش بار کاری تیم‌های امنیتی به شمار می‌رود. این ابزار سرعت تحقیقات پاسخگویی به حوادث سایبری (DFIR) را در لحظاتی که دسترسی به نتایج سریع و دقیق حیاتی است، به‌طور چشمگیری افزایش می‌دهد.

    سناریوهای اصلی استفاده از ابزار

    • اولویت‌بندی سریع (Triage): دسته‌بندی اولیه سیستم‌های مشکوک
    • جرم‌یابی زنده (Live Forensics): اسکن مستقیم سیستم‌های روشن
    • تحلیل آزمایشگاهی: بررسی عمیق ایمیج‌ها در محیط ایزوله
    بررسی جامع محیط (Environment Triage Sweep)
    فرآیندی است که برای شناسایی و اولویت‌بندی تهدیدات احتمالی در یک محیط شبکه یا سیستم کامپیوتری انجام می‌شود. این فرآیند به طور معمول شامل مراحل زیر است:
    1. جمع‌آوری داده‌ها 2. تجزیه و تحلیل داده‌ها
    3. اولویت‌بندی تهدیدات 4. پاسخگویی به تهدیدات
    بررسی عمیق سیستم به صورت زنده

    کاربردهای کلیدی THOR APT Scanner در فورنزیک

    • جمع‌آوری شواهد دیجیتال: استخراج داده‌های حیاتی از سیستم‌های کامپیوتری در حال اجرا (Live System)

    • ردیابی فعالیت‌های مشکوک: کشف ناهنجاری‌ها و رفتارهای مخفی بدافزارها در حافظه و پردازش‌ها

    • پشتیبانی از تحقیقات DFIR: شتاب‌دهی به فرآیند جرم‌یابی سایبری و تسهیل پاسخگویی به حوادث

    اسکن تصویر در آزمایشگاه

    قابلیت‌ها و روش‌های اجرای آنالیز تصویری

    • کشف ردپای فعالیت‌های مشکوک: ارزیابی تصاویر دیجیتال جهت استخراج شواهد و فایل‌های مخفی

    • پشتیبانی از فرآیندهای قضایی و امنیتی: کاربرد گسترده در تحقیقات جنایی، تحلیل‌های امنیتی و جرم‌یابی سایبری

    • انعطاف‌پذیری در شیوه اجرا: قابلیت انجام فرآیند بررسی به‌صورت دستی یا با بهره‌گیری از ابزارهای خودکار

    حالت DropZone در ادغام آزمایشگاه

    نحوه عملکرد و مزایای ادغام آزمایشگاه

    قابلیت ادغام آزمایشگاه امکان ارسال مستقیم فایل‌ها از رابط کاربری به یک ناحیه DropZone از پیش پیکربندی شده را فراهم می‌سازد. این ویژگی فرآیند تحلیل و ارزیابی فایل‌های مشکوک را بسیار ساده‌تر و کارآمدتر می‌کند.

    مزایای کلیدی DropZone:
    • تسریع فرآیند ارسال: حذف مراحل اضافه جهت انتقال فایل به محیط تحلیل

    • ساده‌سازی رابط کاربری: ارسال آسان فایل‌ها تنها با یک درج‌سازی (Drop) ساده

    • بهینه‌سازی جریان کاری: افزایش سرعت پاسخگویی تیم‌های تحلیل در محیط آزمایشگاه

    اسکن از راه دور (Remote Scan) برای پاسخ سریع به حادثه

    برجسته‌ترین مزایای اسکن از راه دور (Remote Scan)

    • پاسخگویی سریع به حوادث: کاهش چشمگیر زمان واکنش تیم‌های امنیتی در هنگام بروز حملات سایبری

    • پایش سیستم‌های دوردست: امکان ارزیابی و اسکن جامع تمامی تجهیزات و کامپیوترهای خارج از شبکه محلی

    • پیشگیری و کشف پیش‌دستانه: شناسایی تهدیدات و بدافزارها پیش از بروز خسارت‌های جدی و نفوذ عمیق

    مجموعه امضاهای اختصاصی در THOR APT Scanner

    مجموعه امضاهای THOR APT Scanner شامل طیف گسترده‌ای از قوانین دیجیتال برای شناسایی بدافزارها، آسیب‌پذیری‌ها و تهدیدات پیشرفته است. این دیتابیس به‌طور مداوم با جدیدترین داده‌های تهدیدات سایبری به‌روزرسانی می‌شود تا امنیت سیستم‌ها در برابر آخرین حملات تضمین گردد.

    دسته‌بندی قوانین و امضاهای شناسایی THOR

    پلتفرم THOR APT Scanner برای شناسایی دقیق رفتارهای مخرب، از دسته‌های گوناگون امضاهای تخصصی استفاده می‌کند.

    انواع قوانین عملیاتی در اسکنر

    • قوانین شل‌ها و اسکریپت‌های وب: کشف کدهای مخرب وب‌شل و اسکریپت‌هایی که امکان نفوذ غیرمجاز به وب‌سایت‌ها را فراهم می‌سازند.

    • قوانین تحلیل ناهنجاری: شناسایی فعالیت‌های غیرمعمول و رفتارهای مشکوکی که نشان‌دهنده شروع یک حمله پنهان هستند.

    • قوانین بدافزارهای شناسا: کشف انواع ویروس‌ها، کرم‌های اینترنتی و تروجان‌های پیچیده در تمام بخش‌های سیستم‌عامل.

    • شناسایی ابزارهای هک و خروجی آن‌ها: ردیابی ابزارهای مورد استفاده مهاجمان و تحلیل خروجی‌های به‌جامانده از آن‌ها.

    • قوانین ماکروها و اسکریپت‌های مخرب: ارزیابی اسکریپت‌ها و فایل‌های متنی حاوی کدهای فعال آسیب‌رسان.

    • قوانین کدهای بهره‌برداری (Exploit Code): کشف نقاط ضعف امنیتی و آسیب‌پذیری‌های شناخته‌شده‌ای که در معرض سوءاستفاده قرار دارند.

    • تحلیل رجیستری و فایل‌های لاگ: پایش تغییرات مشکوک در کلیدهای رجیستری و داده‌های ثبت‌شده در لاگ‌های سیستم.

    ارزیابی نرخ تشخیص و اعتبارسنجی یافته‌ها

    برای مشاهده نمونه‌هایی از یافته‌های واقعی THOR APT Scanner که نرخ تشخیص آن‌ها توسط آنتی‌ویروس‌های سنتی بسیار پایین بوده است، بررسی صفحه‌ی آمار سامانه VALHALLA پیشنهاد می‌شود. این منبع به تحلیل‌گران کمک می‌کند تا میزان دقت این ابزار را در کشف تهدیدات ناپیدا ارزیابی کنند.

    محیط کاربری و اسکن زنده در THOR APT Scanner

    پشتیبانی از شاخص‌های سفارشی و قوانین YARA در THOR APT Scanner

    پلتفرم THOR APT Scanner از زبان YARA به‌عنوان فرمت و قالب اصلی جهت تعریف امضاهای شناسایی تهدیدات بهره می‌برد. نحوه ادغام قابلیت‌های YARA در این ابزار کاملاً با استانداردهای رایج سازگاری دارد؛ با این حال، سامانه با توسعه قابلیت‌های تطبیق استاندارد، امکان انجام بررسی‌های تکمیلی و دقیق‌تر را فراهم ساخته است.

    شیوه افزودن قوانین و شاخص‌های اختصاصی به THOR APT Scanner

    افزایش توانمندی پایگاه داده داخلی THOR APT Scanner از طریق افزودن قوانین و شاخص‌های سفارشی به‌سادگی امکان‌پذیر است. کاربر می‌تواند با قرار دادن این امضاها در پوشه استاندارد مربوطه، دامنه شناسایی اسکنر را مطابق با نیاز سازمان خود گسترش دهد.


    مدیریت و آماده‌سازی امضاهای شخصی‌سازی‌شده

    • قرارگیری در مسیر استاندارد: کپی کردن قوانین جدید در دایرکتوری امضاها جهت شناسایی خودکار توسط موتور اسکن انجام می‌شود.

    • استفاده از افزونه‌های ویژه: راهنماهای فنی موجود، نحوه به‌کارگیری ماژول‌ها و قابلیت‌های پیشرفته‌تر YARA را تشریح می‌کنند.

    • رمزنگاری امضاها: امکان رمزنگاری (Encryption) قوانین اختصاصی پیش از استقرار نهایی جهت حفظ محرمانگی داده‌ها وجود دارد.

    بررسی معماری و ماژول‌های اسکنر THOR APT Scanner

    Multi-Platform پشتیبانی چند پلتفرم

    پشتیبانی گسترده از سیستم‌عامل‌ها در THOR APT Scanner

    نرم‌افزار THOR APT Scanner قابلیت اجرا روی طیف وسیعی از زیرساخت‌های پردازشی را دارا است. این ابزار به گونه‌ای طراحی شده که روی تمامی نسخه‌های فعلی و بسیاری از نسخه‌های قدیمی‌تر سیستم‌عامل‌های ویندوز، لینوکس، macOS و AIX بدون مشکل کار می‌کند.

    قابلیت اسکن همه‌جانبه با THOR Thunderstorm

    بهره‌گیری از قابلیت THOR Thunderstorm امکان اجرای اسکن‌های پیشرفته را روی هر نوع سیستم‌عاملی میسر می‌سازد. این ویژگی انعطاف‌پذیری فوق‌العاده‌ای به تیم‌های جرم‌یابی دیجیتال برای بررسی محیط‌های مختلف می‌دهد.


    منابع و داده‌های قابل اسکن

    • سیستم‌های زنده (Live Systems): ارزیابی و اسکن مستقیم تجهیزات در حال کار در سطح شبکه

    • ایمیج‌های دیسک (Disk Images): تحلیل کامل تصاویر پشتیبان و ایمیج‌های ساختاری فورنزیک

    • مستندات و شواهد جرم‌یابی: بررسی دقیق داده‌های خاص نظیر فایل‌های لاگ EVTX، دامپ‌های حافظه رم (Memory Dumps) و کندوهای رجیستری (Registry Hives)

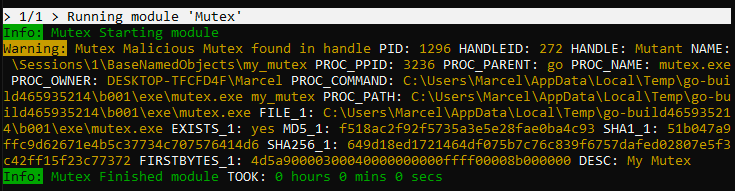
    THOR

    کاربرد قوانین Sigma در اسکن و تحلیل THOR APT Scanner

    فرمت Sigma برای جستجو و شناسایی الگوهای خاص و نشانه‌های مشخص در داده‌های رویداد استفاده می‌شود. این الگوها فعالیت‌های مخرب، تهدیدات امنیتی یا رویدادهای غیرعادی را در زیرساخت سازمان آشکار می‌سازند.

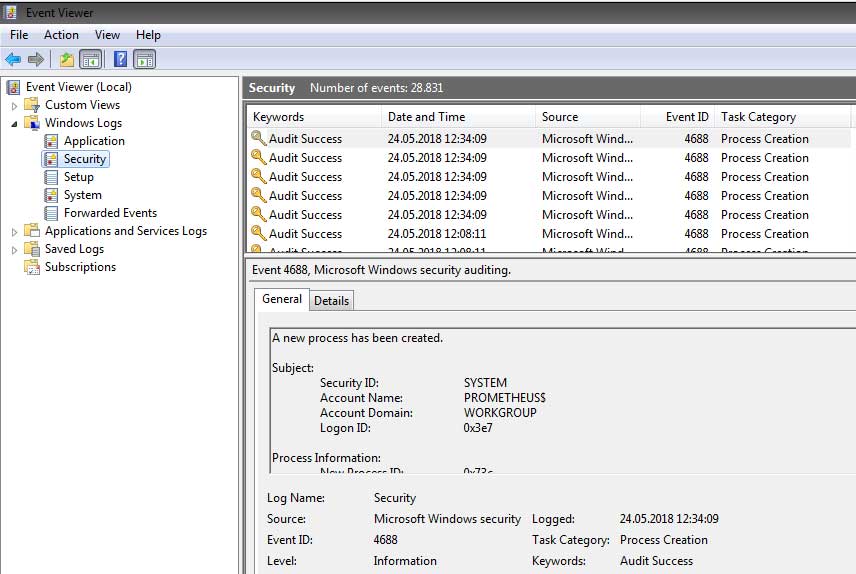
    بخش تحلیل لاگ، داده‌های محلی ویندوز را ارزیابی کرده و به‌دنبال شاخص‌های خطر نظیر نام فایل‌های مشکوک در ورودی‌ها می‌گردد. سامانه THOR APT Scanner با اعمال قوانین Sigma روی هر ورودی، رفتارهای مشکوک را شناسایی می‌کند.

    موارد استفاده و مزایای محوری Sigma Scanning

    تکنولوژی اسکن Sigma نقش مهمی در ارتقای سطح دفاعی سازمان‌ها و تسریع فرآیندهای امنیتی ایفا می‌کند.

    محیط کاربری و اسکن زنده در THOR APT Scannerکاربردهای اصلی در عملیات امنیتی

    • کشف نفوذ و تحلیل لاگ: شناسایی تلاش‌های نفوذ به سیستم‌ها و بررسی دقیق رویدادها جهت یافتن فعالیت‌های مشکوک

    • شکار فعالانه تهدیدات (Threat Hunting): جستجوی پیش‌دستانه در میان داده‌ها برای یافتن کدهای مخرب ناشناخته

    • انطباق با استانداردهای امنیتی: تسهیل فرآیند ارزیابی انطباق زیرساخت با قوانین و مقررات صنعتی

    مزایای کلیدی اسکن با Sigma

    • انعطاف‌پذیری و دقت بالا: تعریف قوانین سفارشی بر اساس الگوهای پیچیده جهت شناسایی دقیق تهدیدات

    • کارایی و پردازش سریع: آنالیز و تحلیل حجم انبوهی از لاگ‌ها در کمترین زمان ممکن

    • اتکا به جامعه کاربری فعال: بهره‌گیری از دانش مشترک تحلیل‌گران و توسعه‌دهندگان امنیتی در سراسر جهان

    نقش نهایی Sigma در امنیت سازمان

    به‌طور خلاصه، بهره‌گیری از قابلیت Sigma Scanning در THOR APT Scanner روشی قدرتمند جهت شناسایی و مقابله با تهدیدات سایبری است. این رویکرد به سازمان‌ها کمک می‌کند تا پایداری و امنیت داده‌های خود را بهبود ببخشند.


    اسکن مرکزی تجهیزات با قابلیت THOR Remote

    ویژگی کاربردی THOR Remote به تیم‌های امنیتی اجازه می‌دهد تا چندین سیستم پایانی ویندوزی را از طریق یک ایستگاه کاری دارای دسترسی سطح بالا (Privileged Workstation) اسکن کنند. این مکانیزم مدیریت مرکزی، نیاز به حضور فیزیکی یا ورود مجزا به هر سیستم را کاملاً برطرف می‌سازد.

    نحوه عملکرد و الگوی عملیاتی THOR Remote

    مکانیزم کاری این بخش را می‌توان ترکیبی هوشمندانه از توانایی‌های ابزار PsExec و قدرت اسکن عمیق THOR APT Scanner در نظر گرفت. این قابلیت سرعت اجرای ارزیابی‌های امنیتی را در شبکه‌های بزرگ به‌شدت افزایش می‌دهد.

    مزایای کلیدی اسکن از راه دور

    • اجرای متمرکز: مدیریت و اجرای هم‌زمان اسکن‌ها روی چندین Endpoint بدون نیاز به نصب ایجنت دائمی

    • صرفه‌جویی در زمان: حذف فرآیندهای دستی و پیچیده جهت ارزیابی سیستم‌های زنده در سطح شبکه

    • بهره‌گیری از دسترسی ویژه: استفاده ایمن از اعتبارات دسترسی مدیریت برای اجرای اسکن‌های عمیق و دقیق

    thor


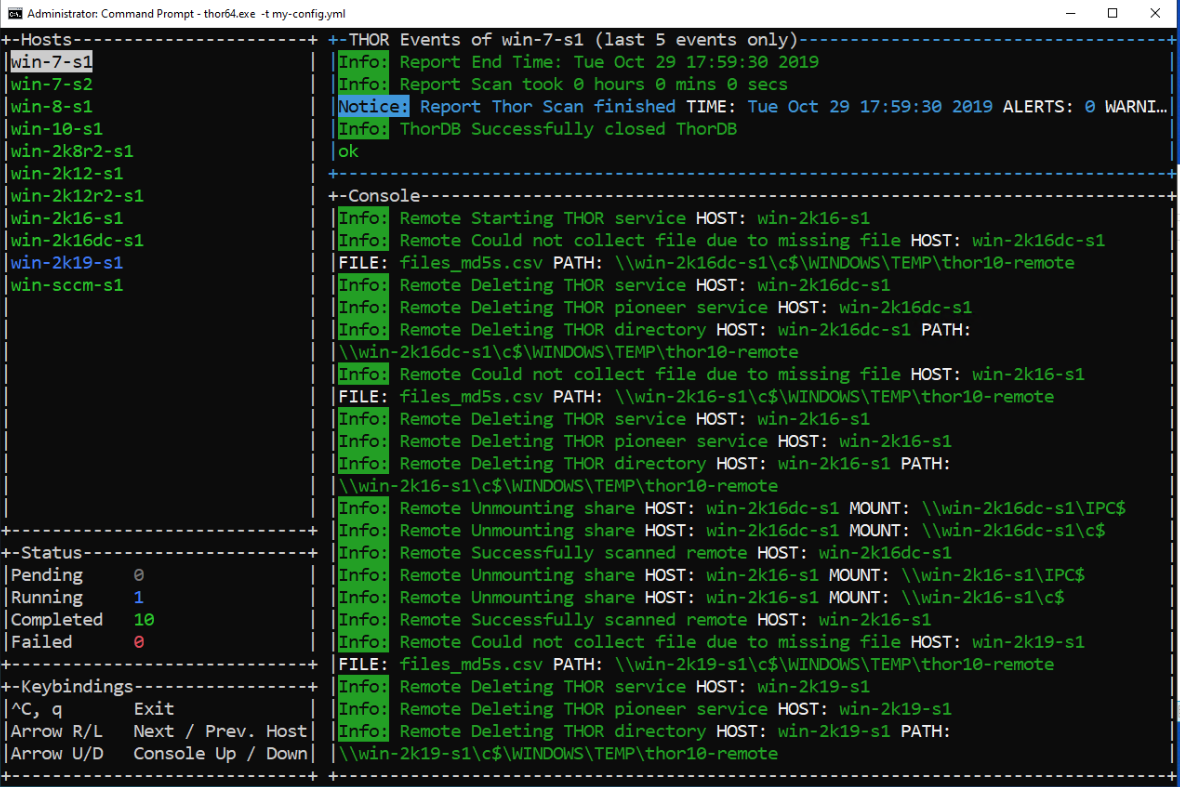
    عملکرد ماژول رجیستری در THOR APT Scanner

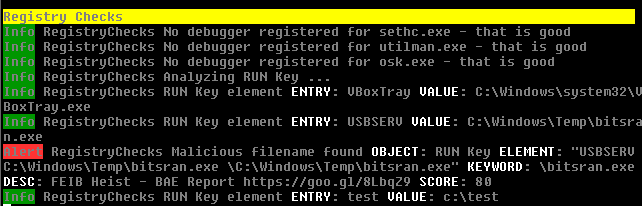
    ماژول تخصصی رجیستری در THOR APT Scanner وظیفه پایش عمیق کلیدها و مقادیر ذخیره‌شده در سیستم‌عامل را بر عهده دارد. این بخش با ارزیابی دقیق ساختارهای داده‌ای، تغییرات مشکوک و ردپای بدافزارها را در کندوهای رجیستری کشف می‌کند.

    فرآیند اعمال قوانین و شاخص‌های شناسایی

    سامانه THOR APT Scanner برای بررسی رجیستری بارگذاری‌شده و فایل‌های کندو (Registry Hives)، الگوریتم‌های چندلایه‌ای را به‌کار می‌گیرد.

    مکانیسم‌های ارزیابی رجیستری

    • بررسی شاخص‌های آلودگی (IOCs): تطبیق نام فایل‌ها و مسیرهای مشکوک ثبت‌شده در کلیدهای رجیستری با دیتابیس تهدیدات

    • اجرای قوانین تخصصی YARA: اعمال قواعد YARA طراحی‌شده برای شناسایی کدهای مخرب و رفتارهای پنهان‌کارانه در کلیدها

    • تحلیل کندوهای خام: امکان اسکن مستقیم فایل‌های رجیستری آفلاین و آنالیز تغییرات بدون نیاز به اجرای سیستم‌عامل

    thor


    nextron


    تحلیل کش SHIM در THOR APT Scanner

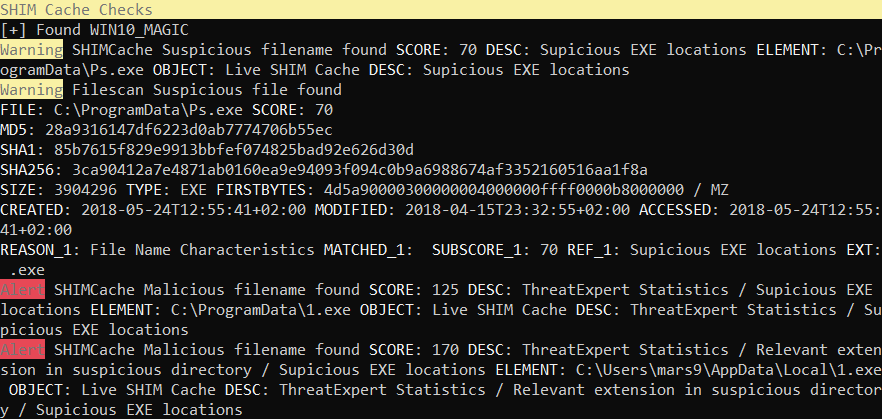
    ماژول کش SHIM در THOR APT Scanner محتویات کش AppCompat را روی سیستم‌های ویندوزی تحلیل می‌کند. این بخش تمام شاخص‌های آلودگی (IOCs) مربوط به نام فایل‌ها و قوانین رگکس ناهنجاری را اعمال کرده یا ورودی‌ها را جهت بررسی دقیق چاپ می‌کند.

    بهره‌گیری از این قابلیت به تیم‌های امنیتی اجازه می‌دهد تا ورودی‌های مخرب یا مشکوک برنامه‌هایی را که مدت‌ها پیش توسط مهاجمان حذف شده‌اند، به‌راحتی کشف کنند.

    چیستی و ضرورت بررسی SHIM Cache

    کش SHIM مکانی برای ذخیره‌سازی اطلاعات لایه‌های سازگاری (Compatibility Layers) در ویندوز است. این حافظه داده‌های ارزشمندی درباره برنامه‌های اجراشده در گذشته نگهداری می‌کند.


    کاربردهای اصلی تحلیل کش SHIM

    • شناسایی بدافزارهای مخفی: کشف کدهای مخربی که از لایه‌های سازگاری برای پنهان‌سازی خود استفاده می‌کنند.

    • ردیابی تغییرات سیستم: بررسی تغییرات ناخواسته یا مشکوکی که توسط فایل‌های اجرایی در سیستم‌عامل ثبت شده‌اند.

    • جمع‌آوری شواهد جرم‌یابی (Forensic): استخراج مستندات قانونی درباره برنامه‌های نصب‌شده یا حذف‌شده توسط مهاجمان.

    تحلیل کش SHIM با THOR APT Scanner

    ماژول کش SHIM در THOR APT Scanner محتویات کش AppCompat را روی سیستم‌های ویندوزی ارزیابی می‌کند. این بخش تمام شاخص‌های آلودگی (IOCs) نام فایل‌ها و قوانین رگکس ناهنجاری را روی داده‌ها اعمال می‌نماید.

    کشف کدهای مخرب حذف‌شده در ویندوز

    ابزار THOR APT Scanner امکان چاپ و آنالیز تمامی ورودی‌های این بخش را فراهم می‌سازد. ارزیابی این حافظه به تحلیل‌گران اجازه می‌دهد برنامه‌های مشکوکی را که مدت‌ها پیش توسط مهاجمان پاک شده‌اند، شناسایی کنند.

    مشخصات عملیاتی ماژول SHIM

    • اعمال قوانین رگکس (Regex): کشف الگوهای ناهنجاری در نام و مسیر اجرای برنامه‌ها

    • ردیابی فایل‌های پاک‌شده: بازیابی ردپای برنامه‌های مخرب حذف‌شده از روی سیستم‌عامل

    • استخراج داده‌های کامل: چاپ کامل ورودی‌ها جهت بررسی‌های دستی و فورنزیک عمیق‌تر

    thor 

    انعطاف‌پذیری و ادغام یکپارچه در THOR APT Scanner

    سامانه THOR APT Scanner از انعطاف‌پذیری عملیاتی فوق‌العاده‌ای برخوردار است. شما می‌توانید این اسکنر را به روش‌های مختلف با زیرساخت‌های فعلی و جریان‌های کاری موجود در سازمان خود ترکیب کنید.

    ایجاد راهکارهای امنیتی سفارشی با THOR

    نحوه طراحی THOR APT Scanner به‌گونه‌ای است که ساخت بهترین راهکارهای دفاعی و پاسخگویی به حوادث را تسهیل می‌سازد.

    قابلیت‌های محوری در یکپارچه‌سازی

    • سازگاری با جریان کاری: انطباق کامل با فرآیندها و دستورالعمل‌های عملیاتی تیم‌های امنیتی

    • ترکیب با زیرساخت موجود: قابلیت اتصال مستقیم به ابزارها و سامانه‌های پایش فعلی شبکه

    • ارتقای توانمندی دفاعی: ساخت یک زیست‌بوم امنیتی هوشمند و همگام با فناوری‌های روز

    THOR
    THOR
    THOR
    THOR
    THOR
    THOR
    THOR

    پوشش چارچوب MITRE ATT&CK در THOR APT Scanner

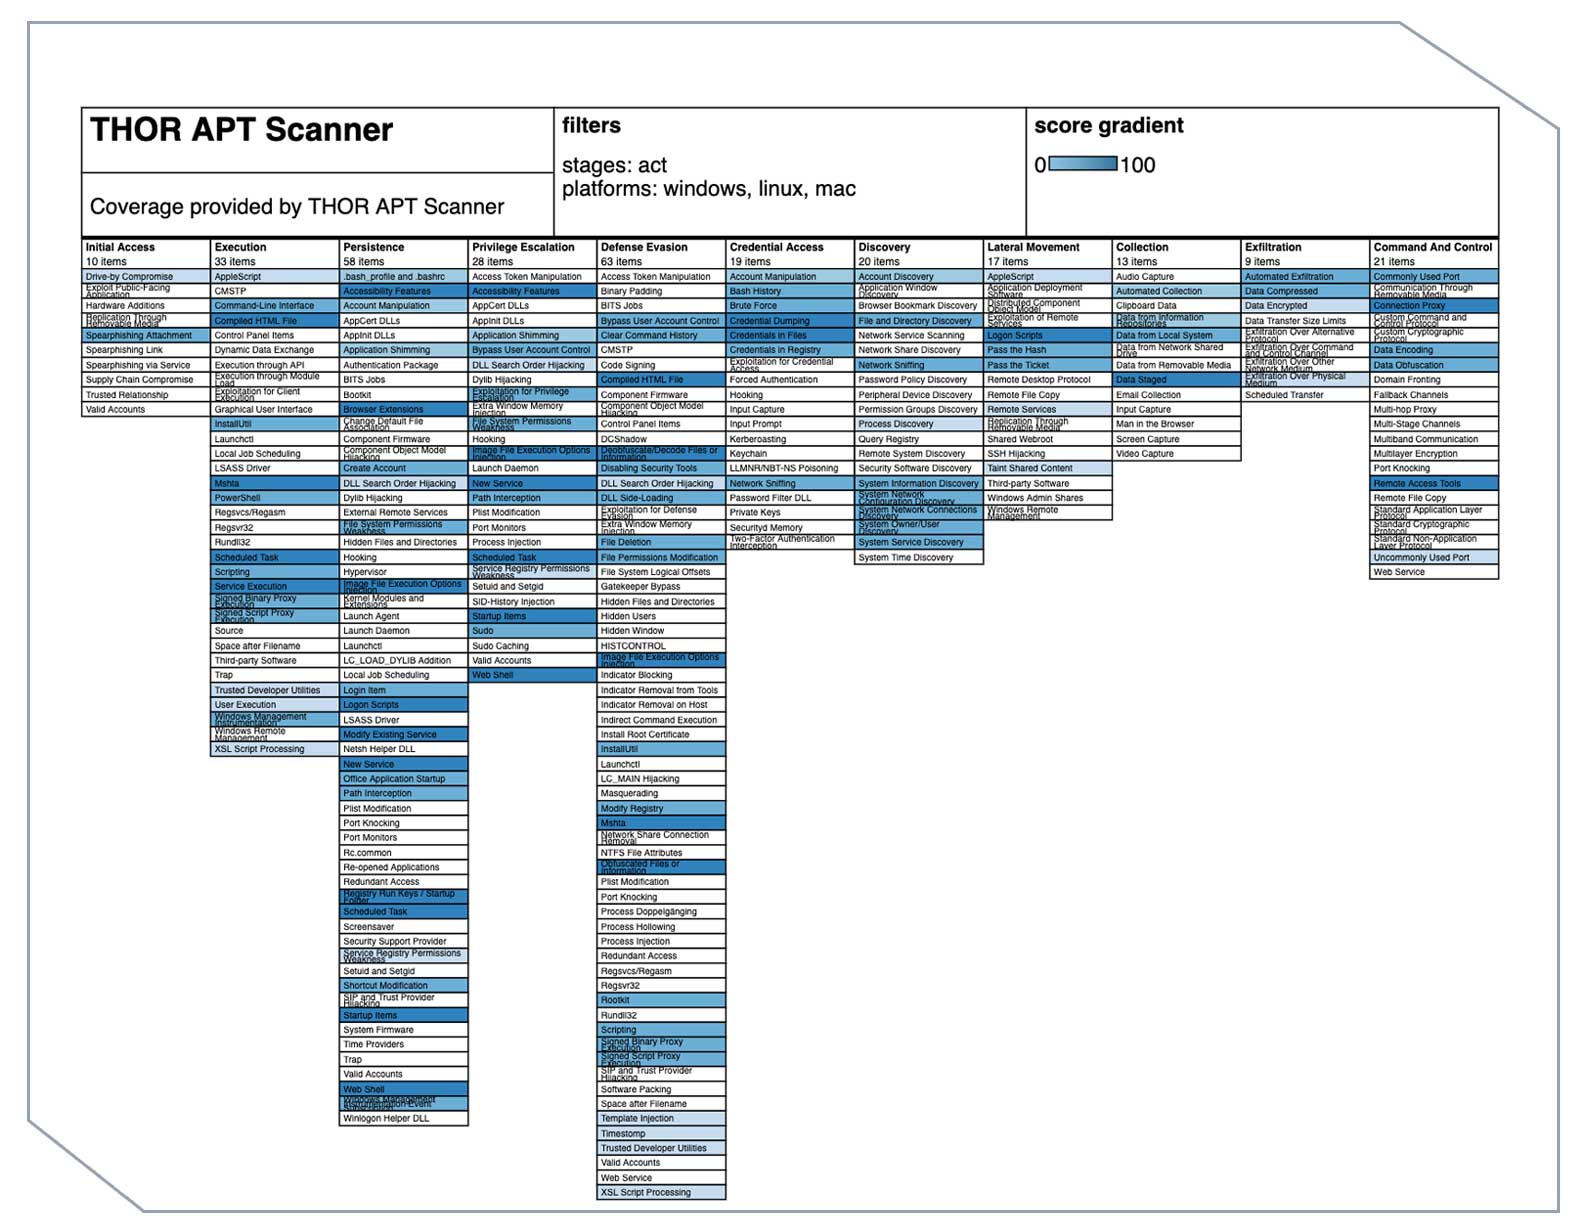
    امکان بررسی دقیق توانمندی THOR APT Scanner در کشف تاکتیک‌ها و تکنیک‌های حمله وجود دارد. شما می‌توانید با استفاده از ابزار ATT&CK Navigator و فایل JSON اختصاصی ارائه شده، سطح پوشش این اسکنر را روی روش‌های مختلف نفوذ ارزیابی کنید.


    ویژگی‌های کلیدی نگاشت MITRE

    • ارزیابی پوشش تکنیک‌ها: انطباق کامل قابلیت‌های شناسایی اسکنر با چارچوب جهانی MITRE ATT&CK

    • تحلیل فایل JSON: بارگذاری آسان فایل پیکربندی در ابزار Navigator جهت مشاهده بصری نقاط قوت شناسایی

    THOR

    بهترین گزینه را برای نیازهای عملیاتی خود انتخاب کنید.

    thor-apt-scanner-asgard-logo

    دانلود بروشور
    برای آشنایی کامل با امکانات ASGARD Analysis Cockpit و ASGARD Management Center بررسی جزئیات فنی و کاربردی محصول، بروشور رسمی ما را دریافت کنید.

    پشتیبانان ما 24 ساعت شبانه روز در حال خدمتگذاری هستند

    راه درست برای مدیریت IT این است که دید کامل و 100٪ دقیق داشته باشید

    برای تهیه این محصول با واحد فروش ارتباط بگیرید

    مشتریان ما چه می گویند

    مقالات مستر لایسنس

    در لینکدین ما را دنبال کنید

  • checkmarx

    checkmarx

    checkmarx-logo

    ایمن‌سازی برنامه‌ها در محیط‌های ابری

    امنیت برنامه‌های ابری بومی رویکردی جامع برای ایمن‌سازی برنامه‌ها در محیط‌های ابری است.

    این شامل ایمن‌سازی کد، زیرساخت و فرآیندهای استقرار است

    Checkmarx One یک پلتفرم قدرتمند و قابل‌اعتماد است که می‌تواند به سازمان‌ها در بهبود امنیت برنامه‌های کاربردی خود کمک کند.

    تضمین امنیت برنامه‌های کاربردی حیاتی برای تحول دیجیتال و رشد کسب‌وکار سازمان‌ها، از زیرساخت داخلی (on-prem) تا ابر (cloud)

    شما میتوانید لایسنس کرکی مربوط به checkmarxرا از مسترلایسنس تهیه کنید.


    Checkmarx

    ضمانت برنامه هایی که آینده ما را به حرکت در می آورد

    بازخوردهای CHECKMARX

    اسکن‌های داده های مشتریان به صورت ماهانه
    M 0
    اسکن‌های چند موتوره
    % 0
    خطوط کد، اسکن شده ماهانه
    +B 0
    تکنولوژی‌ها و زبان‌های پشتیبانی شده
    + 0
    مشتریان در 70 کشور
    + 0
    از بین 100شرکت برار مجله فورچون
    M 0

    اعتماد به DevSec# (اعتماد به افزایش امنیت در توسعه نرم افزار)

    CISO

    ریسک کسب و کار

    ریسک نرم افزار، ریسک کسب و کار است. ما به شما کمک می کنیم تا ریسک نرم افزار را در کل مجموعه نرم افزار خود مشاهده و مدیریت کنید.

    checkmarx

    امنیت یکپارچه برنامه‌های کاربردی

    با یکپارچه‌سازی امنیت برنامه‌های کاربردی روی یک پلتفرم واحد و پشتیبانی از خدمات سطح بالا، مدیریت را ساده‌سازی کنید، هزینه‌ها را کاهش دهید و نتایج امنیتی را بهبود بخشید.

    جلب مشارکت توسعه‌دهندگان

    امنیت برنامه‌های کاربردی که با در نظر گرفتن تجربه توسعه‌دهندگان طراحی شده باشد، به شما کمک می‌کند تا با توسعه‌دهندگان خود اعتماد ایجاد کنید، آن‌ها را به برنامه امنیت برنامه‌های کاربردی (AppSec) خود وارد کنید و با هم برای کاهش ریسک تلاش کنید.

    Security-Without-Compromise

    امنیت بدون نقص

    بسیاری از راه‌حل‌های “مناسب توسعه‌دهنده” تنها بر روی توسعه‌دهنده تمرکز می‌کنند و امنیت را به خطر می‌اندازند. ما در Checkmarx معتقدیم که نیازی به این کار نیست. Checkmarx به شما کمک می‌کند تا ریسک‌ها را در کل مجموعه برنامه‌های کاربردی خود بیابید، در حالی که رفع آن‌ها را برای توسعه‌دهندگان آسان می‌کند.

    AppSec – امنیت برنامه

    مدیریت ساده‌ی آسیب‌پذیری‌ها

    با مدیریت ساده‌ی آسیب‌پذیری‌ها، تمام آسیب‌پذیری‌های کشف‌شده توسط ابزارهای مختلف امنیت برنامه‌های کاربردی (AppSec) را در یک مکان مشاهده کنید، آن‌ها را با یک دیدگاه واحد تحلیل و اولویت‌بندی کنید و به طور خودکار برای رفع آن‌ها به توسعه‌دهندگان ارسال کنید – همه این‌ها از طریق یک جریان کاری یکپارچه.

    Prioritize-Remediation-Efforts

    اولویت‌بندی رفع آسیب‌پذیری‌ها

    هنگامی که با هزاران آسیب‌پذیری مواجه هستید، به کمک برای اولویت‌بندی نیاز دارید. Checkmarx می‌تواند به شما در اولویت‌بندی مواردی که باید ابتدا رفع شوند بر اساس شدت آسیب‌پذیری، قابل سوء‌استفاده بودن آن در محیط عملیاتی (production)، و میزان اهمیت برنامه برای کسب‌وکار شما کمک کند.

    Mean-Time-to-Remediate

    اولویت‌بندی رفع آسیب‌پذیری‌ها

    هنگامی که با هزاران آسیب‌پذیری مواجه هستید، به کمک برای اولویت‌بندی نیاز دارید. Checkmarx می‌تواند به شما در اولویت‌بندی مواردی که باید ابتدا رفع شوند بر اساس شدت آسیب‌پذیری، قابل سوء‌استفاده بودن آن در محیط عملیاتی (production)، و میزان اهمیت برنامه برای کسب‌وکار شما کمک کند.

    از Code تا Cloud

    برنامه‌های کاربردی امروزی پیچیده‌تر از همیشه هستند. Checkmarx One کل فرآیند توسعه‌ی برنامه‌ی کاربردی شما را، از کد تا ابر، ایمن‌سازی می‌کند تا از تمام اجزای هر برنامه محافظت کند

    Developer – توسعه دهنده

    توسعه‌ی امنِ برنامه‌های کاربردی

    امنیت برنامه‌های کاربردی نباید هرگز مانعی برای به موقع تحویل دادن پروژه‌ها باشد. وظیفه‌ی شما توسعه‌ی برنامه‌هایی است که کسب و کارتان را به پیش می‌برد. وظیفه‌ی ما شناسایی ریسک‌ها و کمک به شما برای رفع سریع و آسان آن‌ها است.

    Security-Champions

    قهرمانان امنیت

    ما به هر توسعه‌دهنده کمک می‌کنیم تا به یک قهرمان امنیت تبدیل شود. با ارائه‌ی راهنمایی برای رفع اشکالات امنیتی برای هر آسیب‌پذیری و همچنین دوره‌های آموزشی ساختار‌یافته که متناسب با نقش و برنامه‌های کاربردی شما طراحی شده است.

    Productivity-Matters

    بهره‌وری اهمیت دارد

    می‌دانیم که با ضرب‌الاجل‌ها سروکار دارید و امنیت می‌تواند سرعت شما را کم کند. به همین دلیل، راه‌حل‌های امنیت برنامه‌های کاربردی خود را طوری طراحی کرده‌ایم که به طور مستقیم با ابزارها و جریان کاری موجود شما ادغام شوند و به شما کمک کنند تا به سرعت و بدون وقفه، کد خود را ایمن کنید.

    Fewer-False-Positives

    کاهش هشدارهای کاذب

    هشدارهای کاذب (false positives) فقط یک آمار نیستند. آن‌ها اتلاف وقت شما هستند. به همین دلیل، راه حل‌های ما را برای اینکه از همان ابتدا دقیق باشند، با قابلیت همبستگی اضافی برای کمک به اولویت بندی موارد مهم برای رفع، طراحی کرده‌ایم.

    چرا Checkmarx دریابید که چرا ما انتخابی قابل اعتماد در امنیت برنامه‌های کاربردی برای سازمان‌های سراسر جهان هستیم.

    مزیت های کلیدی

    code به cloud

    ما تمام قابلیت‌های مورد نیاز شما برای ایمن‌سازی توسعه‌ی برنامه‌های کاربردی‌تان را از اولین خط کد تا استقرار و زمان اجرا در ابر فراهم می‌کنیم.


    قدرت گرفته از هوش مصنوعی

    ما از هوش مصنوعی در سراسر پلتفرم و راه‌حل‌های خود برای ساده‌سازی مدیریت، افزایش دقت و کاهش هزینه‌های مالکیت کل استفاده می‌کنیم. هوش مصنوعی همچنین امنیت برنامه‌های کاربردی را در دسترس‌تر می‌کند و توسعه‌دهندگان را به تمرکز بیشتر بر امنیت تشویق می‌کند.


    پلتفرم جامع امنیت برنامه‌های کاربردی

    پلتفرم یکپارچه ما چندین قابلیت امنیت برنامه‌های کاربردی را در چرخه عمر توسعه نرم‌افزار شما ادغام و خودکارسازی می‌کند تا مدیریت را ساده کرده و هزینه‌های مالکیت کل را کاهش دهد، در حالی که نتایج امنیتی را بهبود می‌بخشد


    تجربه توسعه‌دهنده

    ما با ایجاد تعادل بین نیازهای پویای تیم‌های امنیت و توسعه، کاهش ریسک‌ها و ایجاد اعتماد، به مدیران ارشد امنیت اطلاعات، تیم‌های امنیت برنامه‌های کاربردی و توسعه‌دهندگان کمک می‌کنیم تا با هم برنامه‌های کاربردی امن بسازند.


    Checkmarx One

     یک پلتفرم جامع امنیت برنامه‌های کاربردی مبتنی بر ابر برای شرکت‌ها است. این پلتفرم به سازمان‌ها کمک می‌کند تا برنامه‌های کاربردی خود را از اولین خط کد تا استقرار و زمان اجرا در ابر ایمن کنند.

    همه چیزهایی که سازمان‌ها برای ایمن‌سازی توسعه برنامه‌های کاربردی – از Code تا Cloud – نیاز دارند، در یک پلتفرم واحد


    قابلیت‌های کلیدی Checkmarx One

    مزایای Checkmarx One

    Checkmarx One به ما کمک کرد تا ریسک‌های امنیتی برنامه‌های کاربردی خود را به طور قابل توجهی کاهش دهیم

    پشتیبانان ما 24 ساعت شبانه روز در حال خدمتگذاری هستند

    راه درست برای مدیریت IT این است که دید کامل و 100٪ دقیق داشته باشید

    برای تهیه این محصول با واحد فروش ارتباط بگیرید

    مشتریان ما چه می گویند

    مقالات مستر لایسنس

    در لینکدین ما را دنبال کنید

  • Raidix

    Raidix

    logo-raidix

    RAIDIX نرم‌افزاری جهت پیاده‌سازی سیستم‌های ذخیره‌سازی پرسرعت

    مزایای سیستم‌های ذخیره‌سازی نرم‌افزارمحور با RAIDIX

    در دنیای امروز، ذخیره‌سازی امن و دسترسی سریع به داده‌ها برای سازمان‌ها یک نیاز حیاتی به شمار می‌رود. در واقع، نرم‌افزار RAIDIX امکان پیاده‌سازی سیستم‌های ذخیره‌سازی پرسرعت را به‌راحتی فراهم می‌سازد.

    به همین دلیل، کسب‌وکارها از این راهکار برای مدیریت حجم بالای اطلاعات استفاده می‌کنند. در نتیجه، سرعت پردازش داده‌ها در زیرساخت‌های سازمان به شکل چشمگیری ارتقا می‌یابد.

    نقش SDS و راهکارهای RAIDIX در وظایف با کارایی بالا

    علاوه بر این، سیستم ذخیره‌سازی تعریف‌شده توسط نرم‌افزار (SDS) کنترل داده‌ها را از سخت‌افزار به نرم‌افزار منتقل می‌کند. بنابراین، انعطاف‌پذیری سیستم در مواجهه با بار کاری سنگین افزایش می‌یابد.

    نرم‌افزار RAIDIX مدیریت بهینه منابع ذخیره‌سازی را در پروژه‌های حساس تضمین می‌نماید. از این رو، سازمان‌ها پایداری و کارایی فوق‌العاده‌ای را در عملکرد سرورهای خود تجربه می‌کنند.


    شما میتوانید لایسنس کرکی مربوط به RADIX را از مسترلایسنس تهیه کنید.

    ایجاد سیستم‌های ذخیره‌سازی هیبریدی و All-Flash با RAIDIX 5

    نرم‌افزار RAIDIX 5 امکان ساخت سیستم‌های ذخیره‌سازی ترکیبی و تمام فلش را فراهم می‌سازد. در واقع، این پلتفرم دسترسی پرسرعت به داده‌ها را در قالب پروتکل‌های بلاک (SAN) و فایل (NAS) ارائه می‌دهد.

    به همین دلیل، زیرساخت‌های پردازشی به عملکردی بسیار سریع و یکپارچه دست می‌یابند. در نتیجه، برنامه‌های کاربردی سازمان با بالاترین بهره‌وری به فعالیت خود ادامه می‌دهند.

    تضمین عملکرد پایدار و تداوم جریان کاری در RAIDIX 5

    علاوه بر این، نرم‌افزار RAIDIX 5 از فناوری‌های نوآورانه در معماری RAID بهره می‌برد. بنابراین، پایداری سیستم در برابر بارهای کاری سنگین کاملاً حفظ می‌شود.

    این سامانه تداوم جریان‌های کاری را در تمام شرایط عملیاتی تضمین می‌کند. از این رو، مخاطرات مربوط به توقف سرویس‌ها به صفر می‌رسد.

    ذخیره‌سازی پرسرعت

    قابلیت های کلیدی RAIDIX

    raidix

    22GBps

    22 گیگابیت بر ثانیه در پیکربندی ترکیبی (هیبریدی)

    raidix

    failover cluster

    در حالت خوشه‌ای با قابلیت failover کار می‌کند

    raidix

    5 میلیون IOPS

    5 میلیون IOPS در پیکربندی تمام فلش (all-flash)

    raidix

    حداکثر 10% افت عملکرد در صورت خرابی دیسک

    دلیل این امر این است که RAID به گونه ای طراحی شده است که داده ها را به طور همزمان روی چندین دیسک ذخیره کند. در صورت خرابی یک دیسک، RAID همچنان می تواند به ارائه داده ها و خدمات به کاربران ادامه دهد، اما با سرعت کمی کندتر.

    raidix

    پروتکل‌های NAS

    NFS, SMB, AFP, FTP, NFS-over-RDMA

    raidix

    پروتکل‌های SAN

    FC, IB-SRP, iSCSI, iSER

    عملکرد برای سخت‌ترین وظایف

    انتخاب بهترین عملکرد برای سخت‌ترین وظایف به عوامل مختلفی بستگی دارد، از جمله:

    معماری خاص آرایه نرم افزاری RAIDIX به شما این امکان را می دهد که در شرایط بارگذاری شدید استریم، به حداکثر عملکرد روی HDD دست پیدا کنید.

    برای کار با درایوهای فلش، RAIDIX از ERA Engine استفاده می کند، یک آرایه نرم افزاری نوآورانه با فناوری محاسبات موازی و معماری بدون قفل. این موتور حتی در شرایط بار ترکیبی، سرعت I/O بالا و زمان پاسخ دهی کم را ارائه می دهد.

    کمترین تاثیر خرابی تجهیزات

    فن‌آوری‌های نوآورانه آرایه‌های RAID کاهش عملکرد را در صورت خرابی یک یا چند درایو به حداقل می‌رسانند. این امر به شما امکان می‌دهد تا در شرایط اضطراری ثبات برنامه‌های کاربردی و سلامت داده‌های ارسالی را حفظ کنید.

    سیستم‌های ذخیره‌سازی مبتنی بر RAIDIX برای از بین بردن تک نقطه ضعف (Single Point of Failure)، می‌توانند در پیکربندی دو کنترلر پیاده‌سازی شوند. برای اطمینان از مقاومت در برابر فاجعه (Disaster Resilience)، امکان استفاده از تکثیر از راه دور حجم‌ها (Replication of Volumes) وجود دارد.


    توانایی برنامه برای اتصال و کار بدون مشکل با سایر سیستم ها و برنامه های موجود در یک شبکه

    ادغام آسان می تواند به طور قابل توجهی زمان و هزینه لازم برای استقرار و نگهداری یک سیستم جدید را کاهش دهد.

    سیستم ذخیره‌سازی مبتنی بر RAIDIX می‌تواند از طریق پروتکل‌های اشتراک فایل (NFS, SMB, AFP, FTP, NFS-over-RDMA) یا پروتکل‌های دسترسی مستقیم به بلاک (FC, IB, iSCSI, iSER) * دسترسی را فراهم کند.

    سیستم‌های ذخیره‌سازی RAIDIX از درایوهای با هر اندازه و از هر تولیدکننده‌ای پشتیبانی می‌کنند و به لطف معماری تعریف‌شده‌ی نرم‌افزاری آن‌ها، مستقل از سخت‌افزار سرور هستند و در صورت ارتقاء سخت‌افزار، هزینه‌ها را به حداقل می‌رسانند.


    قابلیت هایی چون چرخه عمر و خط مشی‌های به‌روزرسانی

    RAIDIX پشتیبانی و خدمات برای دوره‌های زمانی مشخص‌شده ارائه می‌دهد که به مشتریان و شرکا امکان می‌دهد محصولات مبتنی بر RAIDIX خود را به طور مؤثر برنامه‌ریزی، مستقر کرده و پشتیبانی کنند.

    RAIDIX ERA

    ماژول نرم‌افزاری برای ایجاد آرایه RAID پر‌کاربردتر از درایوهای فلش (NVMe، SAS، SATA)

    این ماژول نرم‌افزاری به شما امکان می‌دهد تا از چندین درایو فلش (مانند NVMe، SAS یا SATA) برای ایجاد یک آرایه RAID پر‌کاربرد استفاده کنید.

    مزایای محصول

    عملکرد بالا

    • سرعت خواندن/نوشتن: 55.8 گیگابایت بر ثانیه
    • عملیات ورودی/خروجی در ثانیه (IOps): 20,000,000
    • زمان پاسخ: کمتر از 0.5 میلی‌ثانیه
    • بدون افت عملکرد در حالت بار ترکیبی: این ویژگی به این معنی است که عملکرد محصول حتی در شرایطی که مخلوطی از خواندن و نوشتن‌های با اندازه‌های مختلف انجام می‌شود، افت نمی‌کند.
    • افت عملکرد ناچیز در حالت بازیابی آرایه: این ویژگی به این معنی است که حتی زمانی که در حال بازسازی آرایه RAID هستید، افت عملکرد محصول بسیار کم است.
     
    raidix-pro

    سبکی و مصرف پایین منابع

    این ماژول نرم‌افزاری برای مصرف پایین منابع سیستم شما طراحی شده است:

    بار پردازنده (CPU) کم: حتی در بالاترین کارایی آرایه، میزان مصرف پردازنده این نرم افزار تا 20% است. این به این معنی است که عملکرد کلی سیستم شما تحت تأثیر قرار نمی‌گیرد.
    مصرف کم حافظه رم (RAM): این ماژول نرم‌افزاری برای اجرا به کمتر از 4 گیگابایت رم نیاز دارد. این باعث می‌شود تا برای سیستم‌هایی با منابع محدود نیز مناسب باشد.


    راحتی و سازگاری

    این ماژول نرم‌افزاری برای راحتی و سازگاری با محیط کار شما طراحی شده است.

    سطوح مختلف RAID (از جمله RAID 7.3): این ماژول از سطوح مختلف RAID پشتیبانی می‌کند که به شما امکان می‌دهد عملکرد، امنیت داده‌ها و ظرفیت ذخیره‌سازی را متناسب با نیازهای خود بهینه کنید. RAID 7.3 یک سطح RAID با کارایی بالا است که از توزیع داده‌ها در چندین درایو برای محافظت در برابر خرابی دیسک استفاده می‌کند.

    سازگاری با درایوهای محلی و راه دور: این ماژول می‌تواند با درایوهای فلش که به صورت محلی به سیستم شما متصل هستند و همچنین با درایوهای راه دور که روی شبکه قرار دارند، کار کند.

    دسترسی به آرایه به صورت یک دیسک بلوکی: این ماژول آرایه RAID را به عنوان یک دیسک بلوکی به سیستم عامل شما ارائه می‌دهد. این بدان معناست که می‌توانید از آرایه RAID خود به همان روشی که از درایوهای فیزیکی استفاده می‌کنید، استفاده کنید.

    پشتیبانی از رابط برنامه‌نویسی POSIX (POSIX API): این ماژول از رابط برنامه‌نویسی POSIX پشتیبانی می‌کند که یک رابط استاندارد برای سیستم‌های عامل مبتنی بر یونیکس است. این بدان معناست که برنامه‌های کاربردی موجود می‌توانند به راحتی از آرایه RAID شما استفاده کنند.

    کارایی درایوهای NVMe در مقابل محدودیت نرم‌افزار و سخت‌افزار فعلی

    کارایی بسیار بالای درایوهای NVMe: به طور میانگین، کارایی درایوهای NVMe 3500 برابر سریع‌تر از درایوهای HDD است. این یعنی سرعت خواندن و نوشتن اطلاعات در این درایوها بسیار بیشتر است.

    محدودیت نرم‌افزار و سخت‌افزار فعلی: راهکارهای نرم‌افزاری و سخت‌افزاری موجود برای مدیریت درایوهای NVMe، به طور قابل توجهی قابلیت‌های آن‌ها را محدود می‌کنند. به طور میانگین، این راهکارها تنها قادرند از 35 تا 50 درصد از حداکثر کارایی بالقوه درایوهای NVMe بهره‌برداری کنند.

    به عبارت دیگر، نرم‌افزار و سخت‌افزار کنونی نمی‌توانند از تمام سرعت و توانایی درایوهای NVMe استفاده کنند و بخشی از این پتانسیل بالا بلااستفاده باقی می‌ماند.


    فناوری نرم‌افزاری ما برای آزادسازی حداکثر کارایی درایوهای NVMe

    ما فناوری نرم‌افزاری اختصاصی خود را برای کار با درایوهای NVMe توسعه داده‌ایم که به شما امکان می‌دهد تا حداکثر 97 درصد از توانایی سخت‌افزاری این درایوها را به دست آورید.

    با استفاده از این فناوری پیشرفته، ما می‌توانیم پتانسیل نهفته در درایوهای NVMe را آزاد کنیم و عملکردی بسیار نزدیک به حداکثر توانایی سخت‌افزاری آنها را در اختیار شما قرار دهیم. این امر به طور چشمگیری سرعت خواندن و نوشتن داده‌ها را افزایش می‌دهد و در نتیجه کارایی کلی سیستم شما را به طور قابل توجهی بهبود می‌بخشد.

     
    این فناوری در محصول RAIDIX ERA تجسم یافته است.
    raidix-era1

    RAIDIX ERA چیست؟

    RAIDIX ERA یک نرم‌افزار RAID است که به صورت یک ماژول هسته لینوکس و ابزار مدیریت مجزا ارائه می‌شود. به عبارت دیگر، این نرم‌افزار به عنوان یک افزونه برای هسته سیستم‌عامل لینوکس عمل می‌کند و یک ابزار مدیریت جداگانه برای پیکربندی و کنترل آرایه‌های RAID در اختیار شما قرار می‌دهد.

    RAID مخفف عبارت Redundant Array of Independent Disks (آرایه افزونگی از دیسک‌های مستقل) است. آرایه‌های RAID چندین درایو فیزیکی را با هم ترکیب می‌کنند تا عملکرد، قابلیت اطمینان یا ظرفیت ذخیره‌سازی را بهبود بخشند. RAIDIX ERA به طور خاص برای استفاده با درایوهای NVMe (Non-Volatile Memory Express) طراحی شده است. درایوهای NVMe نوعی از حافظه فلش با کارایی بسیار بالا هستند که می‌توانند سرعت خواندن و نوشتن اطلاعات را به طور قابل توجهی نسبت به درایوهای سنتی HDD (هارد دیسک) افزایش دهند.


    مزایای کلیدی RAIDIX ERA عبارتند از:

    مزایای کلیدی RAIDIX ERA در مقایسه با کنترلرهای سخت‌افزاری

    استفاده از نرم‌افزار RAIDIX ERA به جای کنترلرهای RAID سخت‌افزاری سنتی، سرعت و سهولت کارکرد سرور را به‌شدت ارتقا می‌دهد. در واقع، این راهکار نرم‌افزاری نیاز به قطعات فیزیکی پیچیده را کلاً برطرف می‌سازد.

    به همین دلیل، استهلاک فیزیکی قطعات به صفر می‌رسد. در نتیجه، طول عمر سیستم افزایش یافته و هزینه‌های تعویض تجهیزات کاهش می‌یابد.


    به طور کلی، استفاده از RAIDIX ERA به جای کنترلرهای سخت‌افزاری RAID مزایای متعددی از جمله طول عمر بیشتر، سهولت انتقال داده، کارایی بهتر و انعطاف‌پذیری بالاتر را به همراه دارد.


    پشتیبانان ما 24 ساعت شبانه روز در حال خدمتگذاری هستند

    راه درست برای مدیریت IT این است که دید کامل و 100٪ دقیق داشته باشید

    برای تهیه این محصول با واحد فروش ارتباط بگیرید

    مشتریان ما چه می گویند

    مقالات مستر لایسنس

    در لینکدین ما را دنبال کنید

  • axigen MAIL SERVER

    axigen MAIL SERVER

    axigen-logo1

    ALL-IN-ONE MAIL SERVER SOFTWARE
    نرم افزار سرور ایمیل همه کاره

    ارسال و دریافت ایمیل بصورت کاملا امن و سازمانی ، در هر لحظه شبانه روز

    ایمیل سرور Axigen، یکی از قدرتمندترین و ایمن ترین ایمیل سرورهای رده‌ی Carrier دنیا می باشد. این نرم افزار دارای امکانات بی نظیری مانند High Availability و کلاسترینگ، امنیت فوق العاده بالا مانند آنتی ویروس، آنتی اسپم و مقابله با حملات می باشد. نصب، مدیریت و نگهداری آن بسیار آسان بوده و اطلاعات ایمیل سرورهای قدیمی مانند MDaemon، Exchange و… به صورت اتوماتیک به آن انتقال می یابد. این برنامه دارای وبمیل Ajax بسیار زیبا و با امکانات کامل به همراه پشتیبانی از زبان فارسی می‌باشد.

    شما میتوانید لایسنس کرکی مربوط به ارسال و دریافت ایمیل Axigen را از مسترلایسنس تهیه کنید.

    Axigen Mail Server

    Axigen محصولی را به ما ارائه می دهد که با بهترین ها در بازار امروز رقابت می کند، پشتیبانی آنها باعث می شود که اعتماد به نفس پیدا کنیم که مشکلاتی که پیش می آید به سرعت حل و فصل خواهند شد، و سرعت توسعه آنها باعث می شود که مطمئن شویم که با بهبودها و ویژگی های جدید در آینده به رقابت ادامه خواهیم داد.

    از خدمات میزبانی ایمیل به عنوان یک محصول اصلی در نمایه خود با نرم افزار سرور ایمیل Axigen و کمک‌های حرفه‌ای، استفاده کنید. با بیش از 15 سال تجربه در دستیابی به موفقیت مشتریان برای تلکوم‌ها، ارائه‌دهندگان اینترنت و سرویس دهندگان میزبانی و غیره، ما یک پلتفرم سرور ایمیل کاملاً ویژگی‌دار و قابل تنظیم ساخته‌ایم که برای دادن ابزارها، قدرت و پشتیبانی لازم برای گسترش کسب و کار شما طراحی شده است.

    mail server

    قابلیت های کلیدی AXIGN

    mail server axigen

    قابل اعتماد

    سیستم سریع، پایدار و انعطاف پذیر برای حداکثر زمان کار بدون توجه به منطقه.

    mail server axigen

    دریافت امن

    دریافت ، انتقال و تحویل ایمیل 100٪ ایمن ، با یک پشتیبانی و امنیت کامل برای داده های محرمانه شما

    mail server axigen

    حاکمیت بر داده ها

    با آکسیژن، شما مالک داده‌های خود هستید و آن را کنترل می‌کنید، حریم خصوصی کاربران خود را تضمین می‌کنید و اطمینان حاصل می‌کنید که با قوانین و مقررات حفظ حریم خصوصی هماهنگ هستید.

    mail server axigen

    قابل توسعه

    دارای APIها و قلاب‌های قدرتمندی است تا بتوانید آن را در بخش مدیریت و کاربر نهایی ادغام و گسترش دهید.

    mail server axigen

    متمرکز شده است

    راه حل آماده برای استقرار ایمیل، بنابراین می توانید به جای هدر دادن منابع برای توسعه ایمیل داخلی، روی مشتریان خود تمرکز کنید.

    mail server axigen

    رابط کاربری منعطف و کاربر پسند

    معماری کاربر پسند و سازگار ، با پشتیبانی از توسعه و سفارشی کامل مطابق نیاز شما، بنابراین ما می توانیم محصول خود را مطابق با نیازهای شما تنظیم کنیم.

    قابل ارتقا

    قابلیت توسعه پذیری قابلیت اجرا در سطح سخت افزار بدون سیستم عامل استفاده در محیط های مجازی و اجرا در محیط های ابری

    پشتیبانی

    7*24

    تیم پشتیبانی

    کارشناسان پشتیبانی آماده اند تا به شما در 7 روز هفته و 24 ساعت روز ، اماده اند تا به شما در هر موقعیتی کمک کنند. همراهی و هدایت شما در مسیر دستیابی به اهدافتان

    برچسب سفید

    برچسب سفید به شما اجازه میدهد تا برند خود را در بالاترین سطح نگه دارید

    ویژگی های برچسب سفید

    طراحی ایمیل | مدیریت لیست | اتوماسیون و آنالیز

    راه حل های ما برای

    ارائه دهندگان خدمات MSPs
    برای ارائه دهندگان خدمات ISPs
    برای Isps ها، مخابرات، شرکت های ارائه دهنده میزبانی هاست و سرور
     
    با ارائه سرورهای ایمیل حرفه‌ای با انعطاف‌پذیری بالا، مشتریان جدید را جذب کنید. به میزان نیاز، مقیاس‌پذیری کنید و آن را در زیرساخت موجود خود به صورت خودکار انجام دهید.

    مشتریان تحت وب

    مدیریت ایمیل خود و انجام کارها به راحتی با امکانات فراوان

    قابلیت هایی چون تقویم‌ها وظایف یا یادداشت‌ها از قابلیت دسکتاپ در مرورگر خود لذت ببرید   استفاده از کلیدهای میانبر، کشیدن و رها کردن نمایش لیست مکالمات “زنده”  فیلترها  لیست سیاه / سفید فردی و …

    demo oxigen

    پشتیبانان ما 24 ساعت شبانه روز در حال خدمتگذاری هستند

    نرم افزار اکسیژن ترکیبی هست از یک محصول و یک تیم پشتیبانی و توسعه در کنار شما ، تا به کسب و کار شما کمک کند

    axigen icon

    تیم پشتیبانی به رهبری توسعه‌دهندگان ما ، موفقیت مشتری و اهداف کسب‌وکار شما را در نظر می‌گیرند و اطمینان حاصل می‌کنند که پیاده‌سازی به خوبی انجام می‌شود

    کنترل ساده برنامه

    مدیریت عملیات روزانه سرور اشاره دارد که از طریق وب‌،مدیریت جامع Axigen انجام می‌شود. وب‌مدیریت Axigen برای دسترسی به لینک‌های سریع و کمک متنی بهینه‌سازی شده است. همچنین، با استفاده از رابط خط فرمان (CLI) و رابط‌های برنامه‌نویسی (APIs) اختصاصی، می‌توانید عملیات مدیریت و تأمین سرور پست الکترونیکی لینوکس خود را به صورت خودکار انجام دهید

    ایمیل axigen

    دانلود بروشور فارسی
    برای آشنایی کامل با امکانات AxigenMail و نقش آن در مدیریت ایمیل های سازمانی و بررسی جزئیات فنی و کاربردی محصول، بروشور رسمی ما را دریافت کنید.

    راه درست برای مدیریت IT این است که دید کامل و 100٪ دقیق داشته باشید

    برای تهیه این محصول با واحد فروش ارتباط بگیرید

    مشتریان ما چه می گویند

    مقالات مستر لایسنس

    در لینکدین ما را دنبال کنید

  • Sepsesam Backup

    Sepsesam Backup

    sepseam logo

    SEP sesam | حفاظت از داده‌ها | ساخت آلمان

    SEP هر روز جهان را کمی ایمن‌تر می‌کند.

    با راه‌حل‌های پشتیبان‌گیری ترکیبی و بازیابی موارد بحرانی ، ما داده‌های شرکت‌ها و سازمان‌ها را به صورت شبانه‌روزی پشتیبان‌گیری کرده و در صورت بروز فاجعه به طور کامل بازیابی می‌شوند.

    هدف اصلی ما : هیچ داده‌ای نباید از دست برود.

    به همین دلیل تمامی اجزا توسعه داده شده، به طور جامع آزمایش شده و به طور مداوم بهبود یافته‌اند.

    SEP از سال 1992 به تولید و فروش راه‌حل‌های حفاظت از داده در سراسر شرکت می‌پردازد و دفتر مرکزی آن در نزدیکی مونیخ، آلمان واقع شده است. پشتیبانی و فروش در آمریکا توسط شرکت SEP انجام می‌شود  SEP دارای یک شبکه شرکای قوی و مشتریان راضی در بیش از 50 کشور است.

    شما میتوانید لایسنس کرکی مربوط به مدیریت فضای سخت افزاری و نرم افزاری Sepsesam را از مسترلایسنس تهیه کنید.

    SEPSESAM

    نرم‌افزار پشتیبان‌گیری و بازیابی برای محیط‌های مجازی و فیزیکی

    اکنون با SEP sesam محیط خود را نجات دهید!

    sepseam-backup

    قابلیت های کلیدی Backup SEPSESAM

    tik0protection

    ساختار ساده و قابل فهم

    ما یک کسب و کار بومی و اقتصادی سالم هستیم. برای ما، پویایی و متواضع بودن با هم هماهنگ هستند.

    tik0protection

    احترام و شراکت

    ما خودمان را به عنوان شرکای برابر با همکاران و مشتریان خود می‌بینیم.

    tik0protection

    پشتیبانی گیری در آلمان

    کیفیت برتر و استانداردهای محصول آلمانی ، اعتماد و روابط بلندمدت مشتری ایجاد می‌کند.

    tik0protection

    پایداری

    بسیاری از شرکت‌ها بر روی راه‌حل‌های ما اعتماد دارند.. ما به منابعی که به طور قابل اعتماد کار می‌کنند تکیه کرده و این تجربه به پروژه شما کمک خواهد کرد.

    tik0protection

    شفافیت

    ارتباط همه جانبه با شرکای و مشتریان ما، ما را قوی می‌کند. ما اعتقاد داریم که شما باید بدانید چه اتفاقی برای داده‌های شما می‌افتد. پس بیایید با آن روبرو شویم.

    tik0protection

    خدمات

    شما برای ما بیش از یک پادشاه هستید – شما مهمان ویژه ای هستید که رفاه شما خواسته قلبی ماست. با پشتیبانی بهینه خدمات ، همیشه این را تضمین خواهیم کرد.

    قابلیت اعتبار و انطباق

    ما تنها آنچه را قول می‌دهیم که بتوانیم حفظ کنیم، قول‌ها را به‌عنوان یک الزام می‌بینیم. رعایت قوانین و مقررات قانونی و دیگر مقررات، پایه‌ای اساسی برای هر رابطه تجاری موفقیت‌آمیز است.

    ارتباط همه جانبه و اعتماد

    ما همکاران، شرکای و مشتریان خود را به صورت باز و به موقع در مورد توسعه‌های مهم آگاه می‌سازیم و این از دلایل اعتماد به همکاری با ماست.

    امنیت

    SEP sesam ،موافقت BSI را ارائه میدهد ، حفاظت از باج افزارها برای محیط‌های لینوکس و مایکروسافت ویندوز و امنیت فنی برای اجرای DSGVO با انواع مکانیزم‌های فنی را ارائه می‌دهد.

    تنوع

    پشتیبانی گسترده‌ای که توسط SEP sesam ارائه می‌شود همراه با نرم‌افزارهای وکالهای آن برای Micro Focus و توانایی مشاوره‌ای مداوم که تایید شده است، به نفع SEP است.

    قابلیت استفاده

    سادگی و چندمنظورگی بالای SEP sesam به ما امکان استفاده از این محصول در بخش‌های مختلف برای پشتیبان‌گیری از داده‌های بسیار را مثل آب خوردن به ما می‌دهد.

    عملکرد

    ما افزایش قابل توجهی در عملکرد داریم که پنجره پشتیبان گیری برای پشتیبان گیری کامل را به طور چشمگیری کاهش می دهد

    پایگاه‌های اطلاعاتی پشتیبانی شده

    SEP امنیت قلب شرکت شما را تضمین می کند!

    SAP_HANA
    SAP_Max_DB
    SAP_ASE
    Maria_DB
    oracle
    Informix
    IBM_db2
    Microsoft_SQL
    My_sql
    PostgreSQL
    EDB
    microsoft
    linux
    unix
    micro_focus

    سیستم عامل ها

    SEP امنیت قلب شرکت شما را تضمین می کند!

    برنامه های پشتیبانی شده

    ما از سیستم ها پشتیبانی می کنیم که هیچ کس دیگری نمی تواند!

    Microsoft
    Microso_focus
    SAP
    cyrus
    Dovecot
    Kopano
    HCL_Domino
    csm_Hypervisor_SEP_sesam

    محیط های مجازی

    پشتیبانی SEP sesam Multi-Hypervisor گسترده ترین انتخاب را ارائه می دهد!

    SEP sesam Si3 Deduplication

    مقرون به صرفه و راه حل حذف تکرار سریع و آنلاین

    csm_SEP_sesam_SourceSide
    پشتیبان گیری

    SEP سرویس حفاظت از اپلیکیشن‌های ابری

    پشتیبان‌گیری و بازیابی ابر به ابر از

    Microsoft 365، Salesforce، Microsoft Dynamics 365، Google Workspace

    sepsesam-rate


    راه درست برای مدیریت IT این است که دید کامل و 100٪ دقیق داشته باشید

    برای تهیه این محصول با واحد فروش ارتباط بگیرید

    مشتریان ما چه می گویند

    مقالات مستر لایسنس

    در لینکدین ما را دنبال کنید

  • Net Backup

    Net Backup

    مدیریت داده‌های ابری ترکیبی خودکار و امن

    معرفی نرم‌افزار Veritas NetBackup و تاریخچه آن

    نرم‌افزار Veritas NetBackup که قبلاً با نام Symantec NetBackup شناخته می‌شد، یک مجموعه جامع برای پشتیبان‌گیری سازمانی است. این سامانه قدرتمند مدیریت و بازیابی اطلاعات را در شبکه‌های پیچیده بسیار راحت‌تر می‌سازد.

    برند Veritas توسط شرکت Symantec در سال ۲۰۰۵ خریداری شد و نام این محصول تغییر یافت. متعاقباً، با جداسازی مجدد این مجموعه در سال ۲۰۱۶، نام اصلی Veritas NetBackup به‌طور کامل احیا گردید.

    نقش Client و Media Server در بهترین راهکار پشتیبان‌گیری NetBackup

    پشتیبان‌گیری از فایل‌ها، دایرکتوری‌ها و پارتیشن‌های خام به‌راحتی توسط نرم‌افزار NetBackup انجام می‌شود. بنابراین، سرورهای تحت پوشش این سامانه در شبکه به‌عنوان Client شناسایی می‌شوند.

    فرآیند بکاپ‌گیری به‌گونه‌ای است که کلاینت‌ها داده‌های خود را از طریق شبکه به Media Server می‌فرستند. از این رو، انتخاب رسانه مناسب و ذخیره‌سازی صحیح اطلاعات با بالاترین دقت ممکن انجام می‌پذیرد.

    شما میتوانید لایسنس کرکی مربوط به مدیریت فضای سخت افزاری و نرم افزاری NetBackup را از مسترلایسنس تهیه کنید.

    netbackp

    NetBackup

    مدیریت داده‌های ابری ترکیبی خودکار و امن

    مدیریت داده‌های ابری ترکیبی، خودکار و امن در بهترین راهکار پشتیبان‌گیری NetBackup

    استفاده از بهترین راهکار پشتیبان‌گیری NetBackup چابکی و امنیت اطلاعات را در محیط‌های ابری ترکیبی به شکلی یکپارچه بهبود می‌بخشد. در واقع، این پلتفرم با ترکیب هوشمندانه مدیریت داده، خودکارسازی و هوش مصنوعی، ساختاری بی‌نظیر ایجاد می‌کند.

    به همین دلیل، سازمان‌های بزرگ برای حفاظت از داده‌های حساس خود به این نرم‌افزار متکی هستند. در نتیجه، خطرات ناشی از حملات سایبری و از دست رفتن اطلاعات به حداقل می‌رسد.

    معماری انعطاف‌پذیر و مقیاس‌پذیری بی‌نظیر در NetBackup

    علاوه بر این، نرم‌افزار Veritas NetBackup هم‌اکنون بیش از ۱۰۰ اگزابایت اطلاعات را در سراسر جهان تحت مدیریت دارد. بنابراین، هیچ راهکار دیگری توان رقابت با این حجم از قدرت و مقیاس‌پذیری را ندارد.

    این سامانه معماری فوق‌العاده انعطاف‌پذیری را برای مدیریت انواع داده‌ها ارائه می‌دهد. از این رو، سازمان‌ها با اطمینان کامل زیرساخت‌های ابری و ترکیبی خود را مدیریت می‌نمایند.

    رویکرد یکپارچه ما ، برای پشتیبان گیری سازمانی ، عملکرد بی نظیر و صرفه جویی در هزینه را ارائه میدهد

    ساده‌سازی مدیریت اطلاعات با بهترین راهکار پشتیبان‌گیری NetBackup

    مدیریت اطلاعات در سازمان‌ها با به‌کارگیری بهترین راهکار پشتیبان‌گیری NetBackup بسیار ساده‌تر می‌شود. در واقع، این پلتفرم جامع حفاظت از داده‌ها را در هر دو محیط ابری و درون‌سازمانی پیاده‌سازی می‌کند.

    دستگاه‌های قدرتمند NetBackup استقرار سریع و انعطاف‌پذیر را همراه با امنیت چندلایه فراهم می‌سازند. در نتیجه، ایمنی زیرساخت‌های حساس در برابر انواع تهدیدات کاملاً تضمین می‌گردد.

    توسعه حفاظت از داده‌ها در محیط‌های ابری با راهکار Veritas Alta

    علاوه بر این، استفاده از راهکار Veritas Alta قابلیت‌های پشتیبان‌گیری و بازیابی را برای بارهای کاری ابری گسترش می‌دهد. بنابراین، مدیریت حجم زیاد داده‌ها در پلتفرم‌های ابری با بالاترین سرعت صورت می‌پذیرد.

    افزون بر این، سرویس Veritas Alta™ Recovery Vault فضای ذخیره‌سازی ابری امن و غیرقابل‌تغییر ایجاد می‌کند. از این رو، سازمان‌ها به‌راحتی از نفوذ باج‌افزارها جلوگیری می‌نمایند.

    عملیات خودکار

    حفاظت از داده ها مقرون به صرفه تر و پایدارتر را ارائه دهید.

    cloud

    بهینه سازی Hybrid Cloud

    مدیریت و حذف پیچیدگی‌های محیط‌های هیبرید چند ابری.

    security

    مقاوم در برابر حملات سایبری

    بازیابی اطلاعات حیاتی کسب و کار شما ، با دفاعات سایبری فعال

    رفع شکاف‌های سایبری با بهترین راهکار پشتیبان‌گیری NetBackup

    شناسایی و رفع نقاط ضعف امنیتی برای افزایش مقاومت شبکه در برابر تهدیدات ضروری است. در واقع، استفاده از بهترین راهکار پشتیبان‌گیری NetBackup از داده‌های حساس شما با یک رویکرد پلتفرم یکپارچه محافظت می‌کند.

    این سامانه فراتر از یک ابزار پشتیبان‌گیری ساده عمل می‌کند. در نتیجه، ساختاری پیشگیرانه و چندلایه را برای مقابله با باج‌افزارها ارائه می‌دهد.

    رمزنگاری فوق‌پیشرفته در انتقال و ذخیره‌سازی داده‌ها

    علاوه بر این، نرم‌افزار NetBackup امنیت اطلاعات را در حالت سکون و انتقال تضمین می‌سازد. بنابراین، داده‌ها هنگام جابه‌جایی بین سیستم‌ها با الگوریتم‌های رمزنگاری قوی ایمن می‌شوند.

    حتی در صورت وقوع نقض امنیتی، هکرها به اطلاعات محرمانه دسترسی پیدا نمی‌کنند. از این رو، امنیت زیرساخت‌های سازمان به بالاترین حد ممکن می‌رسد.

    کنترل دسترسی و احراز هویت چند عاملی در بهترین راهکار پشتیبان‌گیری NetBackup

    پیاده‌سازی کنترل دسترسی مبتنی بر نقش (RBAC) در بهترین راهکار پشتیبان‌گیری NetBackup امنیت سطح داده‌ها را تضمین می‌کند. در واقع، این قابلیت مشخص می‌سازد که هر کاربر به چه بخش‌هایی از سامانه دسترسی داشته باشد.

    به همین دلیل، دسترسی‌های غیرمجاز در سطح مدیریت شبکه کاملاً محدود می‌شوند. در نتیجه، خطر تغییرات ناخواسته یا حذف اطلاعات به حداقل می‌رسد.

    افزایش ایمنی حساب‌ها با احراز هویت چندعاملی (MFA) در NetBackup

    علاوه بر این، ترکیب RBAC با احراز هویت چند عاملی (MFA) یک لایه دفاعی بسیار محکم ایجاد می‌نماید. بنابراین، هویت دقیق کاربران پیش از ورود به سیستم به‌طور کامل بررسی می‌گردد.

    این دو فناوری در کنار هم از دسترسی هکرها به تنظیمات بکاپ‌گیری جلوگیری می‌کنند. از این رو، سازمان‌ها با اطمینان کامل امنیت اطلاعات خود را برقرار می‌سازند.

    ایجاد ذخیره‌سازی غیرقابل‌تغییر با بهترین راهکار پشتیبان‌گیری NetBackup

    ویژگی ذخیره‌سازی غیرقابل‌تغییر مستقل از سخت‌افزار (Storage-Agnostic Immutability) امنیت داده‌ها را تضمین می‌کند. در واقع، بهره‌گیری از بهترین راهکار پشتیبان‌گیری NetBackup مانع دستکاری یا حذف ناخواسته اطلاعات می‌شود.

    این ویژگی فارغ از نوع سیستم ذخیره‌سازی (هارد دیسک یا حافظه فلش) عمل می‌کند. در نتیجه، فایل‌های پشتیبان در برابر حملات مخرب باج‌افزارها کاملاً مصون می‌مانند.

    کنترل دسترسی پیشرفته و احراز هویت چند عاملی در NetBackup

    علاوه بر این، کنترل دسترسی مبتنی بر نقش (RBAC) سطح دسترسی مجاز کاربران را دقیقاً مشخص می‌سازد. بنابراین، تنها افراد احرازهویت‌شده می‌توانند به بخش‌های حساس اطلاعات دسترسی داشته باشند.

    احراز هویت چند عاملی (MFA) نیز یک لایه امنیتی مکمل پیش از ورود کاربران اضافه می‌کند. از این رو، هویت واقعی افراد قبل از اعطای دسترسی به‌طور کامل تأیید می‌گردد.

    رمزنگاری با درجه نظامی در بهترین راهکار پشتیبان‌گیری NetBackup

    نرم‌افزار NetBackup محافظت از داده‌ها را هنگام انتقال و در حالت سکون تضمین می‌نماید. در واقع، این سامانه با الگوریتم‌های رمزنگاری فوق‌پیشرفته از بروز نقض امنیتی جلوگیری می‌کند.

    به همین دلیل، داده‌ها در مسیر جابه‌جایی بین سیستم‌ها کاملاً ایمن باقی می‌مانند. در نتیجه، مهاجمان و هکرها حتی در صورت دسترسی فیزیکی به اطلاعات، امکان سوءاستفاده نخواهند داشت.

    شناسایی پیشرفته تهدیدات با بهترین راهکار پشتیبان‌گیری NetBackup

    استفاده از بهترین راهکار پشتیبان‌گیری NetBackup پوشش امنیتی کاملی را ارائه می‌دهد. در واقع، این پلتفرم تهدیدات را در تمامی سطوح زیرساخت، از لبه و هسته شبکه تا فضاهای ابری، شناسایی و خنثی می‌سازد.

    به همین دلیل، تمام بخش‌های شبکه سازمان در برابر مخاطرات ایمن می‌مانند. در نتیجه، ریسک نفوذ و از دست رفتن داده‌ها به حداقل ممکن می‌رسد.

    ایجاد دید کامل بر زیرساخت و پایش هوشمند داده‌ها در NetBackup

    علاوه بر این، نرم‌افزار NetBackup قابلیت دید کامل بر تمام زیرساخت و داده‌ها را فراهم می‌کند. بنابراین، فعالیت‌های مشکوک یا غیرمجاز به‌صورت مداوم و لحظه‌ای رصد می‌شوند.

    همچنین، هوش مصنوعی به‌کاررفته در سیستم، ناهنجاری‌ها و الگوهای ترافیکی غیرعادی را تشخیص می‌دهد. از این رو، حملات سایبری پیش از وقوع خسارت شناسایی می‌گردند.

    اسکن خودکار بدافزارها و تضمین سلامت پشتیبان‌ها

    افزون بر این، فناوری اسکن خودکار بدافزار در بهترین راهکار پشتیبان‌گیری NetBackup به‌طور پیوسته فعال است. بنابراین، نرم‌افزارهای مخرب پیش از آسیب زدن به فایل‌ها پاک‌سازی می‌شوند.

    این فرآیند هوشمند سلامت کامل نسخه‌های پشتیبان را تضمین می‌نماید. از این رو، بازیابی اطلاعات همیشه با موفقیت و در کوتاه‌ترین زمان انجام می‌پذیرد.

    بازیابی هوشمند و خودکار داده‌ها با بهترین راهکار پشتیبان‌گیری NetBackup

    استفاده از بهترین راهکار پشتیبان‌گیری NetBackup فرآیند بازیابی اطلاعات را در مقیاس‌های بسیار بزرگ هماهنگ و خودکار می‌سازد. در واقع، این ویژگی زمان توقف سیستم‌ها را به حداقل ممکن می‌رساند.

    به همین دلیل، خطای انسانی در زمان بروز حوادث ناگهانی کاملاً حذف می‌شود. در نتیجه، کلیه سرویس‌های حیاتی سازمان با بالاترین سرعت به حالت عادی بازمی‌گردند.

    شناسایی آخرین نسخه‌های پشتیبان سالم و بدون بدافزار

    علاوه بر این، نرم‌افزار NetBackup امکان شناسایی دقیق آخرین نسخه‌های سالم و بدون آلودگی را فراهم می‌کند. بنابراین، مدیران شبکه از بازیابی فایل‌های پاک و ایمن اطمینان کامل خواهند داشت.

    این سامانه مانع از جایگزینی داده‌های آلوده پس از حملات سایبری می‌شود. از این رو، سلامت و یکپارچگی اطلاعات سازمان به‌طور کامل حفظ می‌گردد.

    بازیابی تمیز و بدون نیاز به پرداخت باج (Zero-Ransom)

    افزون بر این، فناوری Zero-Ransom در بهترین راهکار پشتیبان‌گیری NetBackup امکان بازیابی تمیز اطلاعات را مهیا می‌سازد. بنابراین، سازمان‌ها بدون پرداخت هیچ‌گونه باجی به مجرمان سایبری، داده‌های خود را بازمی‌گردانند.

    این رویکرد پیشرفته ایمنی کامل زیرساخت‌ها را پس از نفوذ تضمین می‌نماید. از این رو، تداوم کسب‌وکار در سخت‌ترین شرایط عملیاتی برقرار می‌ماند.

    پشتیبانی بومی از Kubernetes در بهترین راهکار پشتیبان‌گیری NetBackup

    مدیریت برنامه‌های کاربردی در محیط‌های چندگانه با بهترین راهکار پشتیبان‌گیری NetBackup بسیار ساده‌تر می‌شود. در واقع، این پلتفرم با پشتیبانی بومی از Kubernetes جابه‌جایی اطلاعات و برنامه‌ها را هموار می‌سازد.

    این ویژگی هزینه‌های زیرساخت ابری را به‌شدت کاهش می‌دهد. در نتیجه، سازمان‌ها از منابع خود با بالاترین بازدهی استفاده می‌نمایند.

    بهبود عملکرد و ارتقای امنیت بارهای کاری Kubernetes

    علاوه بر این، پشتیبانی یکپارچه NetBackup عملکرد برنامه‌های کاربردی را به شکل چشمگیری ارتقا می‌دهد. بنابراین، امنیت داده‌های حیاتی در تمام مراحل پردازش حفظ می‌گردد.

    رویکرد یکپارچه این سامانه مدیریت پشتیبان‌گیری و بازیابی کانتینرها را ساده می‌سازد. از این رو، پیاده‌سازی استراتژی‌های ابر توزیع‌شده با سهولت کامل انجام می‌پذیرد.

    پیاده‌سازی استراتژی ابر توزیع‌شده با بهترین راهکار پشتیبان‌گیری NetBackup

    مدیریت منابع محاسباتی، ذخیره‌سازی و شبکه در ابرهای عمومی، خصوصی و لبه با بهترین راهکار پشتیبان‌گیری NetBackup بسیار کارآمدتر می‌شود. در واقع، این پلتفرم کنترل متمرکز زیرساخت‌های توزیع‌شده را به‌راحتی امکان‌پذیر می‌سازد.

    به همین دلیل، پیچیدگی‌های مربوط به مدیریت چند محیط ابری به‌طور کامل برطرف می‌گردند. در نتیجه، سازمان‌ها از بالاترین سطح چابکی عملیاتی در انتقال داده‌ها بهره‌مند می‌شوند.

    مزایای بهینه‌سازی منابع در معماری ابر توزیع‌شده

    علاوه بر این، به‌کارگیری استراتژی ابر توزیع‌شده انعطاف‌پذیری سیستم را در مواجهه با بارهای کاری مختلف افزایش می‌دهد. بنابراین، خطر توقف سرویس‌ها در زمان بروز اختلالات منطقه‌ای به صفر می‌رسد.

    این رویکرد مدرن حفاظت یکپارچه از اطلاعات را در تمام گره‌های شبکه تضمین می‌کند. از این رو، امنیت و پایداری داده‌ها در سراسر محیط‌های پردازشی کاملاً حفظ می‌گردد.

    پشتیبانی یکپارچه از Kubernetes در بهترین راهکار پشتیبان‌گیری NetBackup

    بهره‌گیری از بهترین راهکار پشتیبان‌گیری NetBackup سازگاری کامل را با انواع پلتفرم‌های Kubernetes فراهم می‌سازد. در واقع، این پلتفرم مدیریت کانتینرها را در تمامی زیرساخت‌های مبتنی بر کوبرنتیز به شکل چشمگیری آسان می‌کند.

    به همین دلیل، تیم‌های فنی بدون دغدغه‌های مربوط به ناسازگاری ابزارها به فعالیت خود ادامه می‌دهند. در نتیجه، فرایند پشتیبان‌گیری از بارهای کاری کانتینری با بالاترین یکپارچگی انجام می‌پذیرد.

    مزایای سازگاری کامل با پلتفرم‌های مختلف کوبرنتیز

    علاوه بر این، پشتیبانی یکپارچه NetBackup انعطاف‌پذیری بالایی را در توسعه برنامه‌های کاربردی ارائه می‌دهد. بنابراین، حفاظت از داده‌های حیاتی در تمام محیط‌های توسعه و عملیاتی تضمین می‌شود.

    این سامانه قابلیت بازیابی سریع اطلاعات را در محیط‌های کانتینری توزیع‌شده مهیا می‌سازد. از این رو، تداوم فعالیت‌های تجاری سازمان در برابر بروز هرگونه اختلال کاملاً حفظ می‌گردد.

    پشتیبان‌گیری خوشه Kubernetes با بهترین راهکار پشتیبان‌گیری NetBackup

    بهره‌گیری از بهترین راهکار پشتیبان‌گیری NetBackup پشتیبان‌گیری سازگار با برنامه (Application-Consistent) را در خوشه‌های Kubernetes ممکن می‌سازد. در واقع، این سامانه داده‌ها را دقیقاً در یک وضعیت مشخص و پایدار ذخیره می‌کند.

    به همین دلیل، تمام تراکنش‌های فعال پیش از بکاپ‌گیری به‌طور کامل پایان می‌یابند. در نتیجه، فرآیند بازیابی اطلاعات بسیار سریع‌تر و قابل اعتمادتر انجام می‌پذیرد.

    کاهش حجم و حذف داده‌های تکراری با فناوری Deduplication

    علاوه بر این، قابلیت تکثیر داده‌ها (Deduplication) فایل‌ها و بلاک‌های تکراری را به‌سرعت شناسایی و حذف می‌نماید. بنابراین، فضای ذخیره‌سازی مورد نیاز برای بکاپ‌ها به‌شدت کاهش می‌یابد.

    فناوری تکثیر تصاویر (Image Duplication) نیز از کپی‌برداری تکراری از ایمیج‌های کانتینر جلوگیری می‌سازد. از این رو، سیستم تنها به نسخه اصلی اشاره می‌کند و صرفه‌جویی بالایی در منابع ایجاد می‌گردد.

    مدیریت خودکار چرخه عمر داده‌ها با خط‌مشی‌های SLP در NetBackup

    استفاده از خط‌مشی‌های چرخه عمر سرویس (SLP) تعاریف خودکاری را برای انتقال داده‌ها ارائه می‌دهد. در واقع، نرم‌افزار NetBackup نسخه‌های قدیمی‌تر را به فضاهای کم‌هزینه‌تر مانند نوار (Tape) منتقل می‌سازد.

    به همین دلیل، هزینه‌های عملیاتی نگهداری داده‌ها در طولانی‌مدت به حداقل می‌رسد. در نتیجه، مدیریت منابع ذخیره‌سازی با بالاترین هوشمندی صورت می‌پذیرد.

    بازیابی سریع با قابلیت تکثیر خودکار تصویر (Auto Image Replication)

    علاوه بر این، ویژگی تکثیر خودکار تصویر (AIR) ایمیج‌های کانتینر را به چندین فضای ذخیره‌سازی کپی می‌نماید. بنابراین، در صورت بروز خرابی در سایت اصلی، بازیابی اطلاعات به‌سرعت انجام می‌شود.

    ترکیب همزمان این قابلیت‌ها در بهترین راهکار پشتیبان‌گیری NetBackup راندمان سیستم را ارتقا می‌دهد. از این رو، حفاظت از خوشه‌های کوبرنتیز با بهینه‌ترین حالت ممکن شکل می‌گیرد.

    ساده‌سازی و خودکارسازی عملیات با بهترین راهکار پشتیبان‌گیری NetBackup

    استفاده از بهترین راهکار پشتیبان‌گیری NetBackup فرایندهای پشتیبان‌گیری سازمانی را کاملاً ساده و کارآمد می‌سازد. در واقع، این پلتفرم با خودکارسازی عملیات، نیاز به نظارت دستی و مداوم را از بین می‌برد.

    به همین دلیل، هزینه‌های جاری و عملیاتی سازمان به شکل چشمگیری کاهش پیدا می‌کند. در نتیجه، تیم‌های IT وقت خود را صرف پروژه‌های توسعه‌ای و کلیدی می‌نمایند.

    تضمین حفاظت مداوم و بهینه‌سازی داده‌ها در هنگام بازیابی

    علاوه بر این، نرم‌افزار NetBackup حفاظت همیشگی از داده‌ها را در برابر تمامی تهدیدات تضمین می‌کند. بنابراین، اطلاعات حیاتی سازمان در هر لحظه زیر پوشش امنیتی کامل قرار دارند.

    قابلیت بهینه‌سازی داده‌ها در زمان بازیابی، سرعت بازگردانی فایل‌ها را فوق‌العاده افزایش می‌دهد. از این رو، تداوم فعالیت‌های تجاری با کمترین وقفه عملیاتی همراه می‌شود.

    مدیریت کارآمدتر منابع و کاهش هزینه‌های زیرساخت

    به‌کارگیری این سامانه نیاز به زیرساخت‌های پیچیده و پرهزینه را کاملاً مرتفع می‌سازد. در واقع، مدیریت هوشمند منابع باعث بهره‌وری حداکثری از سخت‌افزارهای موجود می‌گردد.

    خودکارسازی فرایندها در بهترین راهکار پشتیبان‌گیری NetBackup خطاهای انسانی را کاهش می‌دهد. در نتیجه، سازمان‌ها با صرف هزینه کمتر، بالاترین سطح پایداری و امنیت را تجربه می‌کنند.

    netbackup

    پشتیبان‌گیری و بازیابی فاجعه خودکار در مقیاس وسیع با بهترین راهکار پشتیبان‌گیری NetBackup

    بهره‌گیری از بهترین راهکار پشتیبان‌گیری NetBackup فرآیند پشتیبان‌گیری و بازیابی فاجعه (Disaster Recovery) را کاملاً هماهنگ و خودکار می‌سازد. در واقع، این پلتفرم از زیرساخت‌های ابری متنوع از جمله AWS، Microsoft Azure و Google Cloud Platform به طور کامل پشتیبانی می‌کند.

    به همین دلیل، مدیریت داده‌ها در ابرهای عمومی مختلف بدون پیچیدگی انجام می‌گیرد. در نتیجه، سازمان‌ها از بالاترین سطح انعطاف‌پذیری در بازیابی اطلاعات بهره‌مند می‌شوند.

    حفاظت جامع از فایل‌های غیرساختاریافته و ماشین‌های مجازی

    علاوه بر این، نرم‌افزار NetBackup قابلیت بکاپ‌گیری از فایل‌های غیرساختاریافته ویندوز و لینوکس را فراهم می‌سازد. بنابراین، حجم زیادی از اطلاعات متظاهر در قالب فایل‌ها و ماشین‌های مجازی (VMs) تحت پوشش امنیتی قرار می‌گیرند.

    خودکارسازی این فرآیندها دخالت‌های دستی را به حداقل ممکن می‌رساند. از این رو، در صورت بروز هرگونه حادثه ناگهانی، بازیابی جامع داده‌ها در ابعاد وسیع و با بالاترین سرعت صورت می‌پذیرد.

    کاهش هزینه‌ها با حذف تکراری سراسری و سرتاسری در بهترین راهکار پشتیبان‌گیری NetBackup

    بهره‌گیری از بهترین راهکار پشتیبان‌گیری NetBackup قابلیت حذف تکراری سراسری و سرتاسری (Global, End-to-End Deduplication) را فراهم می‌سازد. در واقع، این سامانه تمامی داده‌های موجود در سیستم را پایش می‌کند تا نسخه‌های تکراری به‌طور کامل حذف شوند.

    این فرآیند هوشمند از ابتدای گرفتن بکاپ تا مرحله بازیابی اجرا می‌گردد. در نتیجه، فضای ذخیره‌سازی مورد نیاز به‌شدت کاهش یافته و هزینه‌های زیرساختی سازمان به حداقل می‌رسد.

    حداکثرسازی بهره‌وری ذخیره‌سازی و ارتقای کارایی شبکه

    علاوه بر این، حذف داده‌های تکراری باعث استفاده بهینه از فضای ذخیره‌سازی موجود می‌شود. بنابراین، پهنای باند شبکه هنگام انتقال نسخه‌های پشتیبان کمتر اشغال می‌گردد.

    این ویژگی سرعت عملیات پشتیبان‌گیری و بازیابی را فوق‌العاده افزایش می‌دهد. از این رو، سازمان‌ها با صرف هزینه کمتر، از بالاترین سطح کارایی در مدیریت داده‌های خود بهره‌مند می‌شوند.

    مدیریت سطوح خدمات مختلف برای برنامه‌های چندلایه با بهترین راهکار پشتیبان‌گیری NetBackup

    بهره‌گیری از بهترین راهکار پشتیبان‌گیری NetBackup امکان اختصاص سطوح خدمات مختلف (Service Levels) را برای برنامه‌های کاربردی پیچیده فراهم می‌سازد. در واقع، نرم‌افزارهای چندلایه از بخش‌های مختلفی نظیر پایگاه‌داده، لایه منطقی و لایه نمایش تشکیل می‌شوند.

    هر یک از این بخش‌ها نیازهای متفاوتی در زمینه عملکرد، هزینه و در دسترس‌پذیری دارند. در نتیجه، تخصیص سطح خدمات مناسب برای هر لایه، کارایی کلی سیستم را به شکل چشمگیری افزایش می‌دهد.

    بهینه‌سازی هزینه‌ها و عملکرد در برنامه‌های کاربردی پیچیده

    علاوه بر این، شما می‌توانید برای لایه پایگاه‌داده که به سرعت بالایی نیاز دارد، سطح خدمات پیشرفته‌تری را تنظیم کنید. بنابراین، لایه‌های کم‌اهمیت‌تر با هزینه‌ای مناسب‌تر تحت پوشش پشتیبان‌گیری قرار می‌گیرند.

    این رویکرد هوشمندانه هزینه‌های ذخیره‌سازی و مدیریت اطلاعات را به‌شدت کاهش می‌دهد. از این رو، سازمان‌ها بدون صرف هزینه‌های اضافی، پایداری و قابلیت اطمینان برنامه‌های حیاتی خود را تضمین می‌نمایند.

    پایش و رعایت سختگیرانه‌ترین SLAها با بهترین راهکار پشتیبان‌گیری NetBackup

    نظارت مستمر بر عملکرد سیستم با بهترین راهکار پشتیبان‌گیری NetBackup پاسخگویی به سختگیرانه‌ترین توافق‌نامه‌های سطح خدمات (SLA) را تضمین می‌کند. در واقع، این سامانه الزامات دقیق مربوط به زمان بازیابی (RTO) و میزان داده ازدست‌رفته (RPO) را کاملاً برآورده می‌سازد.

    گزارش‌های حسابرسی دقیق، جزئیات کامل انطباق با شاخص‌ها را شفاف می‌سازند. در نتیجه، مدیران شبکه نقاط ضعف احتمالی را پیش از بروز بحران شناسایی و برطرف می‌نمایند.

    تمرین‌های بازیابی بدون وقفه و اطمینان از آمادگی کامل

    علاوه بر این، نرم‌افزار NetBackup امکان اجرای تمرین‌های بازیابی بدون ایجاد اختلال در برنامه‌های فعال را فراهم می‌آورد. بنابراین، فرآیند بازیابی اطلاعات بدون متوقف ساختن سرویس‌های سازمان به دقت ارزیابی می‌شود.

    تست‌های دوره‌ای و بدون وقفه شایستگی کارکرد سیستم را در شرایط واقعی نشان می‌دهند. از این رو، تداوم کسب‌وکار در سخت‌ترین سناریوهای بحرانی با اطمینان کامل حفظ می‌گردد.

    راه درست برای مدیریت IT این است که دید کامل و 100٪ دقیق داشته باشید

    برای تهیه این محصول با واحد فروش ارتباط بگیرید

    مشتریان ما چه می گویند

    مقالات مستر لایسنس

    در لینکدین ما را دنبال کنید

small_c_popup.png

استعلام قیمت

لطفا درخواست لایسنس مورد نیاز خود را با تکمیل فرم انجام دهید.

small_c_popup.png

مشاوره تخصصی

برای شروع امروز با یک متخصص صحبت کنید!