NetFlow Optimizer
در دنیای امروزی که امنیت و بهرهوری شبکه، دو اولویت حیاتی برای هر سازمان هستند، دسترسی به یک ابزار هوشمند برای تحلیل دقیق ترافیک، دیگر یک انتخاب نیست بلکه یک ضرورت است.
NetFlow Optimizer یکی از ابزارهای پیشرفته برای تبدیل دادههای حجیم Flow به اطلاعات قابل اقدام است. این نرمافزار با هوشمندسازی تحلیل شبکه، به تیمهای IT کمک میکند تا از میان انبوهی از دادههای خام، دید عمیق و قابل استفاده به دست آورند.
شما میتوانید لایسنس کرکی مربوط به جستجو و بررسی داده ها NetFlow Optimizer را از مسترلایسنس تهیه کنید.
NetFlow Optimizer چیست؟
NetFlow Optimizer یک موتور پردازش جریان داده (Flow) در زمان واقعی است که با پالایش، فشردهسازی و طبقهبندی دادههای Flow از منابع مختلف، اطلاعاتی هدفمند برای سیستمهای تحلیلگر و SIEMها تولید میکند. برخلاف ابزارهای سنتی که حجم عظیمی از دادههای غیرضروری را به سیستم منتقل میکنند، این نرمافزار تنها دادههای ارزشمند و فیلترشده را منتقل مینماید.
با NetFlow Optimizer میتوانید جریانهای داده را بهینهسازی و غنی کرده و عملکرد شبکه خود را بهآسانی تحلیل کنید.
NetFlow Optimizer به شما این امکان را میدهد تا حجم گستردهای از دادههای NetFlow، IPFIX، sFlow، لاگهای جریان Cloud VPC و موارد مشابه را پردازش کنید. این پلتفرم دادهها را بهینهسازی و در زمان واقعی غنیسازی میکند تا اطمینان یابید که اطلاعات موردنیاز را در مکانهای تعیینشده و قالبهای مناسب دریافت میکنید.
قابلیت های کلیدی NetFlow Optimizer

تجمیع و فیلتر هوشمند Flowها
کاهش بار بر روی سیستمهای SIEM و NMS
تشخیص سریع تهدیدات امنیتی
پشتیبانی از پروتکلهای مختلف (NetFlow, sFlow, IPFIX, JFlow)
یکپارچگی کامل با Splunk، QRadar، LogRhythm و…
تعریف هشدارهای دقیق بر اساس سیاستهای امنیتی سازمان
بهینهساز ترافیک شبکه NetFlow
با NetFlow Optimizer میتوانید جریانهای داده را بهینهسازی و غنی کرده و عملکرد شبکه خود را بهآسانی تحلیل کنید.
NetFlow Optimizer به شما این امکان را میدهد تا حجم گستردهای از دادههای NetFlow، IPFIX، sFlow، لاگهای جریان Cloud VPC و موارد مشابه را پردازش کنید. این پلتفرم دادهها را بهینهسازی و در زمان واقعی غنیسازی میکند تا اطمینان یابید که اطلاعات موردنیاز را در مکانهای تعیینشده و قالبهای مناسب دریافت میکنید.
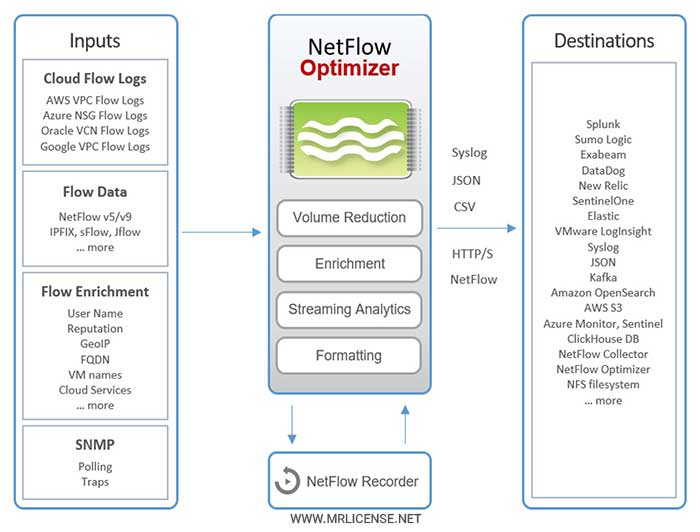
مزایای کاهش حجم دادههای در جریان
کاهش حجم دادههای در جریان مانند NetFlow در سامانههای نظارت بر شبکه از اهمیت بالایی برخوردار است. این اقدام به دلایلی همچون کاهش بار سیستم، صرفهجویی در فضای ذخیرهسازی، و بهبود کارایی تحلیلها صورت میگیرد. در ادامه، هر یک از روشهای کاهش حجم داده بهتفصیل بررسی خواهد شد.
حذف دادههای تکراری (Deduplication):
در صورتی که یک جریان شبکهای توسط چندین دستگاه گزارش شود، تنها یک نسخه از آن در سیستم ذخیره میشود. این روش از تکرار اطلاعات جلوگیری کرده و به طور قابل توجهی حجم دادهها را کاهش میدهد.
تجمیع دادهها (Consolidation):
جریانهای مشابهی که در یک بازه زمانی مشخص بین دو دستگاه تبادل میشوند، به یک جریان واحد تبدیل میگردند. این فرایند از طریق جمعبندی اطلاعات مرتبط با این جریانها انجام میشود و علاوه بر کاهش حجم دادهها، به تحلیلهای جامعتر نظیر شناسایی الگوهای ترافیکی کمک میکند. استفاده از این روش میتواند حجم دادهها را تا 80 درصد کاهش دهد.
فیلتر کردن جریانهای برتر (Top Traffic Filtering):
با تمرکز بر جریانهای کلیدی و پیکربندی سیستم برای ذخیرهسازی تعداد مشخصی از جریانهای مهم (به عنوان مثال N جریان برتر)، میتوان حجم دادهها را به میزان قابل توجهی کاهش داد. این روش با حذف جریانهای کماهمیت، ضمن کاهش حجم دادهها، دقت تحلیلها را تا 99 درصد حفظ میکند. در بسیاری از موارد، این روش قادر است حجم دادهها را تا 95 درصد یا بیشتر کاهش دهد. به عنوان نمونه، اگر N برابر با 1000 در نظر گرفته شود، تنها 1000 جریان با بیشترین حجم در سیستم ذخیره میشوند.
افزایش اطلاعات جریان داده
افزودن اطلاعات تکمیلی به رکوردهای NetFlow
- نامهای DNS و نام ماشینهای مجازی
- هویت کاربران
- نام نمونههای ابری، خدمات، و مناطق جغرافیایی
- دادههای حاصل از نظرسنجیهای SNMP
- موقعیت جغرافیایی بر اساس کشور یا شهر
- ایجاد لیستهای تهدیدات و تشخیص زودهنگام تهدیدات
ترکیب رکوردهای جریان برای مکالمات کلاینت-سرور
ترکیب رکوردهای جریان مربوط به مکالمات خاص بین کلاینت و سرور
- گزارش وضعیت مکالمات شبکه شامل شروع، ادامه و پایان ارتباطها : ارائه اطلاعات دقیق درباره زمانبندی شروع، ادامه، پایان و مدتزمان هر مکالمه شبکهای
- استفاده از یادگیری ماشین برای ارتقای امنیت و پایداری شبکه: شناسایی حملات DDoS با بهرهگیری از تکنیکهای یادگیری ماشین پیشبینی مشکلات احتمالی و خرابیهای شبکه برای پیشگیری و بهبود عملکرد سیستم
نظارت بر لاگهای جریان ابری
ویژگیهای پیشرفته برای پردازش و غنیسازی لاگهای جریان در محیطهای ابری
AWS
- قابلیت خواندن لاگهای جریان VPC از منابع مختلف مانند Kinesis ، CloudWatch، یا S3
- پشتیبانی از چندین حساب AWS ، VPC، و مناطق مختلف با استفاده از یک نمونه EC2 NFO
- غنیسازی رکوردهای جریان با افزودن اطلاعاتی مانند نام VPC ، نام نمونه EC2 ، نام DNS و منطقه AWS
Azure
- امکان خواندن لاگهای جریان (NSG (Network Security Group
- پشتیبانی از چندین حساب ذخیرهسازی Azure
- دسترسی به لاگهای جریان NSG از طریق اصل سرویس یا هویت مدیریتشده اختصاصیافته به سیستم
- غنیسازی رکوردهای جریان NSG با افزودن جزئیاتی مانند نام شبکه مجازی، نام ماشین مجازی، نام DNS و منطقه Azure
قابلیتها و پایش لاگها در Google Cloud Platform (GCP)
- قابلیت خواندن لاگهای جریان VPC در Google Cloud Platform
- پشتیبانی از چندین حساب سرویس GCP و پروژه
جزئیات غنیسازی رکوردهای جریان VPC
- افزودن نام شبکه VPC
- افزودن نام زیرشبکه
- افزودن نام نمونه (Instance Name)
- افزودن نام DNS
- مشخصکردن منطقه GCP (GCP Zone)
این ویژگیها امکان تحلیل دقیقتر و مدیریت بهتر جریانهای داده در محیطهای چندابری را فراهم میکند.
نظارت بر سلامت دستگاههای شبکه
شناسایی و تحلیل عملکرد شبکه با استفاده از روشهای پیشرفته
شناسایی میزبانها و دستگاههای شبکه با بیشترین ریستهای TCP: تشخیص دستگاهها یا میزبانهایی که بیشترین تعداد ریستهای TCP را تجربه کردهاند، به منظور شناسایی مشکلات احتمالی ارتباطی.
تشخیص فشار بیشازحد بر سیستم یا شبکه: شناسایی موقعیتهایی که نشاندهنده وجود فشار غیرعادی یا ترافیک بالا در یک سیستم یا شبکه است.
جمعآوری دادههای دورهای با پروتکل SNMP: استفاده از پروتکل SNMP برای جمعآوری اطلاعات منظم از دستگاههای شبکه به منظور پایش عملکرد و شناسایی مشکلات بالقوه.
این روشها به بهبود کارایی و پایداری شبکه کمک کرده و امکان شناسایی زودهنگام مشکلات را فراهم میکنند.
توانایی دیدن و درک دقیق ترافیک شبکه با Flow Data
توانایی مشاهده و تحلیل ترافیک شبکه:
این ویژگی به شما امکان میدهد تا ترافیک شبکه را مشاهده و تحلیل کنید. با استفاده از دادههای در جریان شبکه از منابع مختلف همچون:
- لاگهای جریان VPC در AWS
- دستگاههای شبکه Palo Alto Networks
- دستگاههای امنیتی شبکه Cisco ASA
- دستگاههای تولیدکننده سیسکو (AVC (Application Visibility and Control هر صادرکنندهای که بر اساس پورتهای مقصد شناخته میشود
این اطلاعات به شما کمک میکنند تا به طور دقیقتر و جامعتر وضعیت شبکه خود را نظارت کرده و مشکلات را شناسایی کنید.
امنیت
شناسایی تهدیدات امنیتی و ردیابی منابع تهدید شناختهشده:
- شناسایی تهدیدات امنیتی موجود و پیگیری منابع تهدید شناختهشده فعلی به منظور مدیریت و پاسخگویی سریع.
- غنیسازی دادههای در جریان با اطلاعات موقعیت جغرافیایی و شهرت IP: با افزودن اطلاعات مربوط به شهرت و موقعیت جغرافیایی IP، دادههای در جریان شبکه غنیسازی میشود تا دید دقیقتری از تهدیدات احتمالی به دست آید.
- بررسی دقیق میزبانها: تحلیل دقیق برای شناسایی میزبانهایی که تحت تأثیر تهدیدات امنیتی قرار گرفتهاند.
این فرآیندها به شما کمک میکند تا تهدیدات امنیتی را سریعتر شناسایی کرده و به طور مؤثرتر آنها را مدیریت کنید.
دید کامل شبکه برای مشتریان
Splunk، Sumo Logic، Exabeam، Elastic و VMware
شناسایی و تحلیل تأثیرات شبکه بر عملکرد ماشینهای مجازی (VM)
- مشخص کردن دستگاهها و رابطهای فیزیکی: شناسایی دستگاهها و رابطهای فیزیکی که بر عملکرد ماشینهای مجازی (VM) تأثیر میگذارند و نمایش این اطلاعات در داشبورد Splunk.
- بازسازی مسیرهای ارتباطی: بازسازی و نمایش مسیرهای مکالمه بین ماشینهای مجازی (VM-to-VM) و ماشینهای مجازی به میزبان (VM-to-host) از طریق شبکه فیزیکی زیرساخت، برای تحلیل دقیقتر و شفافتر جریانهای شبکه.
این قابلیتها امکان نظارت جامعتر و بهینهسازی عملکرد شبکه و ماشینهای مجازی را فراهم میکنند.
عملکرد بینظیر
- قابلیت پردازش 1 میلیون جریان در ثانیه بدون افت
- قابلیت پردازش تا 350 هزار جریان در ثانیه با ادغام
کار با هر نوع داده جریان
قادر به پردازش هر پروتکل استاندارد جریان
- NetFlow v5/v9، Flexible NetFlow
- IPFIX با فیلدهای متغیر و سازمانی
- sFlow (هم رکوردهای داده و هم رکوردهای شمارنده)
- J-Flow، Citrix AppFlow، NetStream و غیره
کار با دادههای SNMP
- ارائه قابلیتهای نظرسنجی SNMP با انعطافپذیری بالا و امکان گسترش برای پوشش نیازهای مختلف شبکه
- امکان دریافت و مدیریت تلههای SNMP برای نظارت بر رخدادهای شبکه و پاسخگویی سریع به مشکلات.
ضبط کننده NetFlow
ضبط کننده NetFlow ابزاری است که به شما امکان میدهد ترافیک شبکه را در یک بازه زمانی مشخص ضبط کرده و برای تحلیلهای بعدی ذخیره کنید. این ابزار مانند یک دستگاه ضبط ویدیو عمل میکند که به جای تصویر، اطلاعات مربوط به جریانهای شبکه (Flows) را ضبط میکند.
این رکوردها را به صورت syslog یا JSON به SIEM خود ارسال کنید تا دید کاملی از ترافیک شبکه گذشته کسب کنید.
بهترین گزینه را برای نیازهای عملیاتی خود انتخاب کنید.
دانلود بروشور
برای آشنایی کامل با امکانات NetFlow Optimizer و بررسی جزئیات فنی و کاربردی محصول، بروشور رسمی ما را دریافت کنید.
راه درست برای مدیریت IT این است که دید کامل و 100٪ دقیق داشته باشید
برای تهیه این محصول با واحد فروش ارتباط بگیرید
مشتریان ما چه می گویند
مقالات ما رو دیدین؟
مجموعه کامل مقالات انگلیسی ترجمه شده از منابع معتبردر زمینه امنیت
در لینکدین ما را دنبال کنید