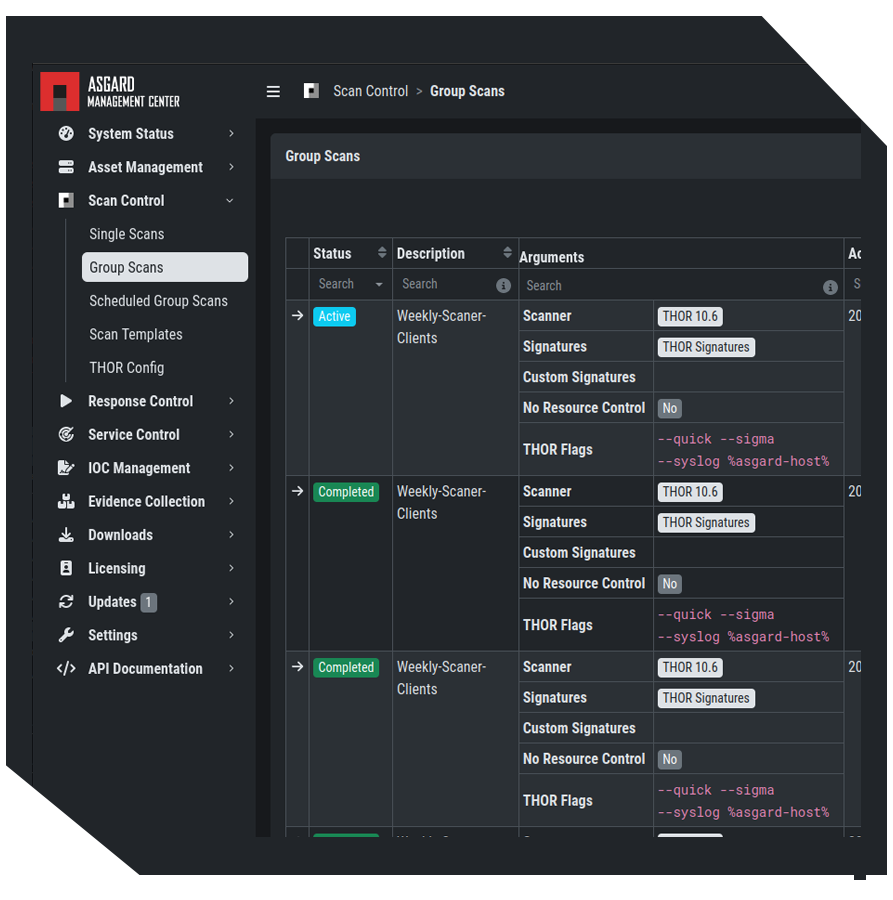
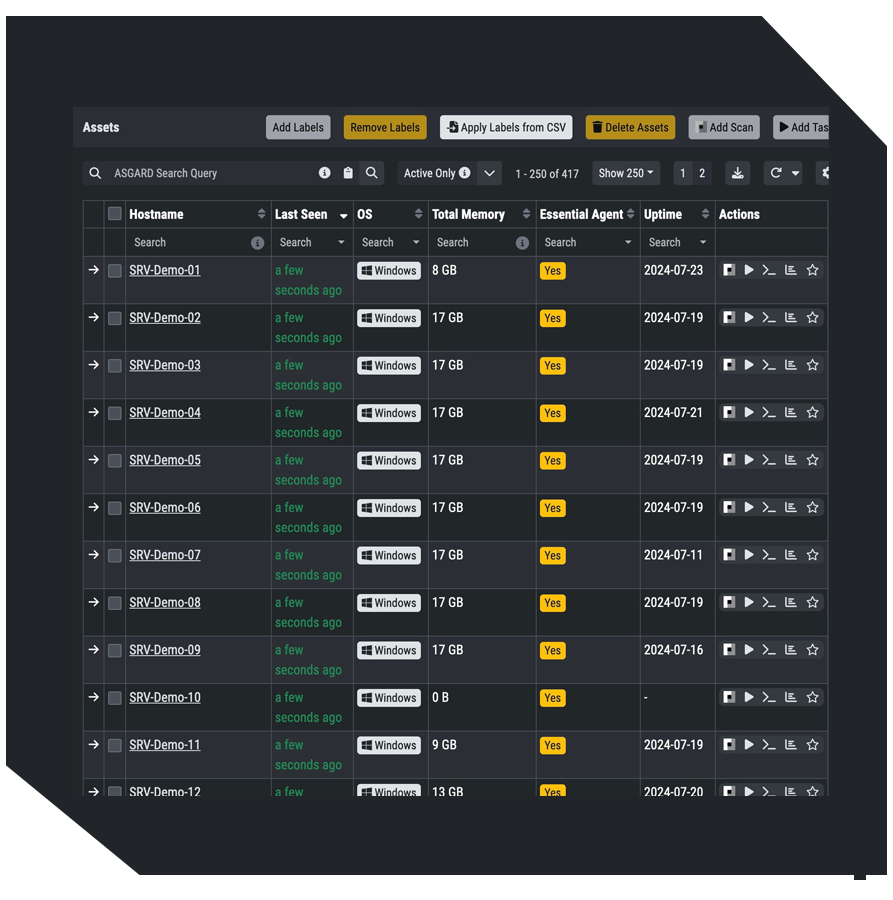
پلتفرم THOR ASGARD ابزاری نرمافزاری و قدرتمند برای مدیریت متمرکز و پاسخگویی سریع به حوادث امنیتی در سازمانها است. ساختار پیشرفته این سامانه به تیمهای SOC کمک میکند تا فرآیندهای کشف و مهار تهدیدات سایبری را با دقت بالایی به انجام برسانند.
شناسایی سریع حوادث: بهرهگیری از ابزارهای تشخیص اتوماتیک در THOR ASGARD امکان کشف خودکار یا دستی تهدیدات جدید را فراهم میسازد.
پاسخگویی سریع به تهدیدات: ابزارهای اتوماسیون موجود در این سیستم، گردش کارهای امنیتی را آسان کرده و میزان خسارات ناشی از حملات را کاهش میدهند.
بررسی عمیق حوادث: جمعآوری و تحلیل دقیق دادهها توسط سامانه THOR ASGARD به تحلیلگران کمک میکند تا منشأ اصلی بروز حادثه را کشف کنند.
ارتقای مستمر امنیت: اطلاعات به دست آمده از گزارشها جهت بهبود فرآیندهای دفاعی و جلوگیری از تکرار حملات سایبری استفاده میشود.
سامانه THOR ASGARD توانایی تنظیم، برنامهریزی و کنترل همزمان اسکنهای امنیتی را بر روی حداکثر ۲۵,۰۰۰ Endpoint در هر نمونه فراهم میکند. علاوه بر این، مرکز مدیریت THOR ASGARD به قابلیتهای پیشرفته مدیریت شاخصهای آلودگی (IOC) و توابع متعدد پاسخدهی به حوادث مجهز شده است.
شما میتوانید لایسنس کرکی مربوط به ارسال و دریافت ایمیل ASGARD MANEGEMENT CENTER را از مسترلایسنس تهیه کنید.
مرکز مدیریت ASGARD پلتفرم کاملی برای پاسخ به حادثه است. این پلتفرم نه تنها به شما امکان اجرای اسکنهای THOR در سطح سازمانی را میدهد، بلکه یک رابط کاربری آسان برای اجرای کتابهای بازی پیچیده پاسخ در تا یک میلیون نقطه پایانی – همه از یک کنسول واحد – را فراهم میکند.
ASGARD به عنوان یک دستگاه مجازی بر روی سرور مجازی عرضه میشود که برای کارکرد ایمن و پایدار طراحی شده است و دارای سیستم عاملهایی برای Microsoft Windows، Linux، AIX و macOS است.
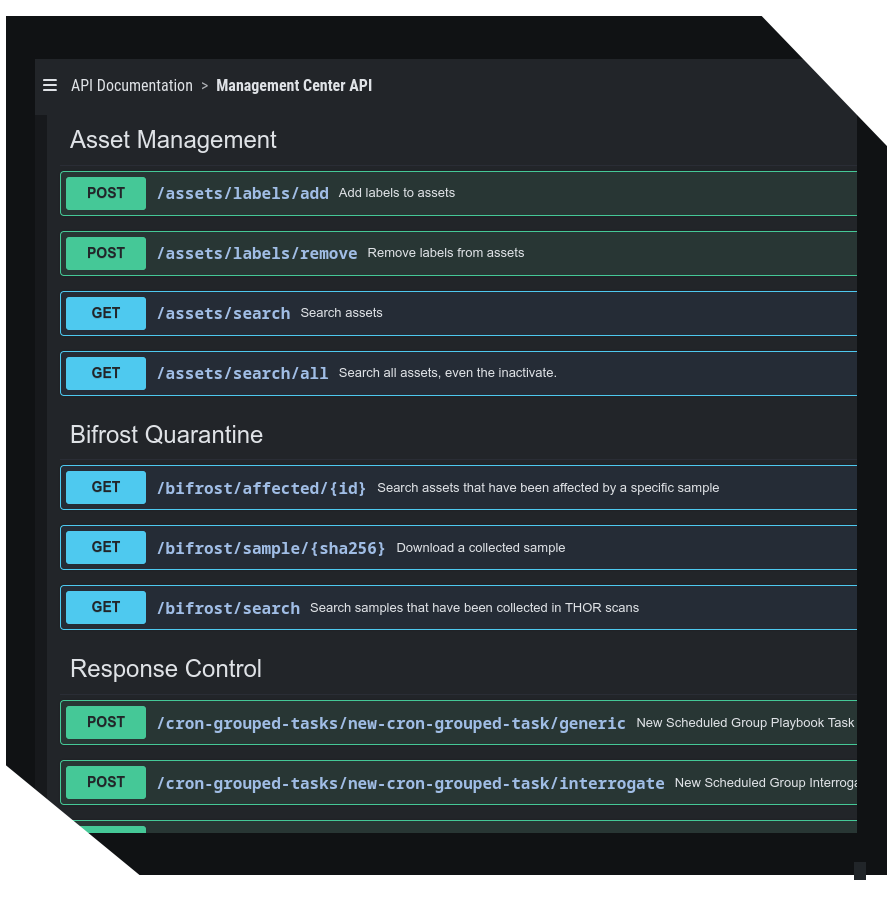
API غنی آن، امکان تعامل با چارچوبهای SOAR , Frameworks , sandboxes , سیستمهای آنتیویروس، سیستمهای SIEM، CMDBها، دستگاههای IPS – یا به عبارت دیگر: با هر دستگاه امنیتی که ممکن است داشته باشید ، را تسهیل میکند.
قابلیت مقیاسپذیری و مدیریت گسترده در THOR ASGARD
پلتفرم THOR ASGARD جهت پاسخگویی به نیازهای امنیتی شبکههای بزرگ سازمانی و زیرساختهای گسترده طراحی شده است. یک مرکز مدیریت استاندارد در این سامانه میتواند کنترل کامل تا ۲۵,۰۰۰ Endpoint را بهصورت متمرکز به دست بگیرد. این ویژگی امکان اجرای اسکنهای امنیتی و فرآیندهای پاسخدهی به حوادث را تنها با یک کلیک روی تمامی سیستمهای متصل فراهم میسازد.
برای سازمانهای بسار بزرگ یا ارائهدهندگان خدمات امنیتی، بهرهگیری از کنسول Master ASGARD امکان کنترل و هدایت چندین مرکز مدیریت مجزا را فراهم میکند. این معماری پیشرفته، امکان نظارت و مدیریت یکپارچه بر بیش از یک میلیون Endpoint را از طریق یک کنسول واحد میسر میسازد.
ساختار THOR ASGARD امکان پیادهسازی سرویس در قالب معماری چندکلاینتی را به کاملترین شکل ممکن پشتیبانی میکند. در این حالت، یک سامانه جامع میتواند بهطور همزمان توسط چندین سازمان، دپارتمان یا مشتری مجزا مورد استفاده قرار گیرد.
تخصیص اختصاصی: هر مرکز مدیریت THOR ASGARD بهصورت کاملاً مجزا و ایزوله به یک مشتری یا بخش خاص اختصاص مییابد.
اشتراکگذاری متمرکز: تمامی مراکز عملیاتی، کنترل اسکن و مدیریت سیاستهای امنیتی را از طریق سیستم Master ASGARD بهصورت متمرکز به اشتراک میگذارند.
کاهش هزینههای عملیاتی: مدیریت زیرساختهای متعدد بدون نیاز به تعریف کنسولهای جداگانه انجام شده و کارایی تیم SOC را ارتقا میدهد.
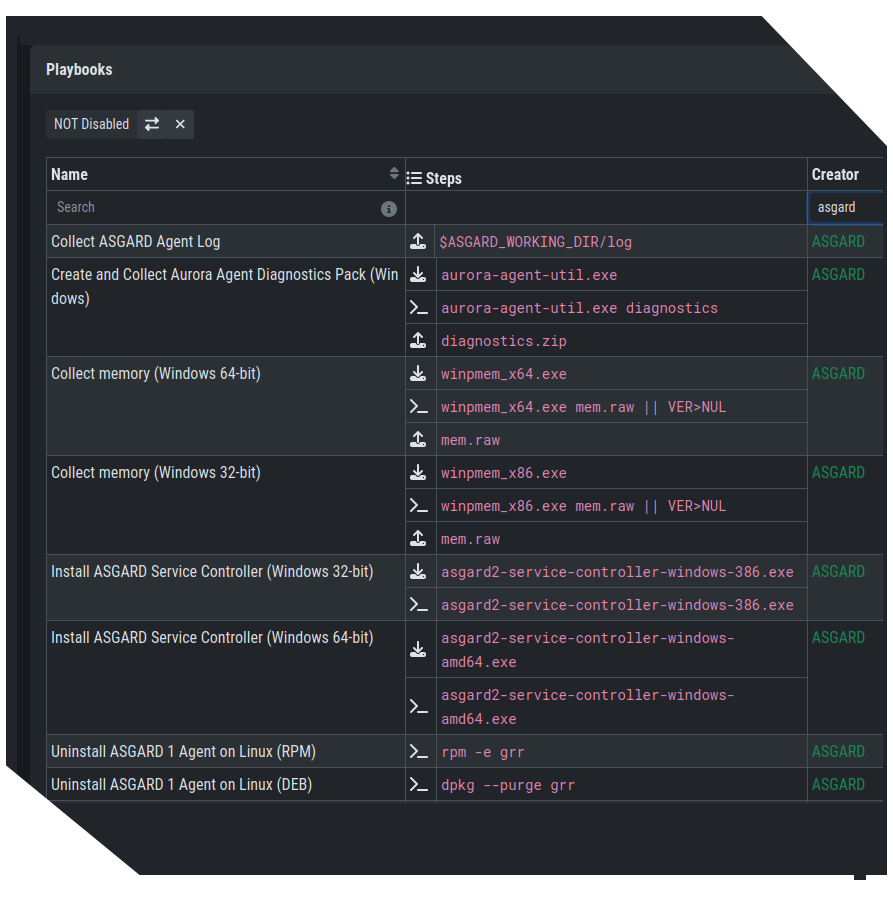
سناریوهای پاسخگویی و PlayBookهای از پیش تعریفشده در THOR ASGARD
سامانه THOR ASGARD مجموعهای از دستورالعملها و رویههای عملیاتی آماده (PlayBook) را برای جمعآوری اطلاعات و پاسخ سریع به حوادث ارائه میدهد. این سناریوها بهگونهای طراحی شدهاند که اجرای آنها بسیار آسان است و میتوان آنها را روی یک سیستم، چندین دسکتاپ مشخص یا در مقیاس بزرگ روی تمامی Endpointهای متصل به شبکه پیادهسازی کرد.
پلتفرم THOR ASGARD به سازمانها امکان میدهد این دستورالعملها را متناسب با ساختار امنیتی خود تنظیم کنند تا واکنش به تهدیدات بهصورت کاملاً خودکار یا با تایید تحلیلگر انجام شود. انعطافپذیری بالای این سیستم باعث شده تا پوششدهی انواع مخاطرات در محیطهای مختلف زیرساختی به راحتی امکانپذیر باشد.
برای مدیریت کارآمد حوادث سایبری، سناریوهای متعددی در پلتفرم THOR ASGARD تعبیه شده است:
استخراج اطلاعات حافظه: گردآوری دقیق رم (RAM) سیستمها جهت بررسی نشانه آلودگیهای فرار
جمعآوری فایلها: دریافت خودکار فایلهای مشکوک از منابع و مسیرهای مختلف سیستمعامل
استخراج دادههای رجیستری: گردآوری کلیدها و تغییرات رجیستری برای شناسایی تکنیکهای ماندگاری (Persistence)
قرنطینه سیستم: جداسازی فوری Endpoint آلوده از سطح شبکه برای جلوگیری از انتشار آلودگی
مدیریت کنسول از راه دور: دسترسی مستقیم و ایمن به سیستم هدف جهت اجرای دستورات اصلاحی و جرمیابی
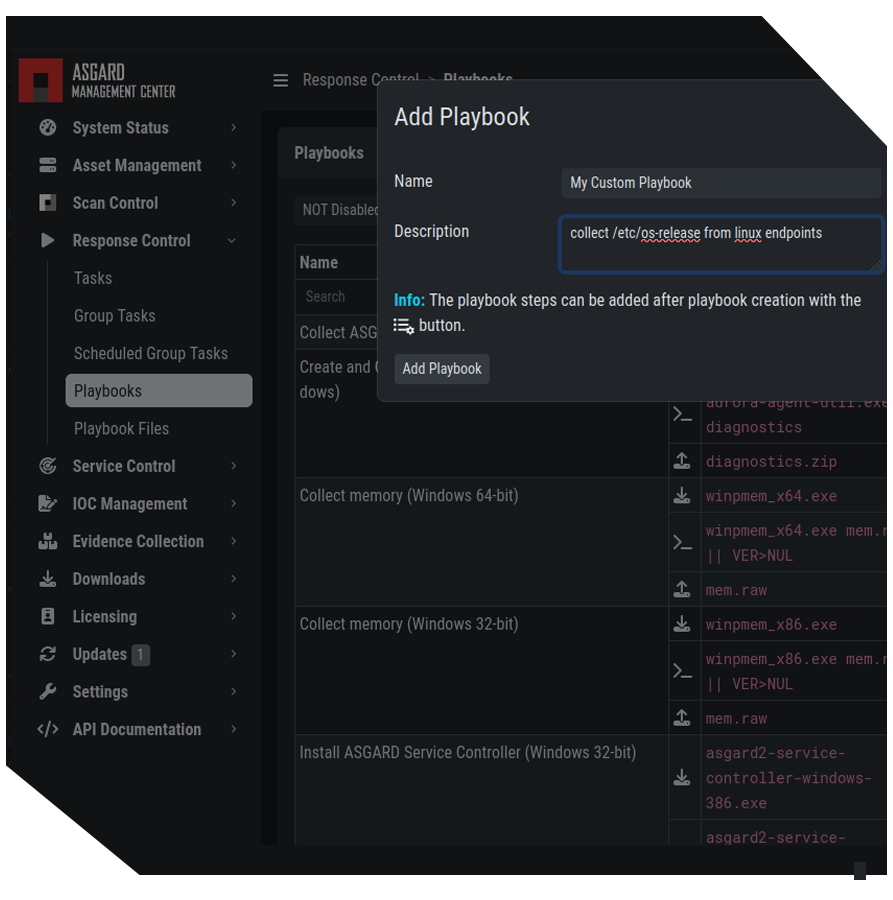
تعریف و کاربرد PlayBookهای سفارشی در THOR ASGARD
سناریوهای پاسخگویی یا همان PlayBookهای سفارشی، مجموعهای از دستورالعملها و اقدامات عملیاتی هستند که متناسب با نیازهای خاص یک سازمان طراحی میشوند. این فرآیندها امکان پاسخگویی خودکار یا نیمهخودکار به تهدیدات امنیتی را فراهم میکنند. انعطافپذیری بالای این ابزارها در سامانه THOR ASGARD به تیمهای امنیتی اجازه میدهد تا واکنشها را بر اساس نوع مخاطره و ساختار محیط شبکه تنظیم کنند.
طراحی پاسخهای اختصاصی و متناسب با تهدیدات توسط PlayBookهای سفارشی به سادگی انجام میشود. شما میتوانید سناریوی اختصاصی خود را در پلتفرم THOR ASGARD با حداکثر ۱۶ مرحله متوالی و پیوسته آماده و اجرا کنید.
یک نمونه روند عملیاتی استاندارد در THOR ASGARD میتواند از مراحل زیر تشکیل شود:
مرحله اول: قرنطینه Endpoint در سطح شبکه جهت جلوگیری از گسترش آلودگی
مرحله دوم: بارگذاری ابزارهای جرمیابی دیجیتال (Forensic) روی Endpoint
مرحله سوم: اجرای ابزارهای Forensic و تولید بسته خروجی تحلیلها
مرحله چهارم: دانلود و انتقال بسته خروجی به مرکز مدیریت THOR ASGARD
مرحله پنجم: پاکسازی، حذف ابزارها و برداشتن بسته خروجی از روی Endpoint
API قدرتمند
API ASGARD یکپارچگی با SOAR Framework، سیستمهای SIEM، فیدها/ارائهدهندگان IOC (مانند MISP و …) و به طور کلی هر زیرساخت امنیتی که شما در اختیار دارید را تسهیل میکند.
موارد استفاده معمول ممکن است شامل موارد زیر باشد:
راهاندازی THOR Scan بر روی سیستمی که باعث هشدار در IPS، SIEM، کنسول آنتیویروس و غیره شده است.
جمعآوری شواهد forensic evidenceبر روی نقاط پایانی
همگامسازی داراییهای ASGARD با CMDB
ارسال نمونههای مشکوک به sandbox
ASGARD یک نرمافزار امنیتی است که بر روی یک سرور مجازی ارائه میشود و برای سیستمعاملهای ویندوز، لینوکس و مک کاربرد دارد. این سیستم عاملها به ASGARD اجازه میدهند تا اطلاعات را از این سیستمعاملها جمعآوری کند و عملیات امنیتی را بر روی آنها انجام دهد.
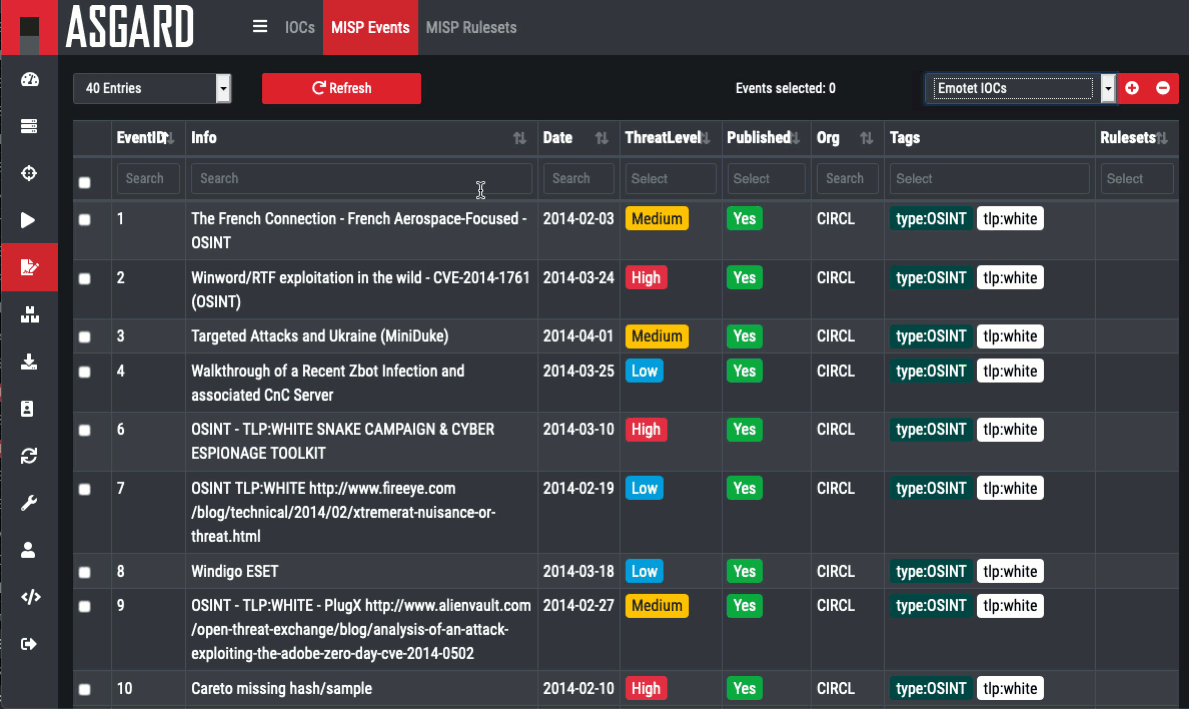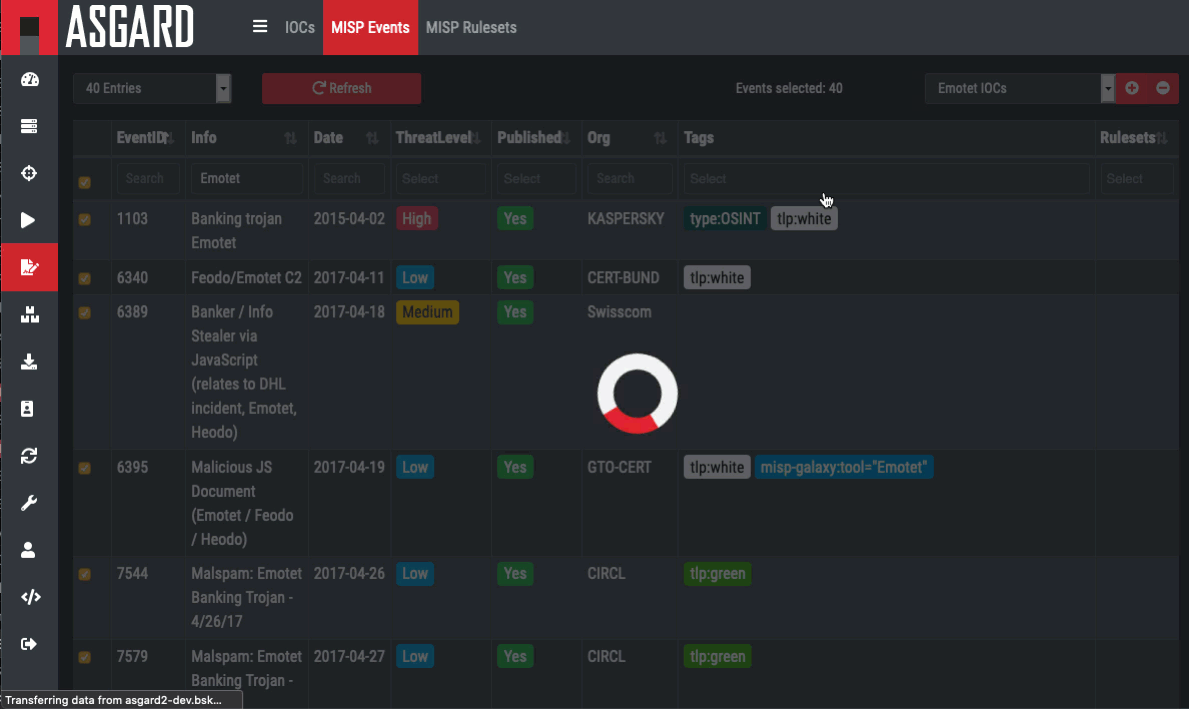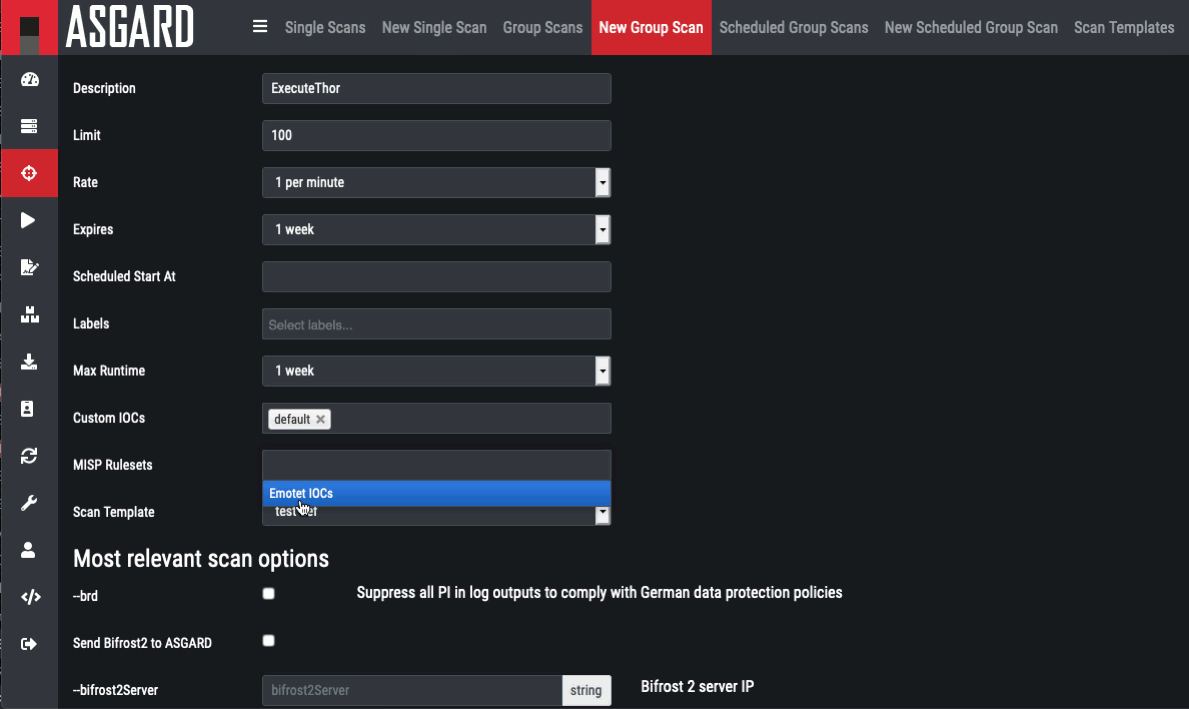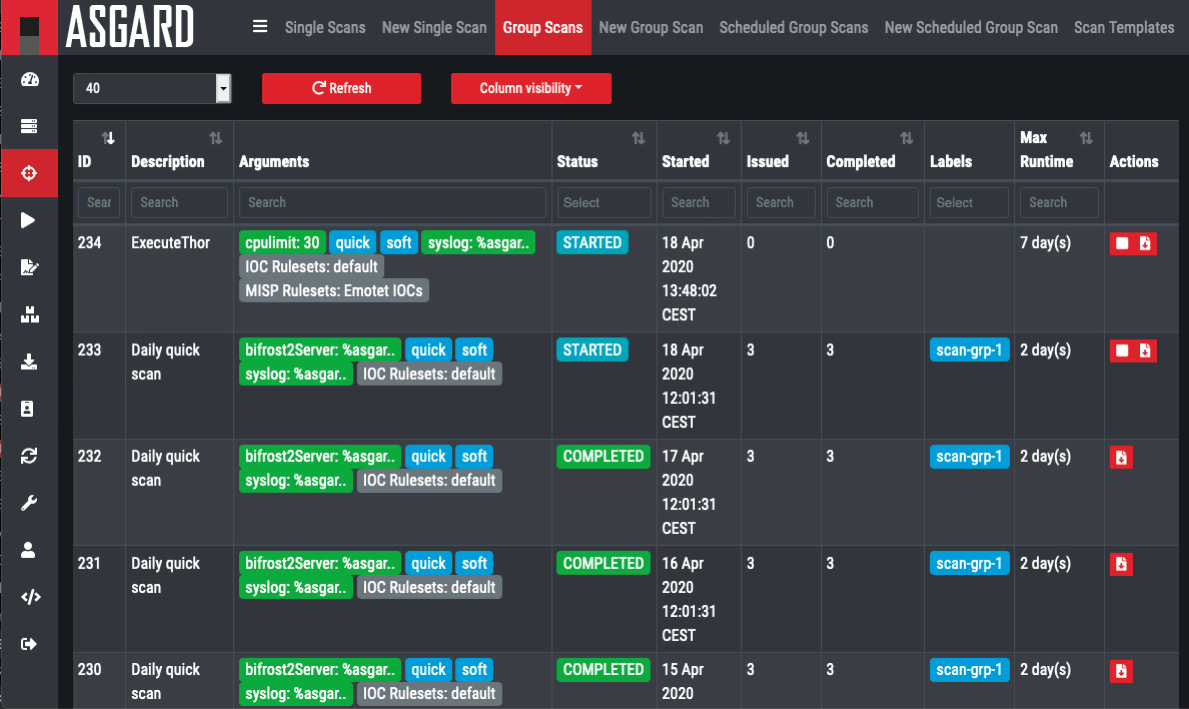
دموی کوتاه زیر نشان میدهد که چطور میتوان به سادگی یک اسکن جدید با استفاده از شاخصهای آلودگی (IOC) سفارشی از یک سامانه MISP متصل ایجاد کرد. در این فرآیند، پلتفرم THOR ASGARD به شما اجازه میدهد تا تهدیدات خاص را هدفگیری کرده و قوانین شناسایی را روی سیستمهای شبکه اعمال نمایید.
ASGARD2_MISP_Scan
امکانات تعبیهشده در کنسول از راه دور، دسترسی مستقیم و کامل به سیستمهای هدف را برای تیمهای امنیتی فراهم میسازد. پلتفرم THOR ASGARD با ارائهی یک واسط ارتباطی پیشرفته، فرایند بررسی و جرمیابی سیستمهای آلوده را تسریع میبخشد.
محیط ویندوز: دسترسی کامل به PowerShell جهت اجرای اسکریپتهای پیچیده و فرمانهای سفارشی فراهم است.
محیط لینوکس: یک پوسته (Shell) محلی در اختیار تحلیلگر قرار میگیرد تا دستورات مدیریت و عیبیابی را اجرا کند.
تمامی نشستهای از راه دور بهصورت کامل در THOR ASGARD ثبت و ذخیرهسازی میشوند. ویدیوها و دادههای این جلسات از طریق یک پخشکننده یکپارچه در داخل کنسول قابل بازپخش و بازبینی مجدد خواهند بود.
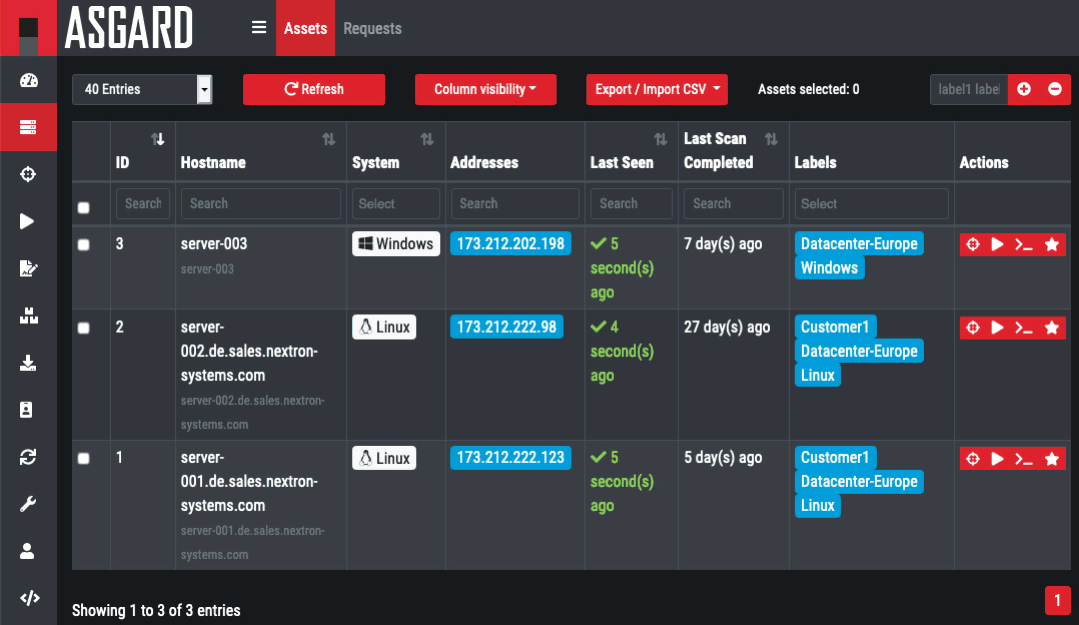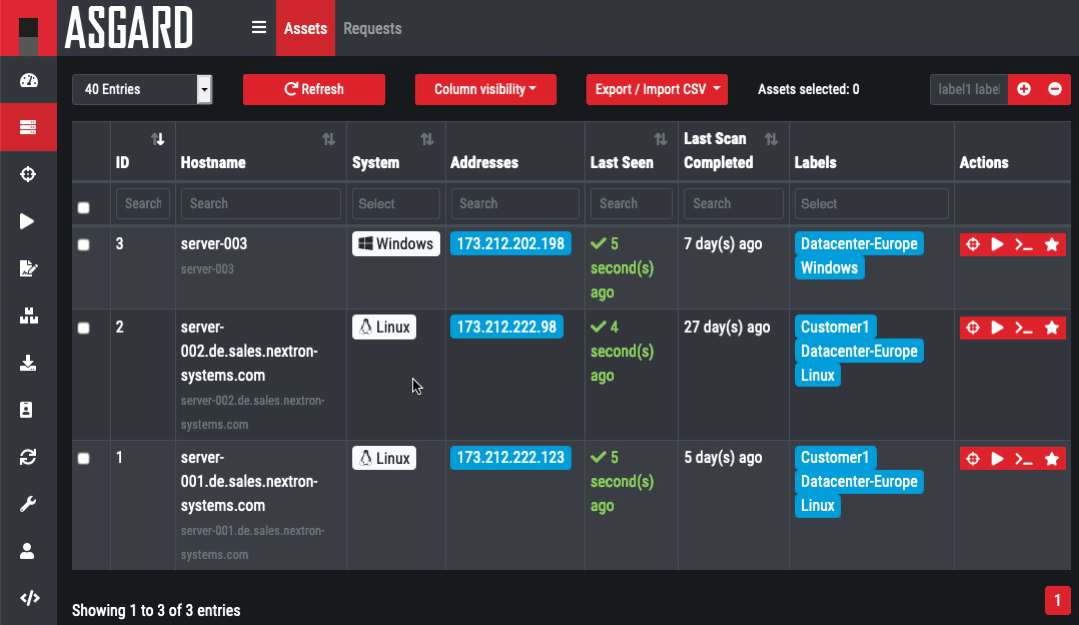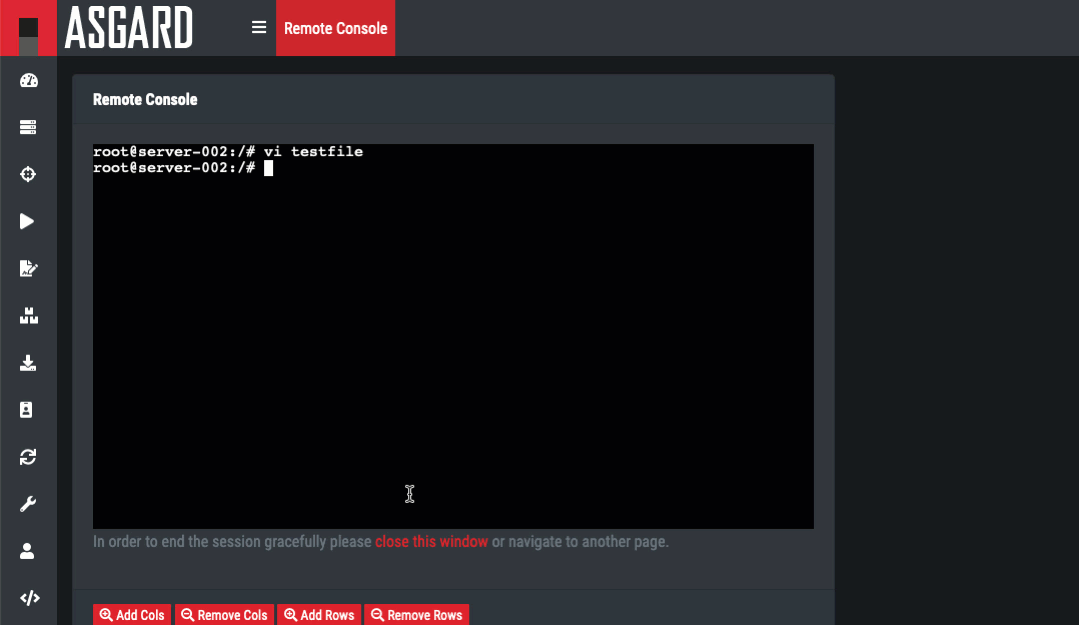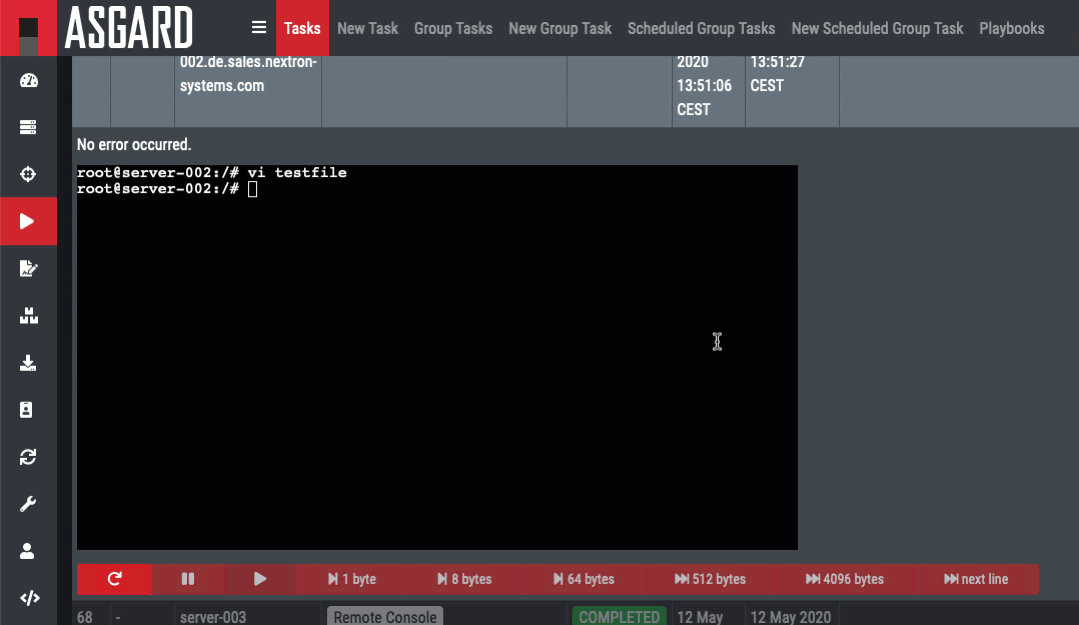
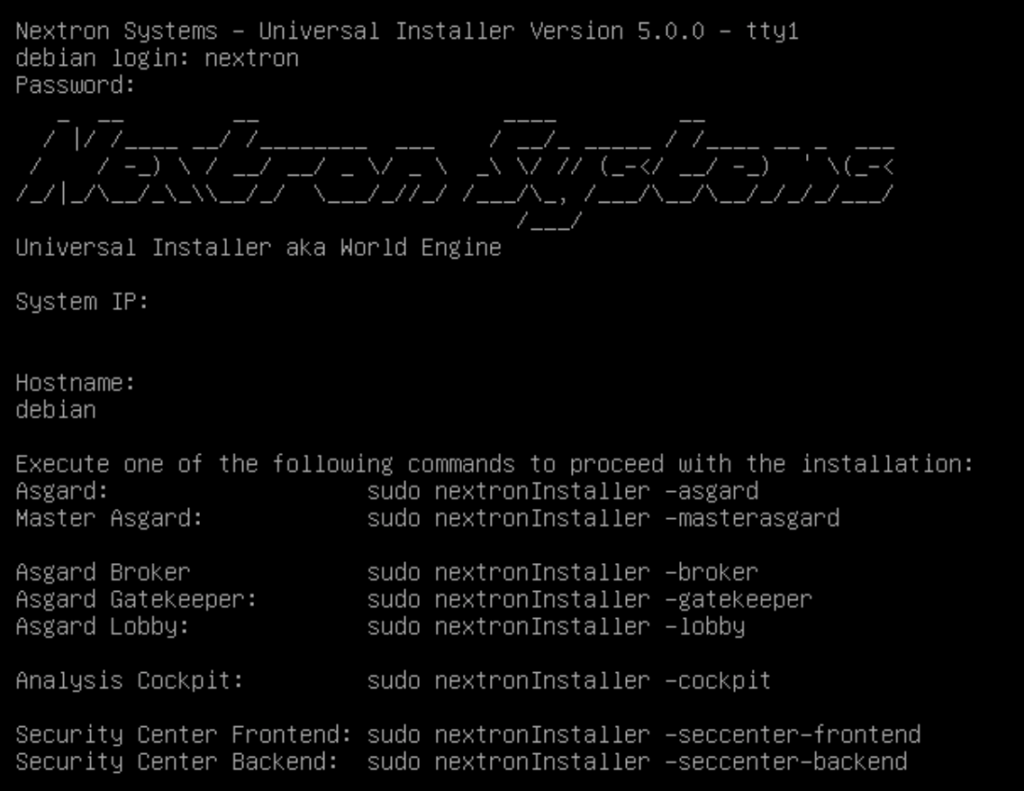
دستگاه ایمنشده THOR ASGARD مبتنی بر لینوکس توسعه یافته و یک پلتفرم پاسخدهی کاملاً قدرتمند، پایدار و قابل مقیاسپذیری ارائه میدهد. این سامانه با انواع سیستمعاملهای ویندوز، لینوکس و macOS سازگاری کامل دارد و امکان مدیریت متمرکز محیطهای چندسکویی را فراهم میسازد.
روشهای استقرار: این سامانه بهصورت دستگاه مجازی نرمافزاری (Virtual Appliance) یا دستگاه سختافزاری 1U عرضه میشود.
پشتیبانی از Endpointها: تمامی نسخههای این ابزار توانایی مدیریت و پشتیبانی از حداکثر ۲۵,۰۰۰ Endpoint را بهطور همزمان دارا هستند.
توسعه در مقیاس کلان: ترکیب این ابزار با دستگاه Master ASGARD، کنترل یکپارچه بیش از یک میلیون Endpoint را از طریق یک کنسول واحد میسر میسازد.
asgard harhened
مرکز مدیریت THOR ASGARD گزینههای متنوعی را برای جمعآوری فایلهای مشکوک و انتقال سریع آنها به محیط Sandbox دلخواه شما ارائه میدهد. این قابلیت به تحلیلگران امنیتی اجازه میدهد تا فرآیند تحلیل عمیق بدافزارها را بدون درگیری با مراحل دستی انجام دهند.
استفاده از قابلیت Bifrost: با فعالسازی گزینه Bifrost در زمان شروع اسکنها، تمام فایلهایی که امتیاز ریسک مشخصی را کسب کنند، بهطور یکپارچه و خودکار به Sandbox منتقل میشوند.
اجرای Playbook جمعآوری شواهد: تحلیلگر میتواند مستقیماً به بخش دارایی (Asset) مربوطه مراجعه کرده و با اجرای Playbook اختصاصی «جمعآوری شواهد»، فایل مورد نظر را جهت بررسی عمیقتر ارسال کند.
در اینفینیون، ما Asgard را با بسیاری از سیستمهای فنی خود ادغام کردیم. Asgard با مجموعه کاملی از قوانین تشخیص و اطلاعات تهدید عرضه میشود. علاوه بر این، قبل از شروع یک اسکن، Asgard مجموعه شاخصهای خود را از پلتفرم اطلاعات تهدید مبتنی بر MISP ما وارد میکند تا بتوانیم به طور امن برای شاخصهای مبتنی بر میزبان از منابع مختلف خصوصی و عمومی اسکن کنیم. اگر تشخیص داده شود که فایلها فراتر از یک آستانه مشخص مشکوک هستند، از پروتکل Bifrost Asgard برای جمعآوری خودکار فایلهای مشکوک برای تحلیل دینامیک و استاتیک استفاده میکنیم.
رافائل اوتورئیس مرکز دفاع سایبری شرکت Infineon Technologies

ASGARD Analysis cockpit دید کاملی به شما در مورد تمام تطابقهای IOC، لاگها و گزارشهای sandbox شما میدهد. این به شما امکان میدهد Baselining را تنظیم کنید و شما را به تغییرات مرتبط با امنیت در محیط خود هدایت میکند.
دانلود بروشور
برای آشنایی کامل با امکانات ASGARD Analysis Cockpit و ASGARD Management Center بررسی جزئیات فنی و کاربردی محصول، بروشور رسمی ما را دریافت کنید.
پشتیبانان ما 24 ساعت شبانه روز در حال خدمتگذاری هستند
در لینکدین ما را دنبال کنید
تیم مستر لایسنس با بهره گیری از متخصصان مجرب امنیتی قادر به ارائه خدمات و راهکار در زمینه مهندسی معکوس و ایجاد لایسنس نرم افزارهای خارجی با تمامی امکانات کامل می باشد .
تمامی حقوق قانونی این سایت مربوط به MRlicense میباشد