برچسب: نصب splunk

  • برترین گواهینامه های امنیت سایبری برای سال 2024 و بعد از آن
    برترین گواهینامه های امنیت سایبری برای سال 2024 و بعد از آن

    سایبری Splunk

    برترین گواهینامه های امنیت سایبری برای سال 2024 و بعد از آن
    Splunk یک پیشرو در صنعت در امنیت است

    Splunk مفتخر است که توسط Forrester، Gartner® و IDC به عنوان یک رهبر در SIEM شناخته شده است

    درباره محصولات و راهکارهای امنیتی Splunk بیشتر بدانید:


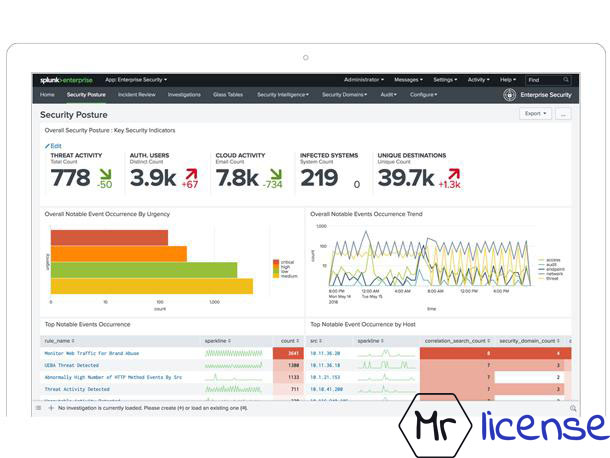
    Splunk Enterprise Security

    هماهنگ سازی، اتوماسیون و پاسخ امنیتی Splunk (SOAR)


    آنالایزر حمله Splunk


    تجزیه و تحلیل رفتار کاربر Splunk

    Splunk Mission
    Control

    سودآوری امنیت سایبری همچنان بالا می‌رود و شرکت‌های بیشتری به نیاز به استخدام افراد قابل اعتماد برای جلوگیری و مدیریت حملات سایبری پی می‌برند. این بدان معناست که مشاغل امنیتی زیادی وجود دارد… با این حال، یافتن و استخدام افراد مناسب برای این شغل همیشه آسان نیست. اما جستجوی افراد حرفه‌ای با گواهینامه‌های سازمان‌های واجد شرایط کاملاً کمک می‌کند.

    جدا از اعتباری که ارائه می‌کنند، این گواهی‌ها همچنین شانس شما را برای بالا رفتن از نردبان شغلی سایبری تسریع می‌کنند و شما را تشویق می‌کنند که گرسنه دانش بمانید تا با زمان‌های در حال تغییر همگام باشید. بنابراین، در حالی که ویدیوهای YouTube و دوره های رایگان عالی هستند، انتخاب اعتبار و عمق به عنوان یک متخصص امنیت سایبری ضروری است.

    به همین دلیل است که ما بهترین گواهینامه های امنیت سایبری را برای شما انتخاب کرده ایم. این دوره‌ها بر اساس سطح شغلی، ارتباط و هزینه‌های آن‌ها ارزیابی شده‌اند تا به شما در طول فرآیند بازرسی کمک کنند. 

    چرا کسب گواهینامه های امنیت سایبری را به زحمت بیندازید؟

    پتانسیل درآمد بالاتر و اعتبار شغلی از بزرگترین مزایای این گواهینامه ها است. اما متوجه خواهید شد که بیشتر مواردی که در این دوره بررسی کردیم فراتر از این دو مزیت است.

    نهادهای صادرکننده آنها برای حفظ گواهینامه از متخصصان آموزش مستمر و شبکه سازی می خواهند. بعلاوه، همگام بودن با روندهای امنیت سایبری در طول آموزش به شما کمک می کند. حلقه‌ی خود-بهبودی این گواهی‌نامه‌ها باعث می‌شود که دلیلی ارزشمند برای کشف آنها باشد.

    (برای امنیت بیشتر، توصیه‌ها این رویدادهای امنیت سایبری و InfoSec، بهترین کتاب‌های امنیتی برای خواندن و این پادکست‌های ضروری را بررسی کنید.)

    بهترین گواهینامه های امنیت سایبری که شرکت ها به دنبال آن هستند

    گواهینامه های زیر برای بسیاری از نقش های امنیت سایبری الزامی است و توسط بالاترین ارگان ها در فضای سایبری معتبر است.

    CompTIA Security+

    CompTIA Security+ یک توصیه محبوب است و دلایل خوبی دارد:

    این یک دوره صدور گواهینامه مبتدی است که مطابق با 8570 وزارت دفاع ایالات متحده (DoD) است.

    دانش و مهارت های عملی مناسب را برای علاقه مندان به فناوری اطلاعات فراهم می کند تا بتوانند شغلی در سطح پایه در فضای امنیت سایبری پیدا کنند.

    پس از تکمیل، متخصصان دانش حملات سایبری، طراحی معماری، عملیات، کنترل حوادث و موارد دیگر را نشان خواهند داد.

    برای پست های دولتی و وزارت دفاع به این نیاز خواهید داشت. از آنجایی که برای مبتدیان مناسب است، تجربه کاری در InfoSec غیر ضروری است، اما درک CompTIA Network+ به تضمین موفقیت در امتحان کمک می کند. نقش‌های دارای این گواهینامه شامل ممیزان فناوری اطلاعات، آزمایش‌کنندگان نفوذ جوان، مدیران امنیتی، DevOps و غیره است.

    توجه داشته باشید که این گواهینامه به مدت سه سال معتبر است، اما از طریق برنامه آموزش مداوم CompTIA فضایی برای تمدید وجود دارد.

    الزامات: دانش CompTIA Network + و تکمیل آموزش CompTIA برای امتحان توصیه می شود.

    هزینه: ثبت نام در آزمون گواهینامه 392 دلار قیمت دارد.

    زمان تکمیل: داوطلبان 90 دقیقه فرصت دارند تا به 90 سوال چندگزینه ای پاسخ دهند. حداقل نمره قبولی 750 برای دریافت گواهینامه مورد نیاز است.

    گواهی امنیت سایبری گوگل

    گوگل اخیراً برنامه گواهی امنیت سایبری خود را از طریق Coursera راه اندازی کرده است. این برنامه پایه برای هر کسی که به امنیت سایبری علاقه دارد ایجاد شده است و برای شروع نیاز به دانش یا تجربه قبلی ندارد.

    دوره های این برنامه پایه و اساس عالی برای پیگیری های شما در امنیت سایبری را در اختیار شما قرار می دهد. ناگفته نماند که فارغ التحصیلان برنامه به آزمون CompTIA Security+ و همچنین آموزش های تکمیلی با قیمتی تخفیف دار دسترسی دارند. تکمیل گواهی امنیت سایبری Google و آزمون CompTIA Security+ یک اعتبار دوگانه اعطا می‌کند که دانش حرفه‌ای در برنامه‌نویسی امنیتی، مدیریت اطلاعات و رویداد، سیستم‌های تشخیص نفوذ و موارد دیگر را نشان می‌دهد.

    این مکانی عالی برای شروع به عنوان یک حرفه ای مشتاق امنیت سایبری است، اگرچه ممکن است ما مغرضانه باشیم – Splunk شریک افتخاری در توسعه این گواهینامه بود!

    الزامات: این اولین قدم به سمت حرفه ای در زمینه امنیت سایبری است، بدون مدرک یا تجربه کاری مورد نیاز است.

    هزینه: Coursera یک دوره آزمایشی رایگان را ارائه می دهد و به دنبال آن هزینه ماهانه 50 دلار وجود دارد. هزینه کلی برای صدور گواهینامه بسته به مدت زمانی که طول می کشد تا مواد خود گامی تکمیل شود، متفاوت خواهد بود.

    زمان تکمیل: گوگل تخمین می زند که این برنامه 6 ماه در 7 ساعت در هفته طول می کشد. با حرکت سریع‌تر از سرعت پیشنهادی، دانش‌آموزان ممکن است در عرض یک یا دو ماه یک گواهی را در دست پیدا کنند.

    پرسنل امنیت سیستم های اطلاعاتی معتبر (CISSP)

    CISSP دارای رتبه بالایی است – و یکی از پیشرفته ترین گواهینامه ها در این لیست است. این تحلیلگران امنیتی و دیگر متخصصانی را هدف قرار می دهد که به دنبال بهبود مهارت های فنی خود هستند. CISSP فراگیران را با حوزه‌های موضوعی پیچیده سیستم‌های کنترل دسترسی، امنیت فیزیکی، برنامه‌ریزی تداوم کسب‌وکار و برنامه‌ریزی بازیابی فاجعه، مخابرات و امنیت شبکه، کاربرد معماری امنیتی و توسعه سیستم‌ها، رمزنگاری، قانون، تحقیق و اخلاق آشنا می‌کند.

    این سازمان توصیه می کند که متخصصان قبل از درخواست برای آزمون دوره آموزشی را بگذرانند تا از میزان موفقیت خود اطمینان حاصل کنند.

    به عنوان بخشی از گواهینامه های تحت (ISC)²، الزامات دستورالعمل 8570.1 وزارت دفاع ایالات متحده (DoD) را برآورده می کند.

    الزامات: برای واجد شرایط بودن، به حداقل پنج سال تجربه کاری به عنوان تحلیلگر امنیتی در حداقل دو مورد از زمینه های گواهینامه نیاز دارید. می توانید برای قبولی در آزمون گواهینامه شرکت کنید و مطالعه کنید. پس از آن، باید از یکی از اعضای ISC در مورد تجربه کاری خود تأییدیه بگیرید.

    هزینه: برای دوره آموزشی، قیمت بسته به مکان متفاوت است اما از 300 تا 3200 دلار متغیر است. این قیمت همچنین به فرمت یادگیری ترجیحی شما بستگی دارد. سپس آزمون گواهینامه 749 دلار هزینه دارد. همچنین به هزینه نگهداری سالانه 199 دلار به اضافه 40 واحد CPE سالانه برای سه سال بعد نیاز دارد. کوپن های تخفیف موجود است.

    زمان تکمیل: گواهی پس از اتمام یک امتحان شش ساعته شامل 250 سوال در مورد موضوعات فوق اعطا می شود. برای دریافت گواهینامه حداقل به نمره قبولی 700 نیاز دارید.

    مدیر خبره امنیت اطلاعات (CISM)

    گواهینامه CISM که توسط انجمن حسابرسی و کنترل سیستم های اطلاعاتی (ISACA) ارائه شده است، برای متخصصان امنیت اطلاعات ساخته شده است که به دنبال پیشرفت در موقعیت های مدیریتی در فضای امنیت سایبری هستند.

    این موضوع مرتبط است زیرا دوره هر سه سال یکبار به روز می شود و همچنین از متخصصان انتظار می رود که دانش خود را برای حفظ گواهینامه ارتقا دهند. بنابراین، مدیران محصولات امنیتی، مدیران امنیت اطلاعات و تحلیلگران سیستم بیشترین بهره را از این گواهی خواهند برد. این برنامه نامزدها را در معرض موارد زیر قرار می دهد:

    • مدیریت حوادث امنیت اطلاعات
    • توسعه و مدیریت برنامه امنیت اطلاعات
    • مدیریت ریسک اطلاعات
    • حاکمیت امنیت اطلاعات

    شما می توانید آموزش را از طریق کلاس آنلاین یا فرمت یادگیری خودگام آنلاین تکمیل کنید.

    شرایط: داوطلبان باید پنج سال تجربه در زمینه امنیت اطلاعات داشته باشند که حداقل سه سال از این سال ها به عنوان مدیر امنیت اطلاعات کار کنند. سپس می توانید در آزمون شرکت کرده و ظرف پنج روز پس از قبولی در آزمون برای صدور گواهینامه اقدام کنید. پس از آن، یک متخصص دارای گواهی ISACA در طول فرآیند صدور گواهینامه از شما حمایت مالی می کند.

    هزینه: هزینه آزمون صدور گواهینامه برای اعضای ISACA 575 دلار و برای اعضای غیر ISACA 760 دلار است.

    زمان تکمیل: آزمون چهار ساعت طول می کشد، با 150 سوال چند گزینه ای و دامنه نمره 200-800. نمره قبولی 450 است. این گواهینامه هر سه سال یکبار قابل تمدید است و سالانه 20 واحد سیاست آموزش مداوم (CPE) به دست می آید.

    هکر اخلاقی معتبر (CEH)

    با افزایش کلاهبرداری سایبری، هک اخلاقی یکی از سریع ترین راه هایی است که متخصصان امنیت سایبری می توانند ارزش خود را به یک سازمان ثابت کنند. شرکت‌ها باید سیستم‌های امنیتی خود را تقویت کرده و از حملات پیش از وقوع آن جلوگیری کنند – اینجاست که هک اخلاقی وارد می‌شود.

    EC-Council این گواهینامه شناخته شده جهانی را برای متخصصان سایبری مشتاق ارائه می دهد که به دنبال جنبه تهاجمی امنیت سایبری هستند. نامزدها همچنین به عنوان بخشی از آموزش به رقابت با سایر هکرها می پردازند تا مهارت های خود را افزایش دهند. این برنامه دانش آموزان را با دانش عمیق از پنج مرحله هک اخلاقی برای سیستم عامل های مختلف مجهز می کند.

    دوره را می توان به صورت زنده، آنلاین یا ترکیبی انجام داد. داوطلبان می توانند دوره را بر اساس مراحل یادگیری ترجیحی سفارشی کنند. یک نکته احتیاط: برخی از متخصصان امنیتی می گویند که این گواهینامه سطح ورودی ممکن است آنقدر که به نظر می رسد ارزشمند نباشد.

    الزامات: اگرچه برای کاندیداهای سطح ابتدایی هدف قرار می گیرد، باید حداقل دو سال تجربه امنیت فناوری اطلاعات قبل از استفاده از آن داشته باشید. جایگزین، مجموعه ضروری امنیت سایبری رایگان همان سازمان است.

    هزینه: آزمون Certified Ethical Hacker 1119 دلار هزینه دارد.

    زمان تکمیل: آزمون چهار ساعت طول می کشد و برای کسب گواهینامه به نمره قبولی 60 تا 80 درصد نیاز است.

    Cisco Certified Network Associate (CCNA)

    گواهینامه CCNA به علاقه مندان سایبری استقبال کاملی از دنیای امنیت فناوری اطلاعات می دهد. دانش شبکه، اصول امنیتی، اتوماسیون و موارد دیگر را تأیید می کند.

    سیسکو همچنین یک جامعه یادگیری پر جنب و جوش ارائه می دهد که به داوطلبان در طول دوره آموزشی خود کمک می کند. نقش هایی که نامزدها می توانند پس از این گواهینامه به آنها منتقل شوند شامل تکنسین میز کمک، مدیر شبکه و مهندس شبکه است.

    الزامات: هیچ قانون رسمی در مورد سابقه کار وجود ندارد، اما آشنایی با شبکه سیسکو توصیه می شود. سپس، داوطلبان باید مطالب آموزشی پولی سازمان را در قالب‌های مختلف بگذرانند تا شانس موفقیت خود را افزایش دهند.

    هزینه: آزمون گواهینامه معروف به CCNA 200-301 300 دلار هزینه دارد.

    زمان تکمیل: امتحان در مدت 90 دقیقه با 60 سوال تکمیل می شود. نمره قبولی 800 برای دریافت گواهی لازم است. درست مثل بقیه، فقط سه سال اعتبار دارد.

    حرفه ای دارای گواهی امنیت توهین آمیز (OSCP)

    این گواهی تحت عملیات تهاجمی در نمودار تصاعدی گواهی امنیتی قرار می گیرد. همانطور که ممکن است حدس زده باشید، این برای کاندیداهایی است که باید حرفه ای در امنیت اطلاعات داشته باشند.

    Offensive Security این گواهی را ارائه می دهد تا تأیید کند که دارنده آن در تشخیص، جلوگیری و واکنش به حملات سایبری و سایر موارد نقض امنیتی ماهر است. مهارت های اصلی مورد توجه با این گواهینامه عبارتند از:

    • تست نفوذ
    • تجزیه و تحلیل بدافزار
    • پزشکی قانونی کامپیوتری

    معمولاً در مقایسه با CEH، OSCP گواهینامه پیشرفته‌تری است – کسانی که OSCP را دریافت می‌کنند، بر اساس توانایی‌شان در مبارزه با حملات و ایجاد راه‌حل‌های خودبه‌خود، نرخ‌های بیشتری را دریافت می‌کنند. (برعکس، CEH بر پیشگیری پیشگیرانه تمرکز می‌کند.) OSCP این موارد و موارد دیگر را پوشش می‌دهد و به دارنده آن اجازه می‌دهد به سمت‌های تخصصی در فضای امنیتی منشعب شود.

    الزامات: برخلاف آنچه از یک دوره پیشرفته انتظار دارید، تاکید بیشتری بر مهارت ها وجود دارد تا سال ها تجربه کاری رسمی. برای برتری در آزمون، دانش شبکه IP و مدیریت لینوکس مورد نیاز است.

    هزینه ها: این گواهینامه پس از تکمیل PEN 200، یعنی آموزش و آزمون نفوذ با لینوکس داده می شود. قیمت این کار از 799 دلار شروع می شود و بر اساس بسته مطالعه و دسترسی به آزمایشگاه مورد نیاز می تواند تا 2499 دلار افزایش یابد. پاداش اضافه شده: برخلاف سایرین، گواهینامه تاریخ انقضا یا هزینه تمدید ندارد.

    زمان اتمام: امتحان بسیار فشرده است. 24 ساعت طول می کشد و بلافاصله پس از آن 24 ساعت دیگر برای ارسال گزارش خود از چالش به طول می انجامد. نمره قبولی 70 از 100 برای اعطای گواهینامه مورد نیاز است.

    تستر نفوذ GIAC (GPEN)

    همانطور که از نام آن پیداست، این گواهینامه توانایی تست نفوذ حرفه ای شما را تایید می کند. با آن، نامزدها برای کنترل حملات رمز عبور پیشرفته، افزایش و بهره برداری، برنامه ریزی تست نفوذ و انجام اسکن آسیب پذیری تأیید می شوند.

    گواهی GPEN به بهترین وجه برای حسابرسان، هکرهای اخلاقی، پرسنل امنیتی و متخصصان پزشکی قانونی مناسب است.

    الزامات: به عنوان یک گواهینامه پیشرفته، متخصصان باید حداقل دو سال سابقه کار قبل از درخواست برای این کار داشته باشند.

    هزینه: آزمون گواهینامه و دو آزمون عملی مورد نیاز 749 دلار هزینه دارد.

    زمان اتمام: این آزمون سه ساعته با 82 سوال و نمره قبولی 75 درصد است.

    گواهینامه تحلیلگر امنیت سایبری CompTIA (CySA+)

    برخلاف سایر گواهینامه‌هایی که بررسی کرده‌ایم، این بر روی بخش تجزیه و تحلیل داده‌های امنیت سایبری تمرکز دارد. داوطلبان بر اساس توانایی آنها در ردیابی و تجزیه و تحلیل داده ها از منابع شبکه مورد آزمایش قرار خواهند گرفت. همچنین، پس از تکمیل گواهینامه، نامزدها باید قادر به مقابله با حملات با پیاده سازی اطلاعات جمع آوری شده و حتی شناسایی تهدیدات برای پایگاه داده باشند.

    این گواهینامه حوزه های موضوعی بیشتری مانند واکنش به حادثه، مدیریت تهدید و آسیب پذیری، امنیت نرم افزار و سیستم، انطباق و ارزیابی را پوشش می دهد. مهندسان و تحلیلگران امنیتی بهترین نامزدها را برای CYSA+ می‌سازند، زیرا با این گواهینامه در حالت دفاعی بازی خواهید کرد.

    الزامات: این یک گواهینامه سطح مبتدی نیست و به چهار سال تجربه کاری در infosec نیاز دارد. همچنین، دانش CompTIA’s Security+ و Network+ کمک خواهد کرد.

    هزینه: هزینه امتحان 381 دلار است، اما با بسته آموزشی و سایر افزونه ها، می تواند تا 949 دلار افزایش یابد.

    زمان تکمیل: آزمون گواهینامه دارای زمان مسابقه 165 دقیقه برای 85 سوال چند گزینه ای و نمره قبولی 750 است.

    گواهینامه نظارت مستمر GIAC (GMON)

    یک گواهی پیشرفته تر که با SANS SEC11 همسو می شود و گواهینامه GMON را دریافت می کند، توانایی شما را برای جلوگیری از نفوذ به شبکه و شناسایی سریع بازیگران بد تایید می کند. ارائه شده توسط GIAC، این گواهینامه تماماً در مورد دفاع از معماری امنیتی شما، نظارت بر امنیت شبکه شما، دیانوستیک و کاهش مداوم و البته نظارت مستمر امنیتی است.

    الزامات: این برای افرادی با تجربه است، اگرچه نقش ها می تواند متفاوت باشد: معماران امنیتی، مهندسان امنیتی و مدیران، و هر کسی که با SOC درگیر است.

    هزینه: بسته به فرمت آموزشی شما (حضوری یا آنلاین) و مربی وابسته شما، این دوره می تواند به هزاران نفر برسد.

    زمان تکمیل: شما 3 ساعت فرصت دارید تا این امتحان را از طریق یک تنظیمات محافظت شده تکمیل کنید. برای قبولی به حداقل 74% نیاز دارید. سوالات تصادفی هستند و شما به 82-115 سوال پاسخ خواهید داد.

    پایان: گواهی های امنیتی مبتدی و پیشرفته

    اینکه یک حرفه ای معتبر در زمینه امنیت سایبری باشید، کار را می طلبد، اما این کار برای منافع بلندمدت شما عالی است. به عنوان یک مبتدی، می توانید با CompTIA Security+ و سایر برنامه های آن مانند Network+ شروع کنید. آنها به شما این پایه را می دهند که با پیشروی، چالش ها و گواهینامه های بیشتری را قبول کنید.

    برای حرفه‌ای‌های سطح بالا، CISSP در این فهرست رتبه بالایی دارد، اما کسب آن کار زیادی می‌طلبد. OSCP همچنین به شما کمک می‌کند تا مصاحبه کنید، زیرا برای کسانی که در سمت تهاجمی بازی می‌کنند امتیاز بالایی دارد.

    در نهایت، بسیاری از سایت‌ها کلاس‌ها و مواد آموزشی با تخفیف را نیز ارائه می‌کنند تا تضمین کنند که شما این گواهی‌ها را دریافت می‌کنید. شما فقط باید ابتدا اینها را بررسی کنید.

    این پست لزوماً موضع، استراتژی یا نظر Splunk را نشان نمی دهد.

    در صورتی که این مقاله برترین گواهینامه های امنیت سایبری برای سال 2024 و بعد از آن برای شما مفید و آموزنده بود، پیشنهاد می‌شود برای اطلاع از سایر مقالات مستر لایسنس به صفحه وبلاگ مستر لایسنس مراجعه نمایید.

    در لینکدین ما را دنبال کنید
  • پاسخ به حادثه: مقدمه ای کوتاه

    پاسخ به حادثه: مقدمه ای کوتاه

    incident-response

    پاسخ به حادثه: مقدمه ای کوتاه

    واکنش به حادثه (IR) شامل مجموعه ای از اقدامات استراتژیک و سازماندهی شده توسط یک سازمان به دنبال حمله سایبری یا نقض امنیتی است. هدف از این اقدامات شناسایی سریع حمله، کاهش تأثیر آن، مهار آسیب و رسیدگی به علت اصلی است، همه با هدف نهایی کاهش خطر حوادث آینده. IR شامل برنامه ریزی، آماده سازی، شناسایی، مهار، بازیابی و تلاش های اصلاحی برای حفاظت از دارایی های دیجیتال سازمان و به حداقل رساندن پیامدهای نامطلوب حوادث امنیت سایبری است.

    تعریف حوادث امنیتی

    در حوزه امنیت سایبری، حوادث مختلف می توانند تهدیداتی برای شبکه یک سازمان ایجاد کنند و به طور بالقوه منجر به نفوذهای غیرمجاز شوند. این حوادث در روش‌ها، نیات و پیامدهای احتمالی متفاوت است و نیازمند هوشیاری جدی و تدابیر امنیتی قوی است.

    برخی از انواع رایج حوادث امنیت سایبری (و نقض امنیت) عبارتند از:

    تلاش های غیرمجاز برای دسترسی به سیستم ها یا داده ها

    حوادث دسترسی غیرمجاز زمانی اتفاق می‌افتد که یک فرد یا یک گروه تلاش می‌کند بدون اجازه به سیستم‌های یک سازمان نفوذ کند یا به داده‌های آن دسترسی پیدا کند.

    به عنوان مثال می‌توان به تلاش‌های هک، که در آن مهاجمان از تکنیک‌های مختلف برای نفوذ به سیستم‌های دفاعی استفاده می‌کنند، حملات brute force، که شامل استفاده از ترکیب‌های متعددی از گذرواژه‌ها برای ورود به سایت است، و مهندسی اجتماعی، یک تاکتیک دستکاری با هدف فریب دادن افراد به افشای اطلاعات حساس، اشاره کرد.

    حمله افزایش امتیاز

    حوادث افزایش امتیاز شامل دسترسی مهاجم به سیستمی با مجوزهای محدود و سپس سوء استفاده از آسیب پذیری ها یا استفاده از اعتبارنامه های سرقت شده برای به دست آوردن امتیازات سطح بالاتر است.

    این می‌تواند منجر به دسترسی غیرمجاز به منابع و داده‌های حیاتی شود که خطرات قابل‌توجهی برای امنیت سازمان ایجاد می‌کند.

    تهدید داخلی

    حوادث تهدید داخلی زمانی اتفاق می‌افتد که یک کارمند فعلی یا سابق، پیمانکار، یا شخصی با امتیازات دسترسی در یک سازمان از دسترسی خود برای اهداف مخرب سوء استفاده می‌کند.

    نمونه هایی از تهدیدات داخلی شامل سرقت اطلاعات حساس، آسیب رساندن عمدی به سیستم ها، یا درگیر شدن در اقدامات خرابکارانه است که می تواند عواقب شدیدی داشته باشد.

    حمله فیشینگ

    حوادث فیشینگ شامل ارسال ایمیل‌ها یا پیام‌های فریبنده توسط مهاجمان است که به نظر می‌رسد از منابع قانونی منشأ می‌گیرند، اما در واقع تله‌های هوشمندانه هستند.

    هدف اصلی فیشینگ فریب گیرندگان به افشای اطلاعات حساس یا انتشار بدافزار از طریق پیوست‌ها یا پیوندهای مخرب است.

    حمله بدافزار

    حوادث بدافزار شامل استفاده از نرم افزارهای مخرب مانند ویروس ها یا اسب های تروجان برای به خطر انداختن سیستم ها یا داده های سازمان است.

    انواع مختلف بدافزار اهداف مختلفی را دنبال می‌کنند، از دسترسی غیرمجاز به سیستم‌ها تا ایجاد اختلال در عملیات عادی. به عنوان مثال، باج افزار داده ها را رمزگذاری می کند و برای انتشار آنها باج می خواهد.

    حمله انکار سرویس (DoS).

    یک حادثه DoS زمانی اتفاق می‌افتد که یک مهاجم یک سیستم یا شبکه را با ترافیک بیش از حد پر می‌کند و آن را برای کاربران قانونی از دسترس خارج می‌کند.

    هدف ایجاد اختلال در عملیات و خدمات، ایجاد ناراحتی یا آسیب مالی به سازمان است.

    حمله Man-in-the-Middle (MitM).

    در یک حادثه MitM، یک مهاجم بدون اطلاع آنها، ارتباط بین دو طرف را رهگیری کرده و به طور بالقوه تغییر می دهد.

    مهاجمان می توانند اطلاعات حساس را بدزدند یا محتوای مخرب را به ارتباطات تزریق کنند و محرمانه بودن و یکپارچگی داده ها را به خطر بیندازند.

    تهدید مداوم پیشرفته (APT)

    APT ها نشان دهنده حملات پیچیده و هدفمندی هستند که برای دسترسی به سیستم ها یا داده های سازمان طراحی شده اند.

    این حملات اغلب به قصد سرقت اطلاعات حساس یا حفظ حضور طولانی مدت در شبکه سازماندهی می شوند که شناسایی و مقابله با آنها را به ویژه چالش برانگیز می کند.

    باج افزار

    باج‌افزار نوعی نرم‌افزار مخرب (بدافزار) است که برای رمزگذاری فایل‌های قربانی یا قفل کردن آن‌ها از سیستم رایانه‌شان تا زمانی که باج به مهاجم پرداخت شود، طراحی شده است.

    باج معمولاً در ارزهای رمزنگاری شده مانند بیت کوین درخواست می شود که سطحی از ناشناس ماندن را برای مجرمان سایبری فراهم می کند. حملات باج افزار یک تهدید امنیت سایبری قابل توجه است و می تواند عواقب مخربی برای افراد، مشاغل و سازمان ها داشته باشد.

    درک و آماده سازی برای این نوع حوادث امنیتی برای سازمان هایی که به دنبال محافظت از دارایی های دیجیتال خود و حفظ امنیت و یکپارچگی شبکه های خود هستند، بسیار مهم است. اجرای تدابیر امنیتی قوی، انجام ارزیابی‌های منظم ریسک، و داشتن یک برنامه واکنش به حادثه به‌خوبی تعریف شده برای کاهش تأثیر این حوادث مهم است.

    مراحل واکنش به حادثه

    دو مرحله یا مرحله واکنش حادثه معمولاً ذکر می شود:

     مراحل SANS 6 و فاز NIST 4.

    در این بخش هر دو نوع را به اختصار بررسی می کنیم.

    SANS 6 مرحله یک طرح واکنش به حادثه

    موسسه SANS، یک سازمان مشهور در زمینه امنیت سایبری، یک چرخه حیات جامع واکنش به حادثه شش مرحله‌ای را ترسیم کرده است که رویکردی ساختاریافته برای رسیدگی به حوادث امنیت سایبری ارائه می‌کند. این مراحل به گونه‌ای طراحی شده‌اند که برای هر حادثه‌ای که رخ می‌دهد تکرار شود تا قابلیت‌های واکنش به حادثه سازمان به طور مداوم بهبود یابد. در اینجا توضیح عمیق هر مرحله آورده شده است:

    آماده سازی

    در مرحله آماده سازی، سازمان اقدامات، سیاست ها و رویه های امنیتی موجود خود را برای ارزیابی اثربخشی آنها بررسی می کند. این معمولاً شامل انجام ارزیابی ریسک برای شناسایی آسیب‌پذیری‌ها و اولویت‌بندی دارایی‌های حیاتی است.

    یافته‌های ارزیابی ریسک، توسعه یا اصلاح طرح‌های واکنش به حادثه، از جمله طرح‌های ارتباطی و تخصیص نقش‌ها و مسئولیت‌ها برای تیم واکنش به حادثه را نشان می‌دهد.

    این مرحله در مورد افزایش آمادگی سازمان برای پاسخگویی به حوادث و حصول اطمینان از اینکه دارایی های دارای اولویت بالا به اندازه کافی محافظت می شوند است.

    شناسایی حوادث

    در طول این مرحله، تیم های امنیتی از ابزارها و رویه های ایجاد شده در مرحله آماده سازی برای شناسایی و شناسایی فعالیت های مشکوک یا مخرب در شبکه و سیستم های سازمان استفاده می کنند.

    هنگامی که یک حادثه شناسایی می شود، تیم پاسخ برای درک ماهیت حمله، منبع آن و اهداف مهاجم تلاش می کند.

    این مرحله همچنین شامل حفاظت و حفظ هرگونه شواهد مرتبط با حادثه برای تجزیه و تحلیل بیشتر و اقدامات قانونی احتمالی است. برنامه های ارتباطی برای اطلاع رسانی به ذینفعان، مقامات، مشاوران حقوقی و کاربران در مورد این حادثه آغاز می شود.

    مهار مهاجمان و فعالیت های حادثه

    پس از تایید یک حادثه، تمرکز بر روی مهار، با هدف محدود کردن آسیب های ناشی از حمله، تغییر می کند. مهار سریع توانایی مهاجم برای ایجاد آسیب بیشتر را به حداقل می رساند.

    مهار معمولاً در دو مرحله انجام می‌شود:

    مهار کوتاه‌مدت، که تهدیدات فوری را جدا می‌کند، و مهار طولانی‌مدت، که شامل اعمال کنترل‌های دسترسی اضافی به سیستم‌های بی‌تأثیر است.

    به عنوان مثال، این ممکن است شامل بخش‌بندی منطقه شبکه آسیب‌دیده یا آفلاین کردن سرورهای آلوده در حین تغییر مسیر ترافیک به سیستم‌های شکست‌خورده باشد.

    ریشه کن کردن مهاجمان و گزینه های ورود مجدد

    در این مرحله، تیم واکنش به حادثه به درک جامعی از وسعت حمله دست می یابد و تمامی سیستم ها و منابع آسیب دیده را شناسایی می کند.

    تمرکز بر بیرون کردن مهاجمان از شبکه و حذف بدافزار از سیستم‌های در معرض خطر است. این مرحله تا زمانی که تمام آثار حمله از بین برود ادامه می یابد.

    بسته به شدت حادثه، ممکن است برخی از سیستم ها نیاز به آفلاین شدن و جایگزینی با نسخه های تمیز و وصله شده در مرحله بازیابی داشته باشند.

    بازیابی از حوادث، از جمله بازیابی سیستم ها

    در طول مرحله بازیابی، تیم واکنش به حادثه سیستم های به روز شده یا جایگزین را به صورت آنلاین ارائه می کند. هدف بازگرداندن سیستم ها به عملکرد عادی است.

    در حالت ایده‌آل، داده‌ها و سیستم‌ها را می‌توان بدون از دست دادن اطلاعات بازیابی کرد، اما در برخی موارد، ممکن است لازم باشد از آخرین نسخه پشتیبان‌گیری تمیز بازیابی شود.

    مرحله بازیابی همچنین شامل سیستم های نظارتی برای اطمینان از عدم بازگشت یا سوء استفاده مجدد از آسیب پذیری توسط مهاجمان است.


    درس های آموخته شده و کاربرد بازخورد در دور بعدی آماده سازی

    مرحله نهایی شامل بررسی جامع فرآیند واکنش به حادثه است. اعضای تیم ارزیابی می کنند که چه چیزی خوب کار کرده است، چه چیزی خوب نیست، و زمینه های بهبود را شناسایی می کند.

    درس‌های آموخته شده، همراه با بازخورد و پیشنهادات، مستندسازی می‌شوند تا دور بعدی آماده‌سازی را مطلع کنند. هر گونه مستندات ناقص در این مرحله جمع بندی می شود.

    این مرحله برای بهبود مستمر قابلیت‌های واکنش به حادثه ضروری است.

    با پیروی از این چرخه حیات واکنش ساختاریافته، سازمان‌ها می‌توانند به طور موثر حوادث امنیت سایبری را مدیریت کرده و از آن‌ها بیاموزند و در نهایت وضعیت امنیتی کلی و آمادگی خود را برای پاسخ به تهدیدات آینده افزایش دهند.

    NIST 4 Phases Incident Response

    علاوه بر مراحل SANS 6، فازهای NIST 4 یک رویکرد رایج برای پاسخ به حادثه است. چرخه پاسخ به حادثه NIST شامل چهار مرحله کلیدی است که هر کدام دارای اهداف و نقش های خاصی در فرآیند واکنش به حادثه هستند:

    آماده سازی

    مرحله آماده سازی بر آماده سازی سازمان برای پاسخگویی موثر به حوادث امنیت سایبری متمرکز است. این شامل ایجاد خط مشی، تیم و برنامه ارتباطی واکنش به حادثه و همچنین اجرای اقدامات پیشگیرانه برای کاهش خطر حوادث است.

    در این مرحله، سازمان محیط ریسک خود را ارزیابی می کند، بهترین شیوه های امنیتی را برای سیستم ها و شبکه ها اعمال می کند، محیط شبکه را ایمن می کند، ابزارهای ضد بدافزار را مستقر می کند و به کاربران آموزش می دهد. این شامل ایجاد محیطی است که در آن تیم واکنش به حادثه بتواند به سرعت تلاش های خود را در صورت نیاز بسیج و هماهنگ کند.

    تشخیص و تجزیه و تحلیل

    این مرحله شامل شناسایی نوع تهدیدی است که یک سازمان با آن مواجه است و تعیین اینکه آیا این یک حادثه است یا خیر. این شامل تشخیص و تجزیه و تحلیل علائم حوادث احتمالی است.

    در طول تشخیص و تجزیه و تحلیل، سازمان به دنبال پیش سازها (شاخص های حوادث آینده) و شاخص ها (شواهدی مبنی بر اینکه یک حادثه ممکن است رخ دهد یا قبلاً رخ داده است) می گردد. برای شناسایی ناهنجاری ها از تکنیک هایی مانند تجزیه و تحلیل گزارش، نظارت و هماهنگ سازی ساعت های سیستم استفاده می شود. حوادث مستند و اولویت بندی می شوند و سپس از این اطلاعات برای پاسخگویی موثر استفاده می شود.

    مهار، ریشه کنی و بازیابی

    بخش عمده ای از واکنش فعال حادثه در این مرحله صورت می گیرد. هدف اصلی مهار تهدید، ریشه کن کردن آن و بازیابی سیستم های آسیب دیده برای از سرگیری عملیات عادی است.

    استراتژی های مهار بر اساس نوع حمله و آسیب احتمالی تعریف می شوند. تیم‌های واکنش به رویداد برای جداسازی تهدید، شناسایی میزبان مهاجم، جمع‌آوری شواهد، و ممکن است از تکنیک‌هایی مانند جعبه‌های شنی برای درک رفتار حمله استفاده کنند. ریشه کنی شامل حذف بدافزارها و حساب های در معرض خطر است. مرحله بازیابی بر بازیابی سیستم‌ها از پشتیبان‌گیری تمیز، پیاده‌سازی وصله‌های امنیتی و بهبود دفاع متمرکز است.

    فعالیت پس از حادثه

    این مرحله که اغلب نادیده گرفته می‌شود، برای یادگیری از حادثه و بهبود تلاش‌های واکنش به حادثه در آینده بسیار مهم است. این شامل برگزاری یک جلسه “درس های آموخته شده”، حفظ داده ها و شواهد، و بازبینی آمادگی برای تهدیدات امنیت سایبری آینده است.

    در مرحله پس از حادثه، سازمان بررسی کامل حادثه را انجام می دهد و یافته ها و استراتژی های کلیدی را برای بهبود مستند می کند. داده‌های جمع‌آوری‌شده در طول حادثه حفظ می‌شوند و تیم واکنش به حادثه عملکرد آن را بر اساس خطوط پایه و معیارهای تعیین‌شده ارزیابی می‌کند. یافته‌ها و درس‌های آموخته‌شده می‌تواند به تلاش‌های مربوط به واکنش و پیشگیری از حوادث آینده کمک کند. علاوه بر این، سازمان ها تشویق می شوند تا بینش خود را با سایر نهادها به اشتراک بگذارند تا دانش جمعی امنیت سایبری را افزایش دهند.

    چرخه واکنش به حوادث NIST یک چارچوب ساختاریافته و جامع برای سازمان ها فراهم می کند تا به طور موثر برای حوادث امنیت سایبری آماده شوند، به آنها پاسخ دهند و از آنها درس بگیرند. این بر اقدامات پیشگیرانه برای جلوگیری از حوادث، تجزیه و تحلیل کامل در حین شناسایی، و بهبود مستمر در مرحله پس از حادثه برای افزایش قابلیت های کلی واکنش به حادثه تأکید می کند.

    فن آوری های واکنش به حوادث

    فناوری های متداول واکنش به حادثه شامل طیف وسیعی از ابزارها و راه حل هایی است که نقش مهمی در شناسایی، تجزیه و تحلیل و کاهش حوادث امنیتی ایفا می کنند. برخی از این فناوری ها عبارتند از:

    SIEM (اطلاعات امنیتی و مدیریت رویداد):

    سیستم‌های SIEM به‌عنوان پلتفرم‌های متمرکز برای جمع‌آوری و مرتبط کردن داده‌های رویدادهای امنیتی از ابزارهای مختلف امنیت داخلی، از جمله فایروال‌ها، اسکنرهای آسیب‌پذیری و فیدهای اطلاعاتی تهدید عمل می‌کنند. SIEM به تیم‌های واکنش به حادثه کمک می‌کند تا حجم وسیعی از اعلان‌های تولید شده توسط این ابزارها را غربال کنند و آنها را قادر می‌سازد روی شاخص‌های تهدیدات واقعی تمرکز کنند و «خستگی هشدار» را کاهش دهند.

    SOAR (Security Orchestration, Automation, and Response):

    فناوری SOAR به تیم‌های امنیتی اجازه می‌دهد تا کتاب‌های بازی را تعریف کنند، که جریان‌های کاری ساختاری هستند که عملیات و ابزارهای امنیتی مختلف را در پاسخ به حوادث امنیتی هماهنگ می‌کنند. همچنین اتوماسیون وظایف خاص را در این گردش‌های کاری تسهیل می‌کند و کارایی در واکنش به حادثه را بهبود می‌بخشد.

    EDR (Endpoint Detection and Response):

    نرم‌افزار EDR برای محافظت خودکار از کاربران نهایی، دستگاه‌های نقطه پایانی و دارایی‌های IT در برابر تهدیدات سایبری که می‌توانند نرم‌افزار آنتی‌ویروس سنتی و سایر ابزارهای امنیتی نقطه پایانی را دور بزنند، طراحی شده است. EDR به طور مداوم داده‌ها را از تمام نقاط پایانی شبکه جمع‌آوری می‌کند و آن‌ها را در زمان واقعی تجزیه و تحلیل می‌کند تا تهدیدات سایبری شناخته شده یا مشکوک را شناسایی کند و به طور خودکار برای جلوگیری یا به حداقل رساندن آسیب احتمالی پاسخ دهد.

    XDR (تشخیص و پاسخ گسترده):

    XDR یک فناوری امنیت سایبری است که ابزارهای امنیتی، منابع داده، تله متری و تجزیه و تحلیل را در بخش‌های مختلف محیط فناوری اطلاعات ترکیبی، از جمله نقاط پایانی، شبکه‌ها و ابرهای خصوصی و عمومی یکپارچه می‌کند. هدف XDR ایجاد یک سیستم متمرکز برای پیشگیری، تشخیص و پاسخ به تهدید است که به تیم‌های امنیتی و مراکز عملیات امنیتی (SOC) کمک می‌کند تا تلاش‌های خود را با حذف سیلوهای ابزار و پاسخ‌های خودکار در کل زنجیره کشتار تهدیدات سایبری ساده‌تر کنند.

    UEBA (تجزیه و تحلیل رفتار کاربر و نهاد):

    UEBA از تجزیه و تحلیل رفتاری، الگوریتم های یادگیری ماشین و اتوماسیون برای شناسایی رفتار غیرعادی و بالقوه خطرناک کاربر و دستگاه استفاده می کند. این به ویژه در شناسایی تهدیدات داخلی، مانند خودی های مخرب یا هکرها با استفاده از اعتبارنامه های داخلی به خطر افتاده، موثر است. عملکرد UEBA اغلب در راه حل های SIEM، EDR و XDR ادغام می شود و قابلیت های آنها را در شناسایی و پاسخ به حوادث امنیتی افزایش می دهد.

    ASM (مدیریت سطح حمله):

    راه‌حل‌های ASM فرآیند مستمر کشف، تجزیه و تحلیل، اصلاح و نظارت بر آسیب‌پذیری‌ها و بردارهای حمله احتمالی را در کل سطح حمله یک سازمان خودکار می‌کنند. این راه‌حل‌ها می‌توانند دارایی‌های شبکه را که قبلاً نظارت نشده‌اند، کشف کنند، روابط بین دارایی‌ها را برقرار کنند و بینش‌های ضروری را برای افزایش امنیت کلی ارائه دهند.

    این فناوری‌های واکنش به حادثه نقش مهمی در کمک به سازمان‌ها برای تقویت تلاش‌های امنیت سایبری، شناسایی و پاسخ مؤثرتر به تهدیدات و مدیریت سطح حمله خود برای کاهش آسیب‌پذیری‌ها و بردارهای حمله احتمالی ایفا می‌کنند.

    جمع بندی

    واکنش به رویداد به دلایل مختلفی برای سازمان ها بسیار مهم است:

    تهدیدات امنیت سایبری: سازمان ها با تهدید دائمی و در حال تحول ناشی از حملات سایبری و نقض امنیت روبرو هستند. این تهدیدها می تواند منجر به نقض داده ها، ضررهای مالی، آسیب به شهرت و عواقب قانونی یا نظارتی شود. واکنش به رخداد به سازمان ها کمک می کند تا برای این تهدیدات آماده شوند، به آنها پاسخ دهند و از آنها بازیابی کنند.

    به حداقل رساندن خسارت:

    هر چه سازمان سریعتر بتواند به یک حادثه امنیت سایبری واکنش نشان دهد، احتمال آسیب کمتری به آن متحمل خواهد شد. پاسخ به حادثه با هدف شناسایی و کاهش تأثیر حوادث به سرعت، کاهش خسارات مالی احتمالی و اختلالات عملیاتی است.

    حفاظت از داده ها و دارایی ها:

    حوادث، اگر به طور موثر مدیریت نشوند، می توانند منجر به از دست رفتن یا سرقت داده های حساس و دارایی های معنوی شوند. اقدامات واکنش به حادثه به محافظت از دارایی های حیاتی سازمان کمک می کند و از محرمانه بودن، یکپارچگی و در دسترس بودن داده ها اطمینان حاصل می کند.

    مدیریت شهرت:

    درک عمومی از یک سازمان می تواند به طور قابل توجهی تحت تأثیر نحوه واکنش سازمان به یک حادثه امنیت سایبری قرار گیرد. یک واکنش خوب به حادثه می تواند به حفظ یا حتی افزایش اعتبار یک سازمان کمک کند، در حالی که یک حادثه مدیریت ضعیف می تواند منجر به بی اعتمادی عمومی و آسیب به شهرت شود.

    انطباق قانونی و مقرراتی:

    بسیاری از صنایع و حوزه های قضایی دارای الزامات قانونی و نظارتی خاصی برای گزارش و رسیدگی به حوادث هستند. عدم رعایت می تواند منجر به عواقب قانونی، جریمه و سایر مجازات ها شود. واکنش به رویداد به سازمان ها کمک می کند تا به این تعهدات عمل کنند.

    تداوم عملیات:

    واکنش موثر حادثه می تواند اختلالات در عملیات یک سازمان را به حداقل برساند. با شناسایی سریع و مهار تهدیدها، واکنش به حادثه به حفظ تداوم کسب و کار کمک می کند و تضمین می کند که عملیات روزانه تا حد امکان روان ادامه پیدا می کند.

    کاهش خطر:

    برنامه ریزی واکنش به حوادث شامل ارزیابی ریسک، کمک به سازمان ها در شناسایی آسیب پذیری ها و نقاط ضعف است. با درک این خطرات، سازمان ها می توانند گام های پیشگیرانه ای برای جلوگیری از حوادث و کاهش احتمال آن ها بردارند.

    بهبود مستمر:

    واکنش به حادثه یک فرآیند تکراری است. هر حادثه فرصتی برای یادگیری و بهبود استراتژی‌های واکنش فراهم می‌کند و سازمان را انعطاف‌پذیرتر می‌کند و برای حوادث آینده آماده‌تر می‌کند.

    اعتماد سهامداران:

    مشتریان، شرکا، سرمایه گذاران و سایر ذینفعان از سازمان ها انتظار دارند که از داده ها و دارایی های خود محافظت کنند. نشان دادن تعهد به واکنش به حوادث و امنیت سایبری می تواند اعتماد و اطمینان را در بین این گروه ها ایجاد کند.

    بازیابی کنترل:

    در طول یک حادثه، سردرگمی و وحشت می تواند حاکم شود. داشتن یک برنامه واکنش به حادثه به خوبی تعریف شده، یک رویکرد ساختار یافته را فراهم می کند، که سازمان را قادر می سازد تا کنترل را دوباره به دست آورد، تلاش های واکنش را هماهنگ کند و تصمیمات آگاهانه بگیرد.

    این پست لزوماً موضع، استراتژی یا نظر Splunk را نشان نمی دهد.

    به طور خلاصه، واکنش به حادثه برای سازمان‌ها ضروری است تا از خود در برابر تهدیدات همیشه حاضر و در حال تحول در چشم‌انداز دیجیتال محافظت کنند. این به سازمان ها کمک می کند تا از داده های خود محافظت کنند، آسیب را به حداقل برسانند، اعتماد را حفظ کنند و به تعهدات قانونی و نظارتی عمل کنند. یک استراتژی واکنش به حادثه که به خوبی اجرا شده است، سنگ بنای امنیت سایبری مدرن و مدیریت ریسک است.

    در صورتی که این مقاله پاسخ به حادثه برای شما مفید و آموزنده بود، پیشنهاد می‌شود برای اطلاع از سایر مقالات مستر لایسنس به صفحه وبلاگ مستر لایسنس مراجعه نمایید.

    در لینکدین ما را دنبال کنید
  • راه اندازی splunk

    راه اندازی splunk

    در این مقاله قصد داریم درباره نحوه ی راه اندازی splunk توضیح دهیم، با ما همراه شوید. از قابلیت

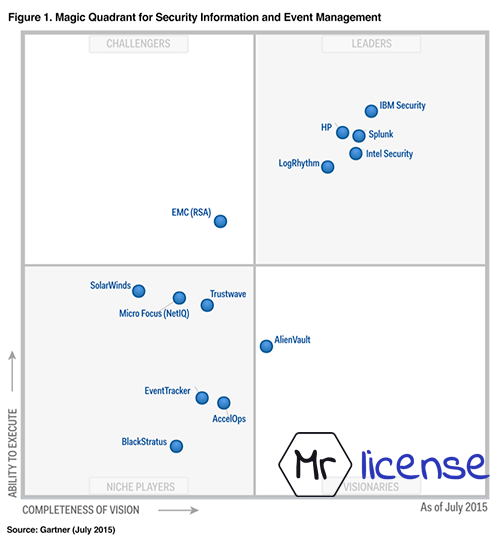
    هایی که اسپلانک را از سایر محصولات مشابه خود من جمله HP ArcSight و IBM Qradar متمایز

    می کند. استفاده از نسخه تریال یا رایگان آن تا دو ماه است که به راحتی می توان از سایت اسپلانک

    دانلود کرد.درباره ی نحوه ی عملکرد لایسنس اسپلانک می توان گفت، مقدار حجم لاگ های ورودی در

    شبانه روز را مدنظر می گیرید. در حالیکه محصولات مشابه بر اساس تعداد لاگ تولیدی در ثانیه

    (EPS) عمل می کنند. این ویژگی اسپلانک منجر می شود تا تیم های امنیت محدودیتی در زمینه تعداد

    تجهیزاتی که لاگ های خود را به سرویس SIEM ارسال می کنند، نداشته باشند.

    نکته : برای استفاده از افزونه های حجمی پولی علاوه بر تهیه لایسنس اصلی اسپلانک باید افزونه مورد

    نظر نیز لایسنس حجمی تهیه کرد. در زمینه کاربری SIEM که تهیه ی هر دو لایسنس مورد نیاز

    (لایسنس Splunk Enterprise و لایسنس افزونه Enterprise Security) از محصولات مشابه کمتر

    است.

    راه اندازی splunk
mrlicense.net

    بیگ دیتا چیست؟(Big Data)

    در اصل بیگ دیتا(Big Data) تعریفی اقتصادی دارد. در لغت به معنی (داده بزرگ) است. با تحلیل

    بیگ دیتا می توان (همبستگی های ناشناخته) و (الگوهای پنهان) و… بسیار اطلاعات مفیدی بدست

    آورد.

    چنین تحلیلی در علم اقتصاد می تواند باعث بروز مزیت نسبی و جلب سود اقتصادی شود. از جمله

    مزیت های این فرایند بازاریابی موثرتر می توان نام برد. در واقع در بیگ دیتا با داده هایی سر و کار

    داریم که ظرفیت آنها از نرم افزار های معمولی حجیم تر است. در نتیجه در این فرایند حجم زیادی از

    داده های دسته بندی نشده و نا مرتب در اختیار قرار می گیرد. ساختاربندی و کشف الگوها از دل آنها

    کاری دشوار به حساب می آید.

    راه اندازی splunk
mrlicense.net

    اهمیت بیگ دیتا(BigData) در چیست؟

    بیگ دیتا از جمله اصطلاحات رایجی است که این روزها برای رشد و در دسترس بودن داده ساختارمند

    و غیر ساختارمند، را توصیف می کند. بیگ دیتا مانند اینترنت می تواند برای جامعه و کسب و کار مفید

    باشد. چرا که هر چه داده ها بیشتر باشند نیاز به تحلیل های دقیق تری دارند. تحلیل های دقیق تر

    منجر به تصمیم گیری های درست تر و در نتیجه کارآیی بهتر و همچنین کاهش هزینه ها و ریسک ها

    می شود. مسئله مهم این نیست که داده های زیادی بدست آورید بلکه مهم است که بدانید با آنها

    چکار می خواهید بکنید. این که سازمان ها از هر منبعی می توانند داده بدست آورند امیدوار کننده

    است. داده های مرتبط را تهیه می کنند و به تحلیل آنها می پردازند تا پاسخ سوالاتی از این دست را

    بیابند. سوالاتی مانند کاهش زمان ، کاهش هزینه ، تصمیمات هوشمندانه تر کسب و کار ، توسعه

    محصولات و پیشنهاداا جدید را پاسخ دهند. به عنوان مثال یا ترکیب بیگ دیتا و تحلیل های قوی این

    امکان وجود دارد تا:

    -به منظور صرفه جویی سالانه میلیارد ها دلار علت های اصلی شکست ها و نقص ها و مسائل را در هر

    لحظه بررسی کرد.

    -مسیر وسیله های حمل وسایل جاده ای را وقتی هنوز در جاده هستند بهینه سازی کرد.

    -ظرف مدت چند دقیقه تمام سبد ریسک را دوباره حساب کرد.

    -مشتریانی که بیشترین خرید و اهمیت را دارند فورا شناسایی کرد.

    و…..

    -کلمه ی بیگ دیتا از جمله داده های بسیار بزرگ و پیچیده است که برای پردازش آنها استفاده از ابزار

    های مدیریت پایگاه داده در دسترس یا برنامه های پردازش داده سنتی سخت است. من جمله این

    چالش ها استخراج ، جستجو ، ذخیره سازی ، Curation ، انتقال ، اشتراک ، بصری سازی و آنالیز می

    باشد. کار کردن با بیگ دیتا با استفاده از بسته های بصری سازی و تحلیل های دسکتاپ و سیستم

    های مدیریت دیتا بیس های رابطه ای، دشوار است و احتیاج به نرم افزار بسیار موازی در حال کار روی

    ده ها ، صد ها و شاید هزاران سرور هستند. آنچه را که به عنوان بیگ دیتا می شناسیم، با توجه به

    توانایی سازمان های مدیریت کننده آن و توانایی برنامه های کاربردی که در زمینه پردازش داده تحلیل

    می کنند، تفاوت دارند. در بعضی از سازمان ها مواجه شدن با صدها گیگابایت داده احتیاج به بازبینی

    آپشن های مدیریت داده دارند. ولی در برخی از سازمان ها ممکن است تا صدها گیگابایت داده به

    چشم نیاید.

    بیگ دیتا(Big Data) در سال 2015

    شما از حجم زیاد اطلاعات چه تصوری دارید؟ هزار گیگابایت، ده ها هزار گیگابایت یا صدها هزار

    ترابایت!سال 2015 نام های زیادی را برایش در نظر گرفتند.مانند : سال محاسبات ابری ، سال شبکه

    های اجتماعی ،سال تلفن های همراه هوشمند و تبلت ها ، سال سرویس های رنگارنگ اینترنتی و… اگر

    لحظه ای فکر کنید متوجه می شوید که استفاده از این محصولات نرم افزاری و سخت افزاری در ابعاد

    غیر قابل تصور و باور نکردنی تولید اطلاعات و داده کند.

    با توجه به آمار و ارقام امروزه در طول شبانه روز 2.5 اگزابایت اطلاعات و داده توسط سازمان ها و

    اشخاص تولید می شود ، این در حالی است که 90 درصد از داده های موجود در جهان در دو سال

    گذشته تولید شده اند. با افزایش روز افزون کاربران سیستم های ارتباطی، بی وقفه و با شیب تند غیر

    قابل مهار ادامه می یابد و نیاز به یافتن ابزار ها و روش ها و مکانیزم هایی برای دخیره و بازیابی و

    تحلیل داده ها بان را در سیار موثر و کارآمد است. اما آنچه مبحث داده و مکانیزم مدیریتی آن را در

    پایان سال 2015 به چالش کشیده، آگاه شدن از این حقیقت است که قریب به 90 درصد از کل داده

    های ذخیره شده در جهان دیجیتال به طوری ساختار نیافته (Unstructured Data) هستند و این امر

    ما را با موضوع مهمی به نام بیگ دیتا (Big Data ) مواجه می کند.

    به زبان ساده تر (داده بزرگ) به مجموعه هایی از داده (datasets) گفته می شود که بسیار سریع رشد

    می کنند و در زمان کوتاهی حجم اطلاعات آنها چنان بالا میرود که ذخیره سازی ، تحلیل ، جستجو ،

    بازیابی و تصویر سازی آنها با ابزارهای مدیریت داده ای که وجود دارد غیر قابل انجام است. آنچه که

    مهم است این است که مفهوم داده بزرگ فقط در حوزه آکادمیک پرداخته می شده است. و در حل

    مسئله های علمی مانند: تحقیقات زیست محیطی ، هوا شناسی ، شبیه سازی های پیچیده فیزیکی

    و…. نبوده و بسیاری از سازمان ها و شرکت های بزرگ در سال های آینده با مشکل مواجه می شوند.

    بدیهی است که این حجم از اطلاعات ابزار های خاصی برای مدیریت آنها لازم است. ابزار هایی مانند :

    هادوپ (Hadoop) که جز موفق ترین نمونه های پیاده سازی شده توسط تفکر NoSQL محسوب می

    شود. جنبش No SQL که ابتدا با هدف جایگزینی پایگاه های رابطه ای و با شعار پایان رابطه ای ها

    (No SQL) خود را معرفی کرد، که با مقاومت پشتیبانان مکانیزم های رابطه ای مواجه شد. در آخر این

    مقاومت باعث شد تا این جنبش دست از سماجت برداشته و شعار( نه فقط رابطه ایNo only SQL )

    را برای خود انتخاب کنند.

    این تغییر بزرگ باعث شد تا همه ی فعالان این عرصه از جمله موافق ها و مخالف ها با مشارکت

    شرکت هایی مانند: یاهو و آپاچی پروژه هایی را مثل : Hadoop، MangoDB، Cassandra، CouchDB

    و… در راستای حل مسائل مربوط به داده های بزرگ پا به عرصه وجود گذارند.

    حرف آخر اینکه سال 2015 را می توان سال پردازش داده های انبوه و غیر ساخت یافته یا (داده های

    بزرگ) دانست. رویکردی که علاوه بر روش ها و ابزار ها ، به پلتفرم و سخت افزار قابل اعتماد و قدرتمند

    نیاز دارد. این در حالی است که خیلی از شرکت ها و سازمان ها حتی اگر توانایی خرید هم داشته

    باشند، از جهت به روز رسانی و مدیریت و نگه داری آنها حاضر نیستند تهیه کنند.

    راه اندازی splunk
mrlicense.net

    SIEM چیست؟

    SIEM در لغت به معنی امنیت اطلاعات و مدیریت رویداد نگاری است و از جمله مبحث های مهم در

    طراحی یک مرکز عملیات امنیت SOC می باشد. یکی از قسمت های اساسی در هرSOC مبحث SIEM

    می باشد.

    SIEM از دو راه حل متفاوت گرفته شده است که شامل:

    Security Information Managemen – SIM

    Security Event Management – SEM

    سیستم SIEM تجزیه تحلیل های Real-Time از هشدارهای امنیتی دستگاه ها و نرم افزارهای شبکه را

    مهیا می کند . راه حل های SIEM دربرگیرنده نرم افزار ،سخت افزار و سرویس ها ،به منظور وقایع

    نگاری امنیتی و ارائه گزارش های امنیتی می باشد .کلمات اختصاری SIEM,SEM,SIM را می توان در

    مواردی به جای یکدیگر به کار برد هر چند که اصولاً معانی متفاوتی دارند. در مباحثی نظیر مدیریت

    امنیت که با Real-time Monitoring ، وقایع نگاری، هشدارها و مسائلی از این دست سر و کار دارد

    معمولاً با کلمه SEM همراه می شود. مبحث دیگر که شامل تحلیل و آنالیز لاگ ها و گزارش دهی می

    گردد معمولاً به عنوان SIM همراه می شود .

    SIEM چه کاربردهایی دارد ؟

    از جمله موارد استفاده از ابزارهای SIEM را در سه دسته زیر می توان بیان کرد:

    Security detective و investigative: این دسته گاهی لقب threat management را نیز به خود

    اختصاص می دهد از آنجایی که بر روی شناسایی و واکنش و در واقع پاسخ به حملات، نفوذ بدافزار ها،

    دسترسی غیر مجاز به داده ها و اطلاعات و دیگر مسائل امنیتی تمرکز دارد.

    Compliance regulatory و policy : تمرکز این قسمت بر روی قوانین و سیاست های مورد نیاز و

    همچنین احکام تعیین شده در سازمان ها می باشد.

    Operational, system and network troubleshooting و normal operation: که عمدتا روی

    مدیریت لاگ ها تمرکز دارد و با بررسی و یافتن مشکلات سیستم، بمنظور امکان دسترس پذیری

    سیستم ها و برنامه های کاربردی برای رفع این مشکلات راه حلی می یابد.

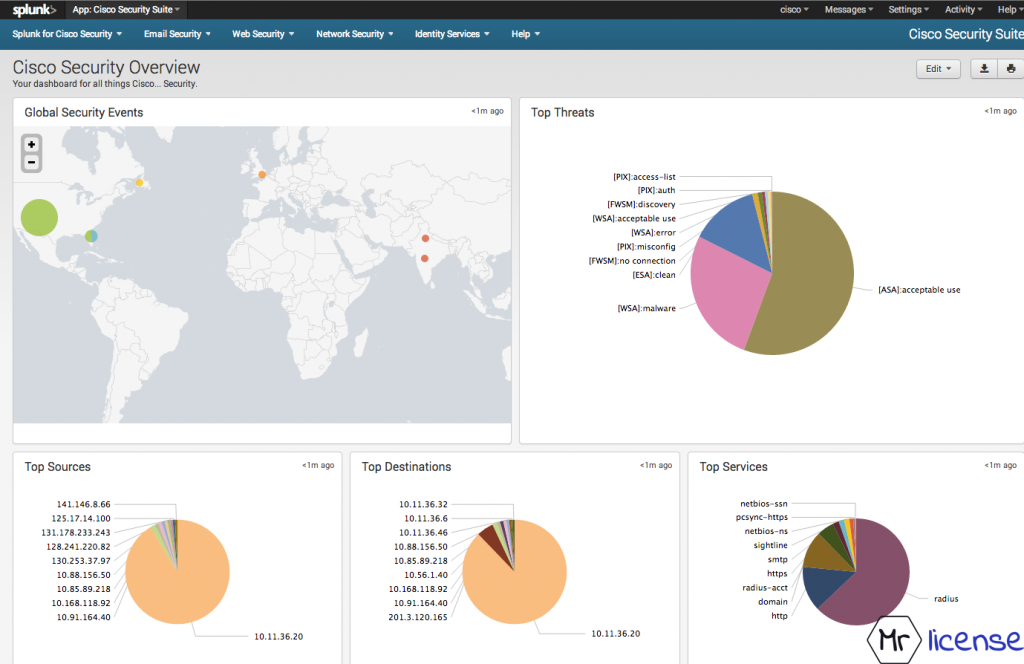
    نصب و راه اندازی Splunk بعنوان راهکار SOC

    قبل از توضیح راه اندازی splunk ، ابتدا به توضیح چند سناریو کاربردی در سازمان ها از کاربرد سامانه

    SIEM میپردازیم:

    1- SOC یا مرکز عملیات امنیت می باشد. که در آن از ویژگی های تکنولوژی SIEM مثل بررسی و

    correlation بطور لحظه ای استفاده می شود. سازمان با استقرار و توسعه SIEM می تواند تحلیل های

    آنلاینی بصورت ۲۴*۷ داشته باشد و می تواند از هشدارهای امنیتی استفاده کند.

    استفاده دیگر ، در سناریو mini-SOC است. در این موارد پرسنل امنیتی بابت چک کردن مسائل

    امنیتی از بررسی هایی که بصورت آنی (non real-time) نمی باشد استفاده می کنند. تحلیلگران در

    ساعات محدودی در طول روز آنلاین هستند و فقط مسئولیت بررسی مجدد هشدارها و گزارش های

    مورد نیاز را بر عهده دارند.

    2- automated SOC است که در این صورت سازمان ها SIEM را بصورت alert based مبتنی بر

    rule ها پیکربندی و تنظیم می کنند و در واقع زمانی متوجه آن می شوند که هشداری از طرف SIEM

    دریافت کنند. در این صورت تحلیلگران در صورت نیاز به بررسی هشدارها و بازبینی مجدد گزارش ها

    به سراغ آن می روند که این کار می تواند هفتگی و یا حتی ماهیانه انجام شود. این عملکردی است که

    خیلی از سازمان های کوچک خواهان آن هستند که برای تولید کنندگان ابزار SIEM در مقیاسی

    کوچک و محدود مطلوب می باشد ، چون امکان سفارشی سازی گسترده برای آن ها ممکن نیست.

    تکنولوژی log management نقشی در سناریو های دیگری دارد که خارج از حیطه امنیتی است.

    مدیریت سیستم ها و شناسایی و رفع خطاهای برنامه های کاربردی دو دلیل استفاده از سیستم های

    مدیریت لاگ ها هستند. با توسعه ی برنامه های کاربردی، سیستم مدیریت لاگ ها برای بررسی لاگ

    های حاصل از آن ها و بررسی خطاها استفاده می شود. همچنین این ابزار می تواند رفتار نرمال برنامه

    های کاربردی را بررسی کند و از کارکرد درست آن ها اطمینان پیدا کند.

    3- برای تکنولوژی log management، گزارش دهی وضعیت انطباق است. (Compliance status

    reporting) . در این صورت تحلیلگران و یا مدیران امنیتی گزارش ها را با توجه به مسئله

    compliance بررسی می کنند. این بررسی ها بطور هفتگی و یا ماهیانه و یا در صورت اعمال قانون و

    مقررات خاص انجام می شود. توجه: در این شرایط حتما یک دیدگاه و تمرکز امنیتی و عملکردی

    (اجرایی) موجود نیست. این موارد کاربرد معمولا یک فاز گذرا و انتقالی هستند. در این موارد معمولا

    ابزارهای log management می توانند خیلی مفید باشند و استفاده از ابزارهای SIEM چندان رایج

    نیست. ( برای compliance)

    نگهداری لاگ ها برای compliance اهمیت بالایی دارد اما نگهداری لاگ ها برای طولانی مدت چالش

    بزرگی می باشد.

    استانداردهای PCI DDS – Payment Card Industry Data Security ، FISMA – Federal

    Information Security Management Act و HIPAA – Health Insurance Portability and

    Accountability Act نمونه هایی از این استانداردها برای اعمال Compliance هستند.

    نکته پایانی : هر سازمان باید با توجه به نیاز خود به تهیه ابزارهای کاربردی اقدام کند. اما مهم است که

    بدانید امروزه سامان های SIEM در حدی قوی هستند که علاوه بر اینکه بخش Log Management را

    به طور یک ماژول مستقل در دل خود دارند بلکه فارغ از اندازه سازمان قابلیت بکارگیری دارند. همینطور

    نیاز ایجاد و بکارگیری مراکز عملیات امنیت (SOC) بکاربردن سامانه های SIEM را کاملا توجیه می

    کند. شرکت های مختلف محصولاتی را در زمینه SIEM ارئه کرده اند که از اصلی ترین و کاربردی ترین

    آن ها IBM Qradar, HP ArcSight و Splunk Enterprise هستند.

    امید واریم از توضیحاتی که درباره نصب و راه اندازی splunk ارائه دادیم استفاده لازم را برده باشید.

    برای اطلاع از سایر مقالات مسترلایسنس به صفحه وبلاگ سایت مراجعه کنید.

small_c_popup.png

استعلام قیمت

لطفا درخواست لایسنس مورد نیاز خود را با تکمیل فرم انجام دهید.

small_c_popup.png

مشاوره تخصصی

برای شروع امروز با یک متخصص صحبت کنید!