tenable.sc

Tenable.sc؛ مدیریت هوشمند و یکپارچه آسیب‌پذیری‌های امنیتی

استفاده از Tenable.SC لایسنس پلتفرم مدیریت آسیب پذیری  برای سازمان‌هایی که به دنبال پایش مستمر زیرساخت‌های خود هستند، یک ضرورت اساسی است. این سامانه پیشرفته با شناسایی دقیق نقاط ضعف و ارزیابی ریسک، امنیت شبکه شما را تضمین می‌کند.

راهکار Tenable.sc یک پلتفرم قدرتمند جهت شناسایی و کاهش مخاطرات امنیتی سازمان‌ها است. این سامانه پوشش کاملی روی تمامی بخش‌های محیط IT ایجاد می‌نماید.

یکپارچگی هوشمندانه با راهکارهای Tenable.io و Nessus، از ویژگی‌های برجسته این محصول است. این اتصال متمرکز، دیدی ۳۶۰ درجه از وضعیت امنیت زیرساخت ارائه می‌دهد.

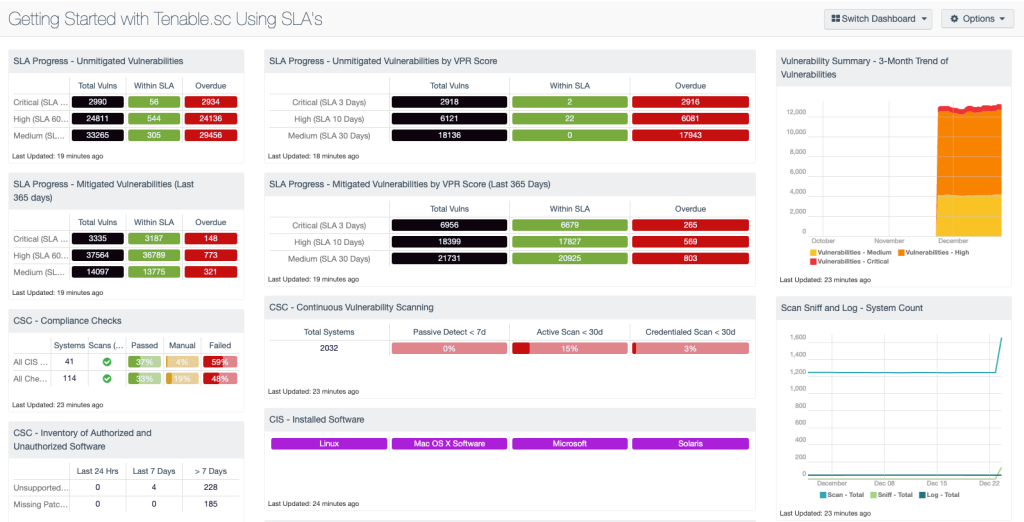
داشبوردهای مدیریتی و گزارش‌دهی منطبق با استانداردهای بین‌المللی

قابلیت سفارشی‌سازی داشبوردها، تنظیم برنامه‌های پایش را مطابق نیازهای خاص سازمان میسر می‌سازد. گزارش‌های جامع این ابزار، تحلیل وضعیت امنیت را برای مدیران بسیار آسان می‌کنند.

وجود کتابخانه‌ای غنی از قالب‌های پیش‌ساخته، تطابق با استانداردهای PCI DSS ،HIPAA و CIS را تضمین می‌نماید. این قالب‌ها فرآیند انطباق با قوانین نظارتی را به‌شدت سرعت می‌بخشند.

اولویت‌بندی پیشرفته خطرات با هوش مصنوعی و یادگیری ماشین

به‌کارگیری الگوریتم‌های هوش مصنوعی، اولویت‌بندی دقیق آسیب‌پذیری‌ها و کاهش خطاهای مثبت کاذب (False Positives) را به همراه دارد. این فناوری هوشمند، تمرکز تیم‌های امنیتی را روی مخاطرات حیاتی معطوف می‌سازد.

حذف هشدارهای غیرضروری، حجم کاری تیم‌های امنیت سایبری را به شکل چشم‌گیری کاهش می‌دهد. در نتیجه، بهره‌وری عملیاتی و سرعت واکنش به تهدیدات ارتقا می‌یابد.

همه چیز را ببینید، پیشبینی کنید و در لحظه تصمیم بگیرید

شناسایی جامع دارایی‌ها با اسکن فعال و نظارت غیرفعال

تلفیق اسکن فعال و نظارت غیرفعال، شفافیت کاملی از تجهیزات شبکه می‌سازد. این پایش مستمر، دارایی‌های ناشناخته زیرساخت را به‌سرعت آشکار می‌نماید.

مدیریت سطوح حمله خارجی و اتصال به CMDB، اطلاعات کاربران و تجهیزات را بروز می‌دارد. در نتیجه، نقاط نفوذپذیر پیش از وقوع حادثه ایمن می‌شوند.

ارزیابی گسترده آسیب‌پذیری‌ها و ایمن‌سازی پیکربندی‌ها

پلتفرم Tenable.sc با پوشش بیش از ۶۶ هزار آسیب‌پذیری، وسیع‌ترین میزان شناسایی CVEها را ارائه می‌دهد. این پوشش کامل، تمام نقاط ضعف زیرساخت سازمان را آشکار می‌سازد.

پشتیبانی از استانداردها و پیکربندی‌های امنیتی، تحلیل دقیقی از وضعیت خطرات ایجاد می‌کند. در نتیجه، سازمان‌ها به‌سادگی وضعیت امنیتی پایدار و قابل قبولی را برقرار می‌سازند.

اولویت‌بندی هوشمند و اصلاح موثر آسیب‌پذیری‌ها

فناوری هوشمند Tenable اطلاعات آسیب‌پذیری‌ها، تهدیدهای فعال و علم داده را ترکیب می‌نماید. این تحلیل پیشرفته، امتیازی دقیق و ساده برای تصمیم‌گیری ارائه می‌دهد.

امتیازدهی هوشمند، اولویت اصلاح و برطرف‌سازی خطرات حیاتی را به‌وضوح مشخص می‌کند. در نتیجه، تیم‌های امنیتی منابع خود را روی فوری‌ترین تهدیدات متمرکز می‌سازند.

خانواده Tenable.SC در مستر لایسنس

  • مدیریت آسیب پذیری مبتنی بر ریسک
  • دید کامل در شبکه با اسکن های Nessus
  • بینش واضح و کاربردی نسبت به داده ها به وسیله داشبوردها و گزارش ها
  • اولویت بندی و شناسایی سريع آسیب پذیریها با استفاده از امتیازدهی هوش مصنوع
  • بالابردن سرعت پاسخگویی به حادثه با پیکربندی هشدارها و اعلان ها
  • دسترسی به API برای ادغام مشتری، جمع آوری داده ها و بررسی آن ها
  • دارایی های ناشناخته را در سطح حمله خارجی خود کشف کنید
  • شامل تمامی امکانات Tenable.sc
  • درک عمیق دارایی ها با استفاده از رتبه‌بندی بحرانی دارایی (ACR)
  • جستجوی منابع و آسیب پذیری در لحظه همراه با نظارت مستمر
  • گزارش گیری هماهنگ بر اساس قوانین و هشدارها
  • شناسایی بی‌درنگ بات‌نت‌ها و فرمان کنترل ترافیک
  • شناسایی منابع ناشناخته قبلی، تغییر در رفتار و استفاده جدید از برنامه

رتبه اول در مدیریت آسیب پذیری

رتبه اول

تحقیقات ZeroDay

آسیب‌پذیری کشف شده از ۲۰۱۹
0

رتبه اول

پوشش  CVE

آسیب‌پذیری، بیش از 182000 پلاگین
k 0

رتبه اول

مدریت آسیب پذیری

پوشش آسیب پذیریهای با ریسک بالا
hrs 0 >

شناسایی، بررسی و اولویت بندی آسیب پذیری های فعال

پایش ۳۶۰ درجه و هوشمند سطح حمله با حسگرها

مجموعه‌ای متنوع از حسگرهای پیشرفته، داده‌های امنیتی شبکه را به‌طور خودکار جمع‌آوری می‌کنند. این فرآیند هوشمند، تمام ورودی‌ها و خروجی‌های سیستم را تحلیل می‌نماید.

تجزیه‌وتحلیل مداوم داده‌ها، دیدی کامل و یکپارچه از تمام سطح حمله ایجاد می‌کند. در نتیجه، هیچ منفذ امنیتی و تهدید پنهانی از دید تیم‌های حفاظت دور نمی‌ماند.

تحلیل مداوم داده‌ها و ارزیابی مستمر شبکه

ارزیابی مستمر زیرساخت، منابع و آسیب‌پذیری‌های ناشناخته شبکه را به‌سرعت شناسایی می‌کند. این فرآیند مانع از شکل‌گیری روزنه‌های امنیتی پنهان می‌شود.

پایش مداوم تغییرات کاربران، برنامه‌ها، سرویس‌های ابری و ارتباطات امن، کنترلی کامل ایجاد می‌نماید. در نتیجه، هیچ جابه‌جایی و تهدیدی از دید تیم امنیت دور نمی‌ماند.

پیش‌بینی و اولویت‌بندی هوشمند آسیب‌پذیری‌های خطرناک

شناسایی سریع آسیب‌پذیری‌های پرریسک، اولویت اصلاح مهم‌ترین تهدیدات را مشخص می‌سازد. این اقدام، اثرات مخرب حملات سایبری را به حداقل می‌رساند.

دریافت هشدارهای هدفمند هنگام بروز تهدیدهای جدید، سرعت واکنش تیم‌های امنیتی را افزایش می‌دهد. در نتیجه، آسیب‌پذیری‌های بحرانی پیش از سوءاستفاده مهاجمان برطرف می‌گردند.

teneble-sc-hero

سوالات متداول در مورد Tenable.SC

پلتفرم Tenable.sc راهکاری هوشمند و قدرتمند برای مدیریت آسیب‌پذیری‌های امنیتی در زیرساخت‌های سازمانی است.

این سامانه مبتنی بر اسکنر محبوب Nessus توسعه یافته است. ابزار مذکور تمام نقاط ضعف شبکه را شناسایی، ارزیابی و اولویت‌بندی می‌نماید.

ارائه دیدگاه مبتنی بر ریسک، اتخاذ تصمیمات امنیتی دقیق را برای مدیران IT بسیار ساده می‌سازد.

نسخه Tenable.sc Plus بر پایه قابلیت‌های نسخه استاندارد توسعه یافته است. این راهکار پیشرفته، معیارهای ریسک سایبری سامانه Tenable Lumin را به پلتفرم اضافه می‌کند.

لایه محاسباتی پیشرفته در این نسخه، بررسی دارایی‌ها و آسیب‌پذیری‌ها را با دقت بیشتری انجام می‌دهد. این شاخص‌های ریسک، رویکردی هدفمندتر برای مدیریت امنیت سازمان فراهم می‌سازند.

تمامی این ارزیابی‌ها و محاسبات پیچیده مستقیماً روی نمونه اختصاصی Tenable.sc+ شما پردازش می‌شوند. در نتیجه، مدیران دیدگاهی عمیق‌تر نسبت به وضعیت مخاطرات پیدا می‌کنند.

اولویت‌بندی پیش‌بینی‌کننده، داده‌های جمع‌آوری‌شده را با اطلاعات تهدیدات شخص ثالث ترکیب می‌کند. این فرآیند از الگوریتم‌های پیشرفته علوم داده ساخت تیم Tenable Research بهره می‌برد.

هر آسیب‌پذیری، امتیازی تحت عنوان رتبه اولویت آسیب‌پذیری (VPR) دریافت می‌کند. این شاخص، احتمال سوءاستفاده مهاجمان در ۲۸ روز آینده را به همراه شدت خطر ارزیابی می‌نماید.

استفاده از VPR، درک دقیقی از میزان ریسک واقعی در محیط‌های اختصاصی فراهم می‌سازد. در نتیجه، تیم‌های امنیتی می‌توانند اصلاحات را روی تأثیرگذارترین نقاط متمرکز سازند.

این سامانه با بهره‌گیری از حسگرهای متنوع، کشف و ارزیابی مستمر تجهیزات را در لحظه تضمین می‌کند. پلتفرم مذکور داده‌های امنیتی را از منابع گوناگون سازمانی جمع‌آوری می‌نماید.

نظارت غیرفعال: این بخش با پایش ترافیک شبکه، نحوه اتصال دارایی‌ها را در لحظه ردیابی می‌کند. قابلیت‌های مذکور تجهیزات ناشناخته را شناسایی نموده و رفتارهای مشکوک را کشف می‌کنند.

پویش فعال: ابزار اسکن فعال، وضعیت کلی تجهیزات را جهت یافتن آسیب‌پذیری‌ها تحلیل می‌کند. این فرآیند پیکربندی‌های نادرست و بدافزارها را به‌دقت شناسایی می‌نماید.

داده‌های میزبان: سامانه به‌طور فعال فعالیت‌ها و رویدادهای میزبان را زیر نظر می‌گیرد. دسترسی‌ها و تغییرات انجام‌شده به‌دقت توسط این لایه رصد می‌شوند.

اتصالات هوشمند: این بخش با ابزارهای امنیتی دیگر جهت یکپارچه‌سازی داده‌ها ارتباط برقرار می‌کند. اطلاعات دریافتی از دایرکتوری اکتیو، CMDB و سیستم‌های ابری، تحلیل‌ها را غنی‌تر می‌سازند.

اسکن عوامل: عوامل نصب‌شده روی تجهیزات متناوب، ارزیابی دارایی‌های گذرا را تسهیل می‌کنند. این نمایندگان، بررسی‌های امنیتی را بدون نیاز به اعتبارنامه‌های مداوم اجرا می‌نمایند.

عوامل Nessus برنامه‌های سبکی هستند که به‌صورت محلی روی هاست‌ها نصب می‌شوند. این ابزارها روی لپ‌تاپ‌ها، سرورها و سامانه‌های مجازی مستقر می‌گردند.

نمایندگان مذکور، دستورالعمل‌های اسکن را از سرور مرکزی دریافت می‌کنند. این عوامل ارزیابی‌ها را محلی انجام داده و نتایج را به سرور گزارش می‌دهند.

استفاده از این عوامل در کنار Tenable.sc، پوشش اسکن شبکه را گسترش می‌دهد. این قابلیت نقطه‌کورها را از بین برده و دارایی‌های آفلاین را به‌راحتی بررسی می‌کند.

همچنین، این ابزارها امکان اسکن همزمان در مقیاس وسیع را فراهم می‌سازند. این فرآیند با کمترین میزان تأثیر و بار روی شبکه انجام می‌شود.

تیم تحقیقاتی Tenable Research پشتیبانی مستمری از این سامانه ارائه می‌دهد. این مجموعه، اطلاعات جامع و توصیه‌های امنیتی معتبری را تولید می‌کند.

پلتفرم مذکور یکی از گسترده‌ترین بانک‌های اطلاعاتی آسیب‌پذیری در جهان را دارد. این پایگاه بیش از ۶۶ هزار شناسه CVE و بیش از ۳۲۵ آسیب‌پذیری روز صفرم (Zero Days) را پوشش می‌دهد.

بانک داده این سامانه به‌طور روزانه و همزمان با کشف مخاطرات جدید بروز می‌شود. همچنین، تیم تحقیقاتی هر هفته بیش از ۱۰۰ مورد شناسایی جدید به سیستم اضافه می‌کند.

این سامانه پس از کشف هر آسیب‌پذیری، گزارشی دقیق و جامع ارائه می‌دهد. این اطلاعات به سه دسته اصلی تفکیک می‌شوند.

اطلاعات آسیب‌پذیری: سامانه نام، شرح دقیق، تاریخ کشف و تاریخ انتشار وصله را مشخص می‌کند. راهنمای اصلاح، وضعیت وصله و جزئیات افزونه نیز در این بخش ارائه می‌شوند.

اطلاعات میزبان: مشخصات تجهیزات شامل نام میزبان، آدرس‌های IP و MAC ثبت می‌گردند. همچنین اطلاعات DNS، NetBIOS و مخازن مرتبط به‌دقت تفکیک می‌شوند.

ارزیابی ریسک: شدت خطر، امتیازات VPR و CVSS همراه با بردارهای ارزیابی محاسبه می‌شوند. اکسپلویت‌های شناخته‌شده، سن آسیب‌پذیری و درصد کاهش ریسک وصله‌گذاری نیز بررسی می‌گردند.

این سامانه بیش از ۳۵۰ قالب از پیش‌ساخته همراه با ابزار طراحی گزارش ارائه می‌کند. این قابلیت انعطاف‌پذیر، ساخت گزارش‌های سفارشی را بسیار ساده می‌سازد.

گزارش‌های پویا در بستر HTML5، اطلاعات امنیتی کل سازمان را یکپارچه می‌کنند. این ساختار، سنجش و تحلیل اثربخشی امنیتی زیرساخت را تسهیل می‌نماید.

کاربران می‌توانند با افزودن یا حذف مؤلفه‌ها، خروجی‌ها را کاملاً شخصی‌سازی کنند. این گزارش‌ها در قالب‌های استاندارد PDF و CSV قابل دریافت هستند.

امکان برنامه‌ریزی خودکار، ارسال ایمیل و اشتراک‌گذاری با مدیران نیز وجود دارد. همچنین، این ابزار انطباق شبکه با استانداردهای پیچیده‌ای مانند PCI و NIST را گزارش می‌کند.

بهترین گزینه را برای نیازهای عملیاتی خود انتخاب کنید.

tenablesc-logo

دانلود بروشور
برای آشنایی کامل با امکانات tenable.sc و بررسی جزئیات فنی و کاربردی محصول، بروشور رسمی ما را دریافت کنید.

برای تهیه این محصول با واحد فروش ارتباط بگیرید

مشتریان ما چه می گویند

small_c_popup.png

استعلام قیمت

لطفا درخواست لایسنس مورد نیاز خود را با تکمیل فرم انجام دهید.

small_c_popup.png

مشاوره تخصصی

برای شروع امروز با یک متخصص صحبت کنید!